
Exploits Kitploit पर आ गए
CVE से PoC, टूल्स और संदर्भ तक: Kitploit में भेद्यता बुद्धिमत्ता को एक साथ लाना
Kitploit पर, हम साइबरसुरक्षा टूल्स एकत्र करते हैं, जिनमें से कई exploits या PoCs हैं। पारिस्थितिकी तंत्र को अधिक मूल्य प्रदान करने के लिए, हम इन exploits, scanners, और PoCs को वर्गीकृत कर रहे हैं और उन्हें उनके संबंधित CVEs से जोड़ रहे हैं, साथ ही संदर्भ के लिए प्रासंगिक vulnerability डेटा भी। अब हमारे पास vulnerabilities को देखने, संबंधित सामग्री खोजने, और यह तय करने से पहले संदर्भ की समीक्षा करने के लिए एक समर्पित स्थान है कि किस पर गहन जांच की जानी चाहिए।
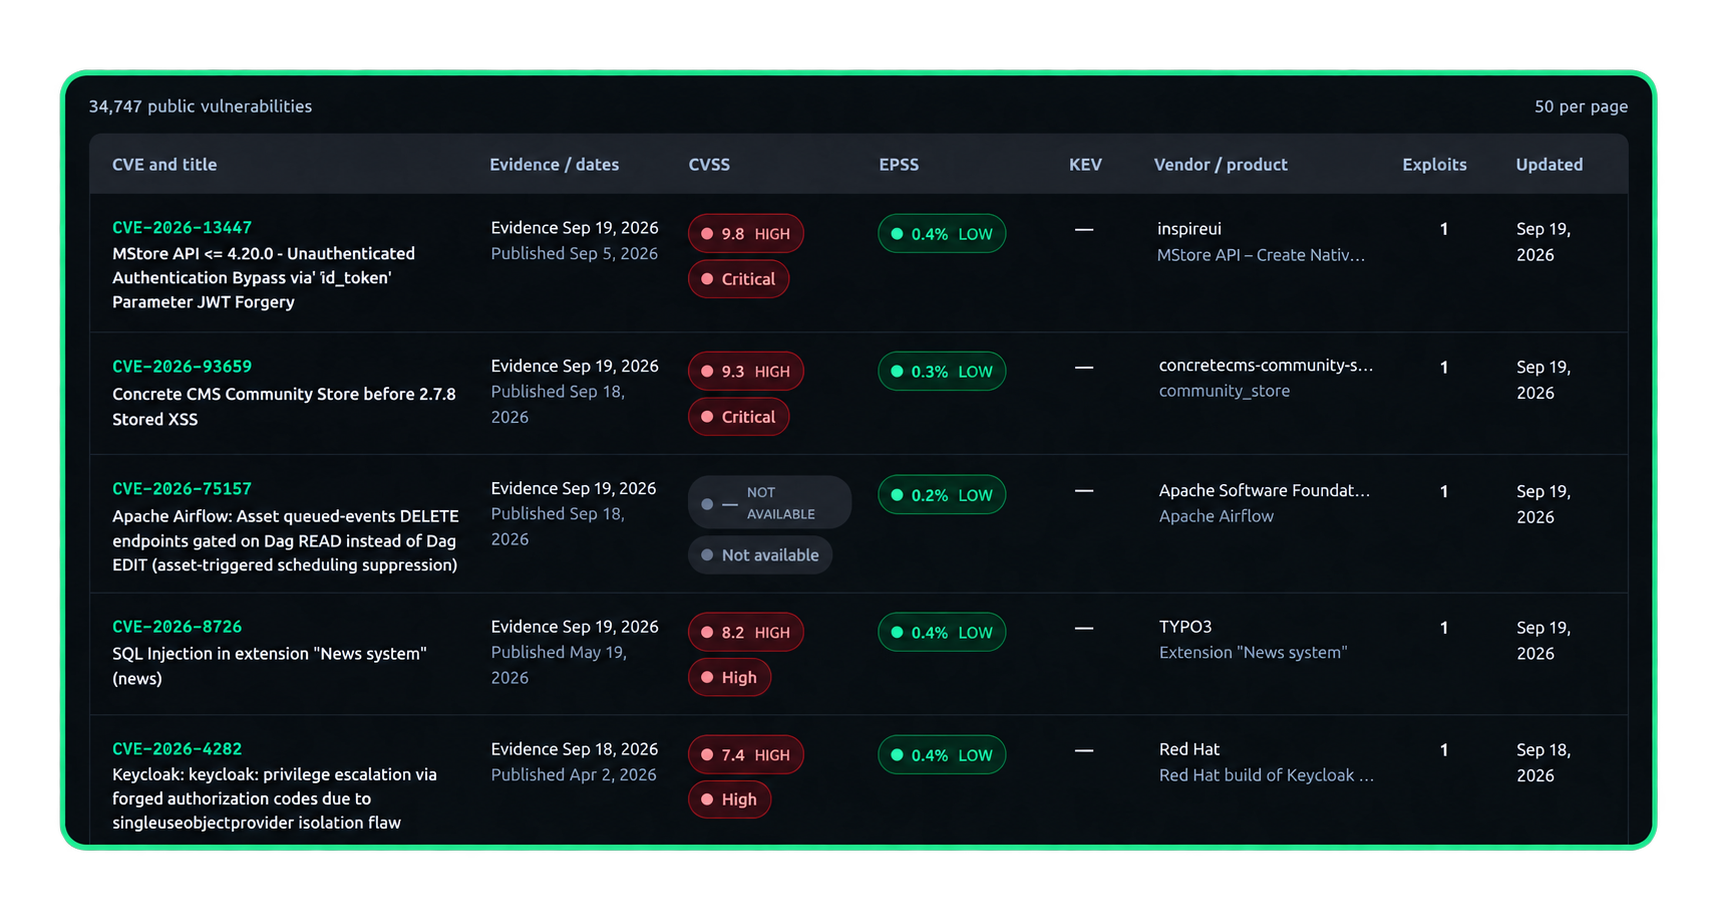
हमारा कैटलॉग और इसे समृद्ध करने वाले स्रोत
हमारा प्रारंभिक बिंदु वे रिपॉजिटरी हैं जिन्हें हम GitHub, GitLab, और Bitbucket से एकत्र करते हैं। हम उस सामग्री को प्रासंगिक CVEs से जोड़ते हैं और exploits, PoCs, scanners, detections, patches, informational content, और research के बीच अंतर करते हैं।
हम इस कैटलॉग को कई स्रोतों की जानकारी से समृद्ध करते हैं:
| Source | What it contributes |
|---|---|
| CVE List | आधिकारिक CVE रिकॉर्ड, विवरण, संदर्भ, और उन्हें सौंपने के लिए जिम्मेदार संगठनों द्वारा प्रकाशित जानकारी। |
| NVD | NIST द्वारा अनुरक्षित National Vulnerability Database, CVSS मेट्रिक्स, प्रभावित उत्पादों, और संदर्भों जैसी तकनीकी संवर्धन प्रदान करता है। |
| FIRST EPSS | शोषण संभावना अनुमान और उनका ऐतिहासिक विकास। |
| CISA KEV | ज्ञात शोषण के प्रमाण और इसके कैटलॉग से अनुशंसित कार्रवाइयां। |
| OSV | प्रभावित पैकेजों और संस्करणों, कमजोर संस्करण श्रेणियों, और उपलब्ध होने पर निश्चित संस्करणों के बारे में जानकारी। |
| Exploit-DB | अतिरिक्त exploit और PoC संदर्भ जो Kitploit द्वारा अनुक्रमित रिपॉजिटरी को पूरक करते हैं। |
निरंतर सुधार Kitploit का हिस्सा है: हम स्रोत जोड़ते रहेंगे, वर्गीकरण को परिष्कृत करेंगे, और उस जानकारी का विस्तार करेंगे जो प्रत्येक vulnerability को समुदाय के तकनीकी कार्य से जोड़ती है।
CVSS, EPSS, और KEV: तीन अलग संकेत
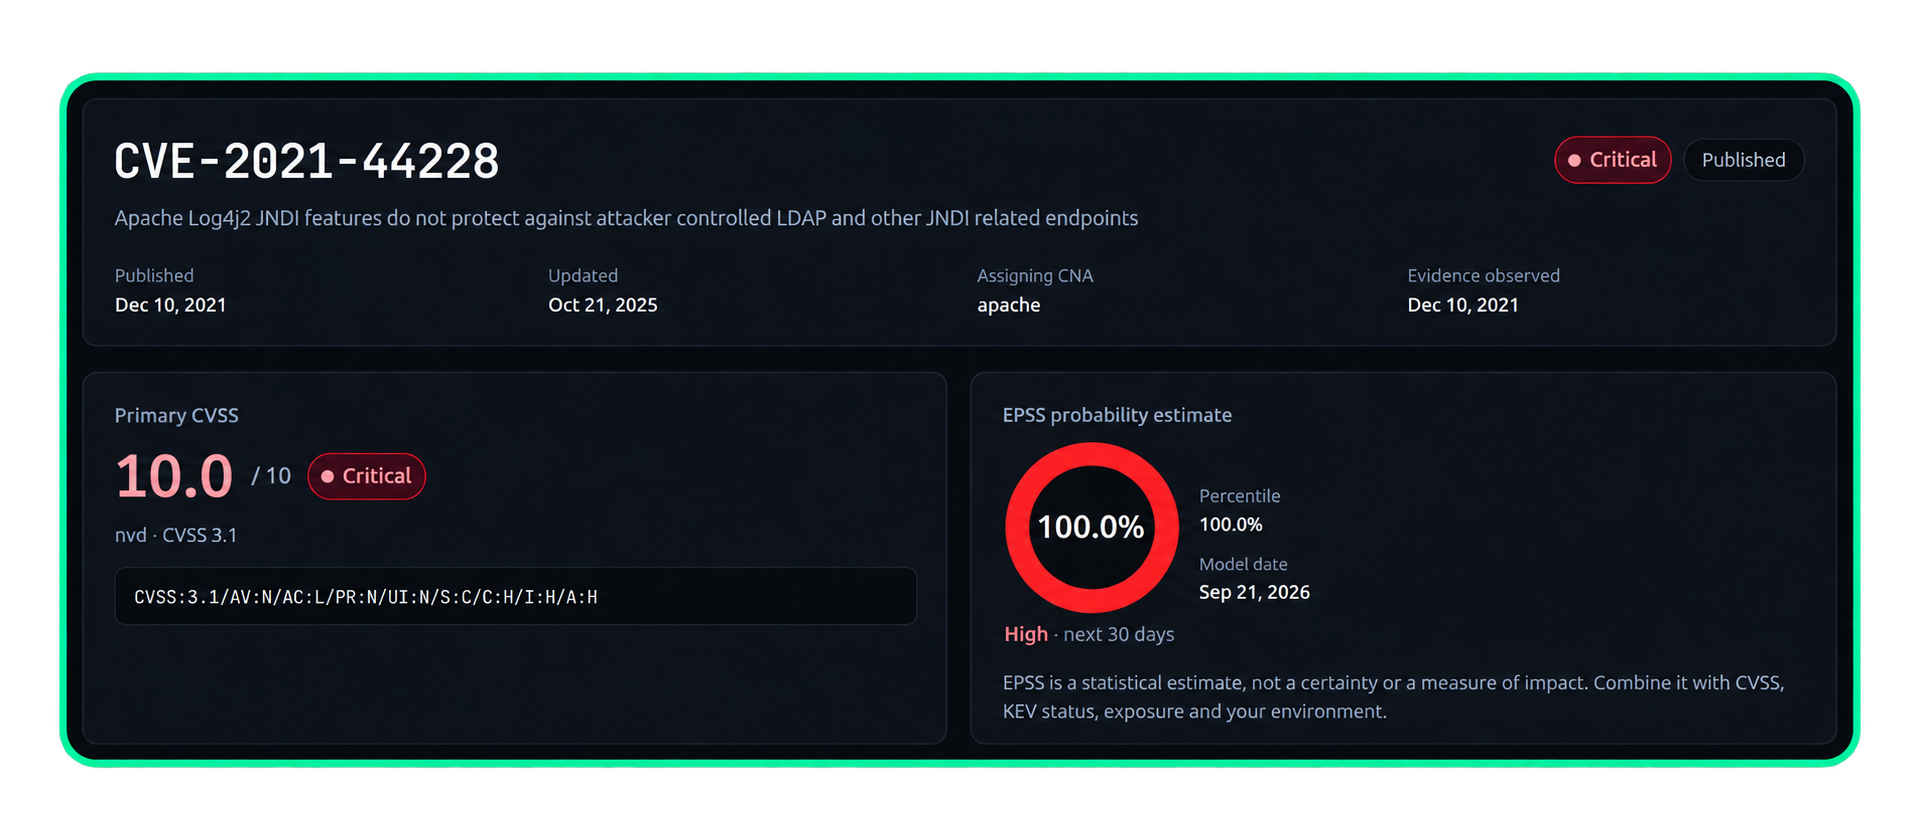
Vulnerability पृष्ठ इन संकेतों को तब एक साथ लाते हैं जब वे उपलब्ध होते हैं:
- CVSS किसी vulnerability की तकनीकी गंभीरता का वर्णन करता है। अकेले उच्च स्कोर यह स्थापित नहीं करता कि इसका शोषण किया जा रहा है।
- EPSS अगले 30 दिनों में उस vulnerability के शोषण को देखने की संभावना का अनुमान लगाता है। यह संभावना नहीं है कि आपके संगठन पर हमला किया जाएगा।
- CISA KEV उन vulnerabilities को सूचीबद्ध करता है जिनके लिए जंगल में शोषण के प्रमाण हैं।
ये पूरक आयाम हैं: गंभीरता, संभावना, और देखा गया शोषण।
अभी तक पुष्टि न किए गए संदर्भों के लिए दृश्यता
एक रिपॉजिटरी एक CVE पहचानकर्ता का उल्लेख कर सकती है जिसका अभी तक कोई विहित सार्वजनिक रिकॉर्ड नहीं है। Kitploit इसे unverified CVE के रूप में प्रस्तुत करता है, एक चेतावनी और संदर्भ का समर्थन करने वाले लिंक के साथ। यह संदर्भ को संरक्षित करता है बिना इसे आधिकारिक पुष्टि के रूप में प्रस्तुत किए या ऐसे स्कोर और मेटाडेटा जोड़े बिना जो हमारे पास नहीं हैं।
NVD में अनुपस्थिति का अर्थ अपने आप में यह नहीं है कि CVE अपुष्ट है। CVE List रिकॉर्ड पहचान के लिए हमारा संदर्भ है; NVD अतिरिक्त संवर्धन प्रदान करता है। किसी CVE का आधिकारिक रिकॉर्ड हो सकता है भले ही NVD ने अभी तक उसकी जानकारी को शामिल न किया हो।
उस CVE से शुरू करें जिसे आप पहले से जानते हैं
उस vulnerability को देखें जिसकी आपने पहले जांच की है और देखें कि Kitploit अब कौन सी रिपॉजिटरी, संदर्भ, और संदर्भ एक साथ लाता है।
आप होमपेज पर Latest Exploits में नवीनतम जोड़ भी पाएंगे, साथ ही नई प्रविष्टियों का पालन करने के लिए एक RSS feed भी।
Kitploit के नए Exploits अनुभाग का अन्वेषण करें
यदि आपको कोई गलत संबंध या अनुपलब्ध स्रोत मिलता है, तो हमें बताएं। आपकी प्रतिक्रिया हमें कैटलॉग की गुणवत्ता सुधारने और यह तय करने में मदद करती है कि आगे क्या जोड़ना है।