
New toolil y a 20 jours
NTDLL-reconstruction
 sk4r4b/ntdll-reconstruction
Une technique qui mélange le unhooking de NTDLL et les variantes de gate de Hell's Gate
Outils DéfensifsÉvasion IDS/IPSRétro-ingénierie+6
Brèves mises à jour éditoriales des outils de cybersécurité publiés.
sk4r4b/ntdll-reconstructionUne technique qui mélange le unhooking de NTDLL et les variantes de gate de Hell's Gate
 vigiloss/vigil
Harnais d'IA pour les audits de code de longue durée, les pentests web et le bug bounty, conçu autour des causes réelles d'échec des investigations :…
 daijro/camoufox
🦊 Navigateur anti-détection
 xv4l3x/hermit
Inspecte, décompile et applique des correctifs structurels au bytecode Hermes (HBC) des applications React Native, avec un REPL de style GDB, un CFG,…
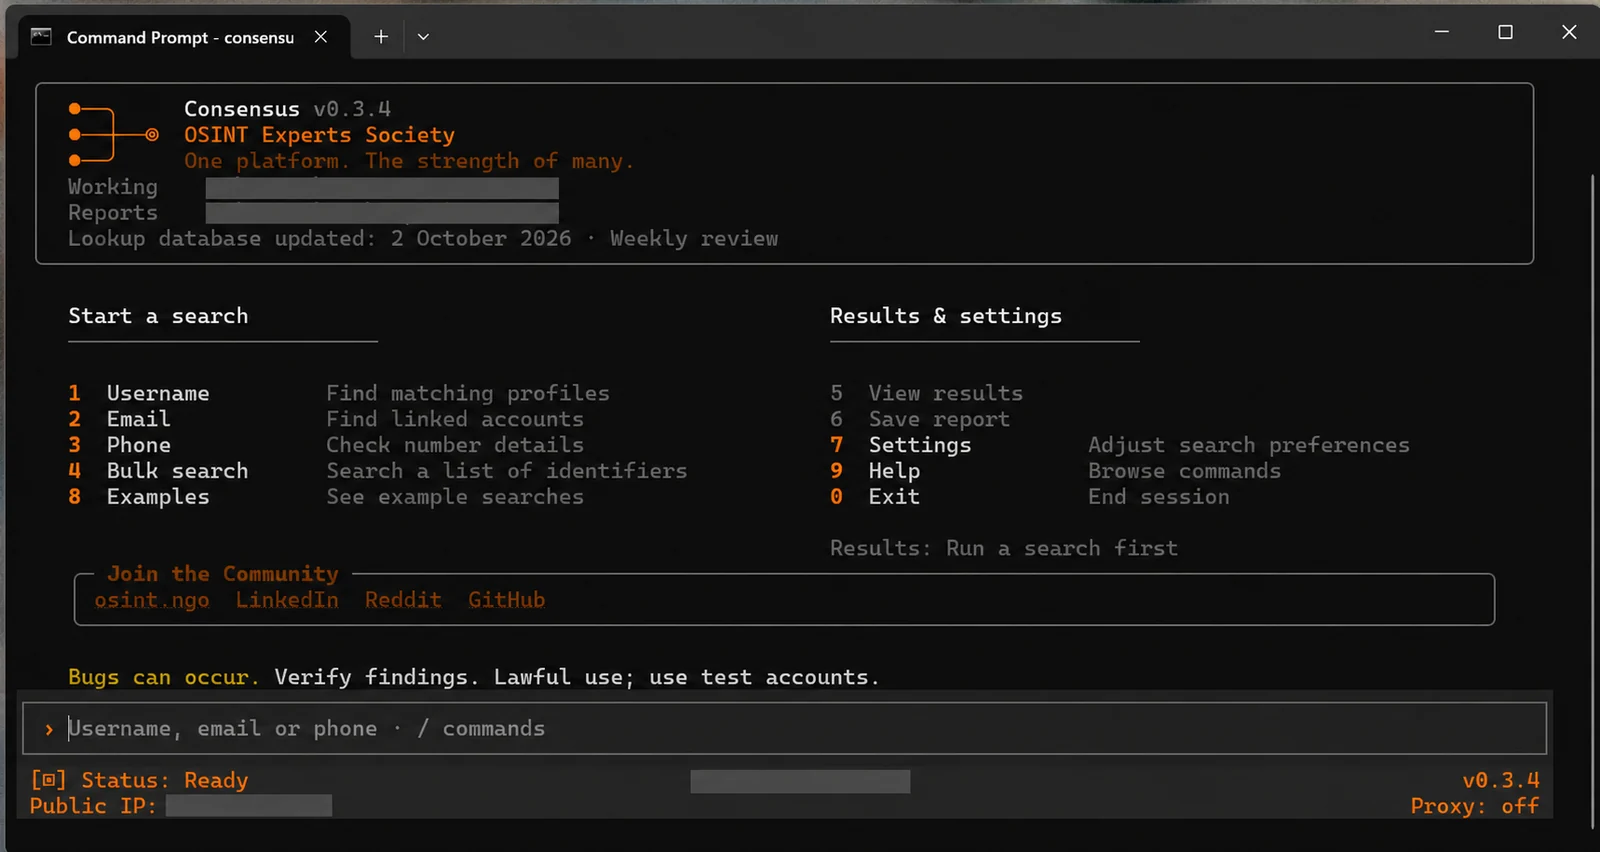 osint-experts-society/consensus-osint
🔎 OSINT sur les noms d'utilisateur, e-mails et téléphones — plus de 9 700 vérifications de recherche issues de 19 projets, avec enrichissement de…
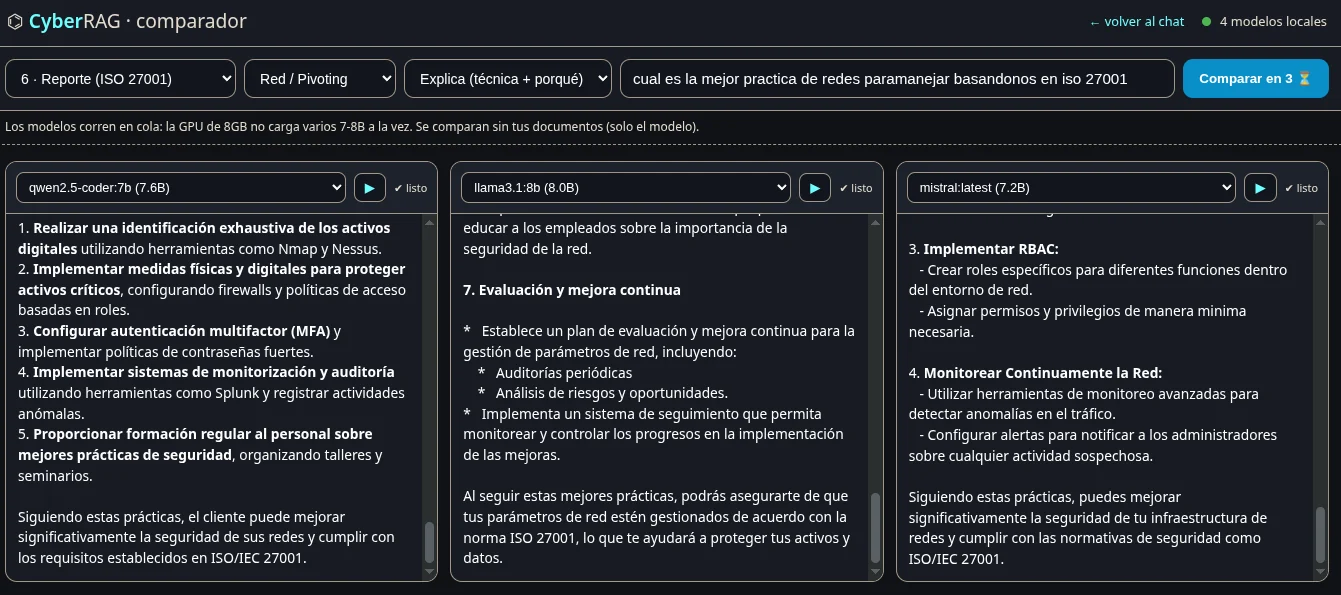
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100 % local (Ollama) sur des notes et des livres de cybersécurité : récupération hybride, réponses avec citations, assistant de…
 dwexi/entropystrip
Désobfuscateur PE algorithmique, radar d'entropie de Shannon et moteur de triage d'incidents
 vqkro/ddossnake
Outil de test de charge et de stress en Go avec modes L7 HTTP et L4 TCP/UDP brut, workers multi-threadés, graphique de débit en temps réel, et une…
 aethervm/aethervm
Plateforme d'analyse et d'émulation de binaires native LLVM qui élève le code machine AArch64 et x86_64 vers LLVM IR pour l'instrumentation, la…
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 reverserid/jurig
un agent IA entièrement autonome pour le reverse engineering
 x86rc/vmp-lazy-unpack
Décompresseur et résolveur d'imports basés sur l'émulation pour les binaires Windows x86/x64 VMProtect 3.x, utilisant Unicorn pour émuler les appels…