test-fuzz
Macros Rust et sous-commande Cargo pour automatiser le fuzzing avec afl.rs, y compris la génération de corpus et l'implémentation du harnais,…
Brèves mises à jour éditoriales des outils de cybersécurité publiés.

Macros Rust et sous-commande Cargo pour automatiser le fuzzing avec afl.rs, y compris la génération de corpus et l'implémentation du harnais,…

Un décompilateur de pickling Python et un analyseur statique

Outil de scan de sécurité de code (SAST) pour découvrir, filtrer et prioriser les risques de sécurité et de vie privée.

Automated Penetration Testing Framework - Open-Source Vulnerability Scanner - Vulnerability Management

Le tout premier vérificateur d'aléas au monde pour NVIDIA Blackwell (sm_120), avec un assembleur et un ordonnanceur comparés octet par octet à leur…

Analyse d'ingénierie inverse d'AcrStealer, un voleur d'informations sophistiqué qui utilise des protocoles personnalisés, le vol d'identifiants de…

Runtime de conteneurs et sandbox rootless qui lance des images OCI appliquées par le noyau en quelques millisecondes, sans démon, avec des profils de…

Outil d'audit de sécurité des applications mobiles axé sur l'automatisation de l'analyse SAST, l'identification des technologies sous-jacentes (React…

Moniteur d'appels système Linux utilisant ptrace pour tracer l'activité des fichiers, des processus, du réseau et de la mémoire, avec isolation des…

Plateforme d'analyse intelligente des composants qui exploite les SBOM pour identifier et réduire les risques de la chaîne d'approvisionnement…

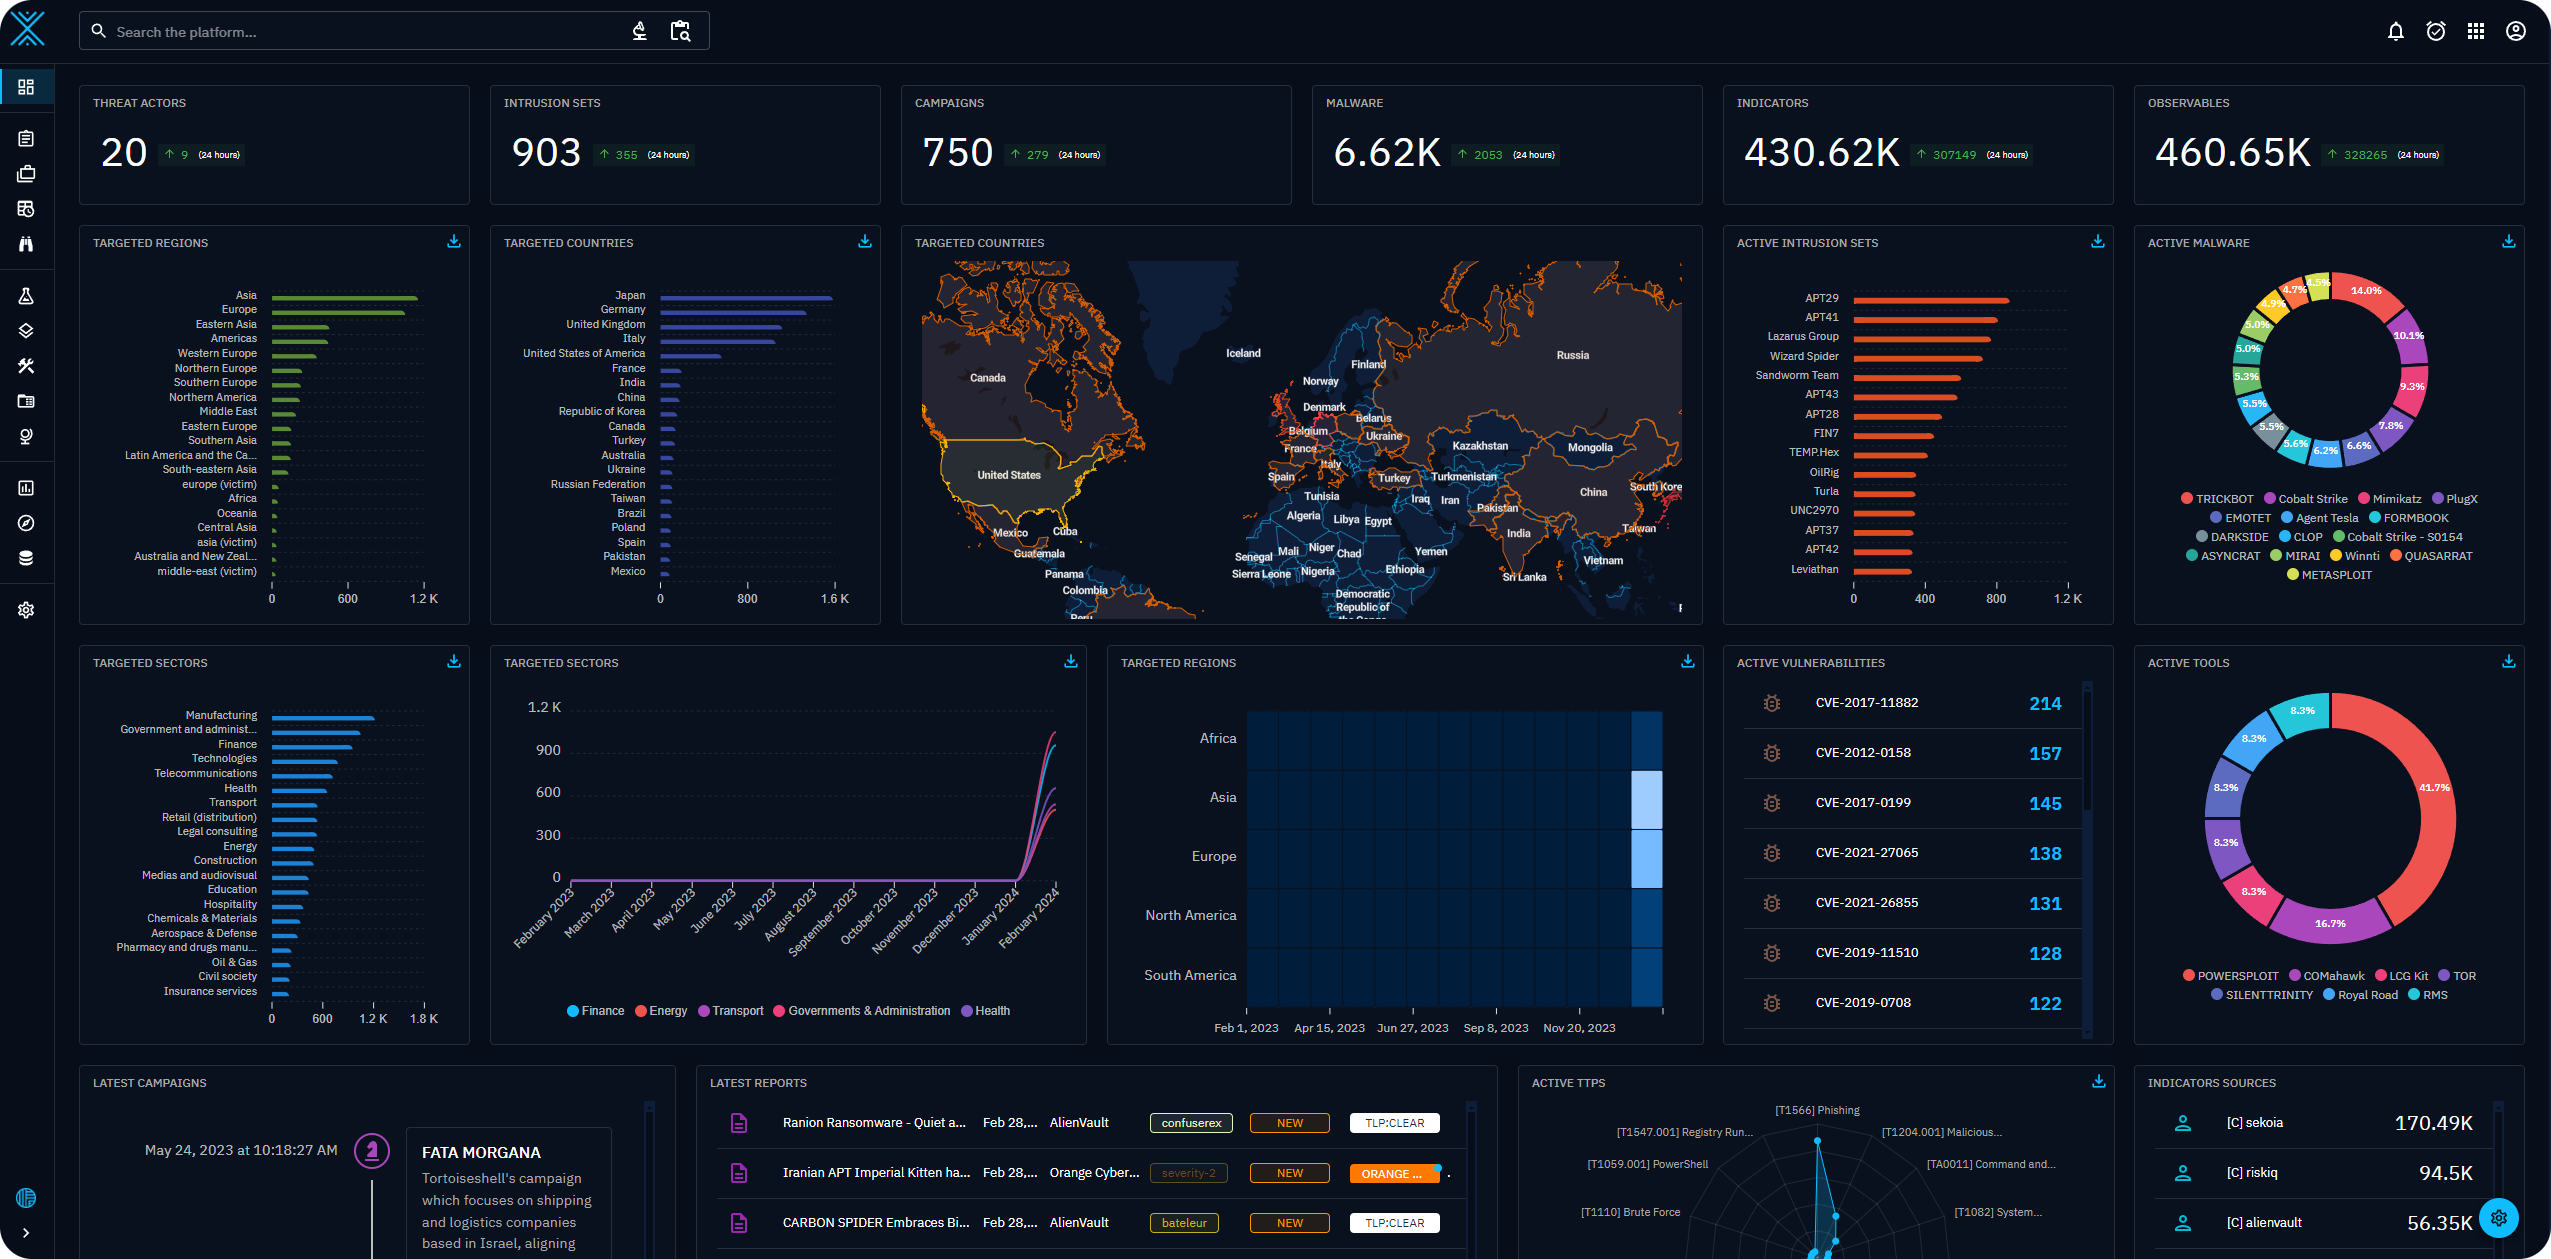
Plateforme ouverte de renseignement sur les cybermenaces

Golf de cryptanalyse : casser des schémas et le prouver en Lean 4. Tableau de preuve de concept.