nuclei-cve-analyzer
Pipeline de renseignement sur les CVE qui compare les CVE publiques aux modèles Nuclei afin d'identifier les lacunes de couverture des…
Brèves mises à jour éditoriales des outils de cybersécurité publiés.

Pipeline de renseignement sur les CVE qui compare les CVE publiques aux modèles Nuclei afin d'identifier les lacunes de couverture des…

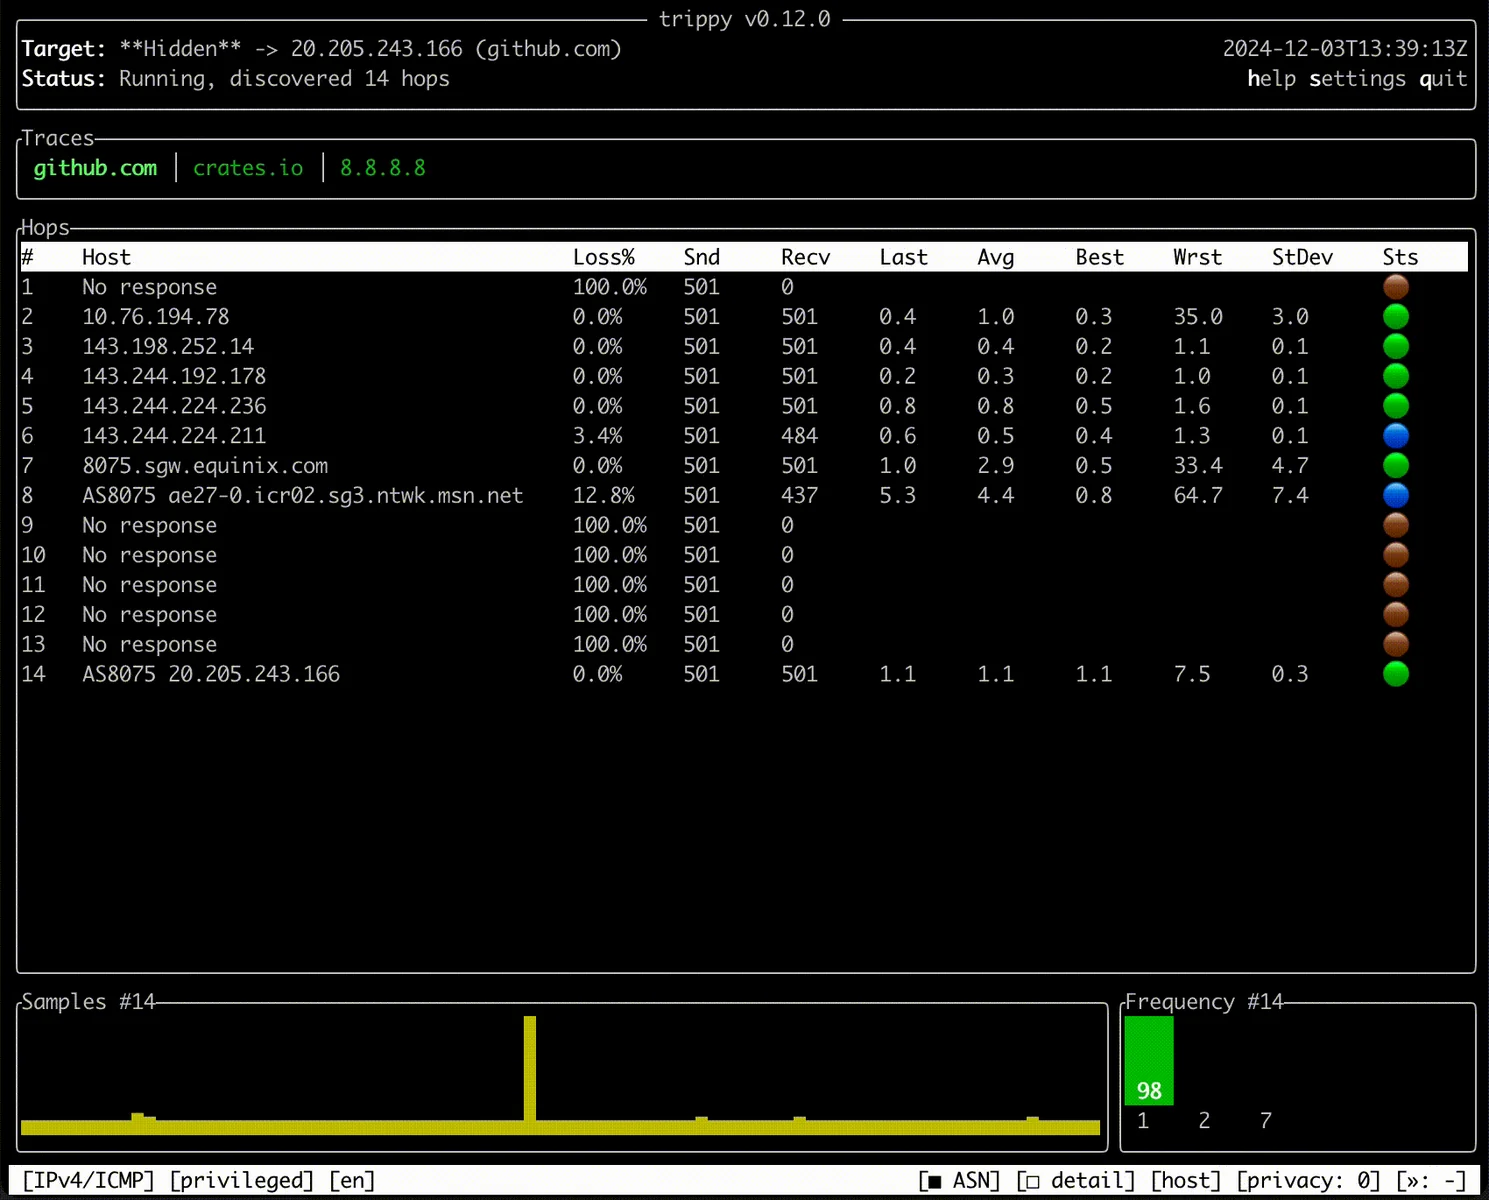
Un outil de diagnostic réseau combinant traceroute et ping pour analyser les chemins réseau, la latence et la perte de paquets avec une interface…

Open source - Gestion unifiée des vulnérabilités, DevSecOps & ASPM

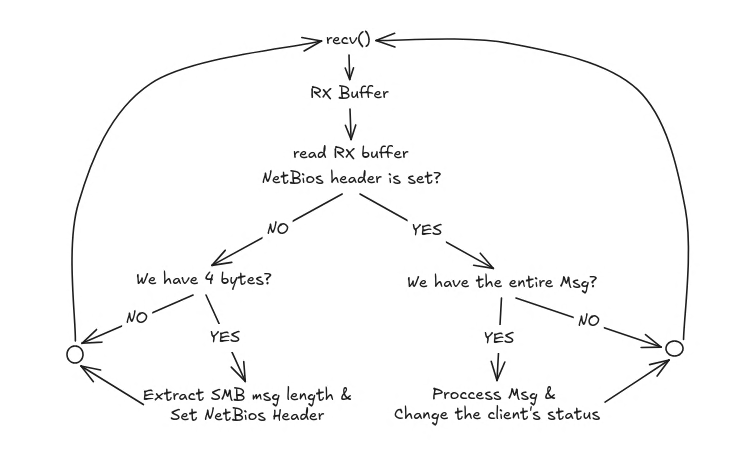
SMB1 server for NTLMv2 hash interception, written in C.

Moteur d'exécution rétro-ingénierié pour Roblox/Luau avec hooking de machine virtuelle, remappage d'opcodes, élévation de privilèges et environnement…

Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…

Scanner de sécurité pour agents IA, serveurs MCP et compétences d'agents.

Une plateforme de test de sécurité open source, locale et prioritaire, conçue pour les pentesteurs, les agents IA, les pipelines CI/CD et les équipes.

Ce dépôt contient le composant scanner pour Greenbone Community Edition.

Cadre de défense appliquant une politique d'origine routée pour prévenir l'injection indirecte de prompts dans les agents LLM utilisant des outils,…

Framework d’attaque en boîte noire qui détourne le raisonnement des systèmes de génération augmentée par récupération agentiques en injectant des…

Implémentation de recherche d’une attaque par empoisonnement contre les modèles de langage à récupération augmentée, utilisant des documents…