

Sandboxie
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
defensive-toolsdynamic-analysis-sandboxingmalware-analysis+1
19.1k
sandboxie-plus/sandboxieSandboxie Plus & Classic
 gitlab-org/security-products/sast-rules
Référentiel de règles Semgrep organisé pour GitLab SAST, fournissant des motifs d'analyse statique pour détecter les vulnérabilités de sécurité dans…
 praetorian-inc/trajan
Un outil de détection des vulnérabilités CI/CD et d'automatisation des attaques multi-plateforme pour identifier les faiblesses de sécurité dans les…
 praetorian-inc/titus
Scanner de secrets haute performance. Interface en ligne de commande, bibliothèque Go, extension Burp Suite et extension Chrome. 487 règles de…
 praetorian-inc/nerva
Fast service fingerprinting CLI for 170+ protocols (TCP/UDP/SCTP) - built by Praetorian
 praetorian-inc/capability-sdk
SDK Go partagé définissant une interface de capacité standard pour les scanners de sécurité, avec une sortie de résultats multi-format (terminal,…
 praetorian-inc/brutus
Outil de test d'identifiants rapide et sans dépendances en Go. Force brute sur SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB et plus de 20 protocoles.…
 owasp/nettacker
Cadre de test d'intrusion automatisé - Scanner de vulnérabilités open-source - Gestion des vulnérabilités
 dragon-lady/netward-standalone
Bot en espace utilisateur et déviation DDoS pour les petits services HTTP
 leebaird/engagement-mgr
Engagement Manager est une application web pour le suivi des engagements en sécurité offensive. Elle dispose d'une interface moderne, construite avec…
 nuguardai/nuguard
dépôt open source pour valider les applications d'IA agentique : redteam, comportement, chaîne d'approvisionnement, analyse statique
 facebook/mariana-trench
Un outil d'analyse statique orienté sécurité pour les applications Android et Java.
 dnscrypt/dnscrypt-proxy
Proxy DNS flexible avec prise en charge de protocoles chiffrés (DNSCrypt v2, DoH, ODoH, DNS anonymisé), mise en cache, filtrage, équilibrage de…
 trailofbits/cvedb
Bibliothèque et utilitaire d'interrogation de CVE utilisant un stockage local synchronisé directement avec la National Vulnerability Database.
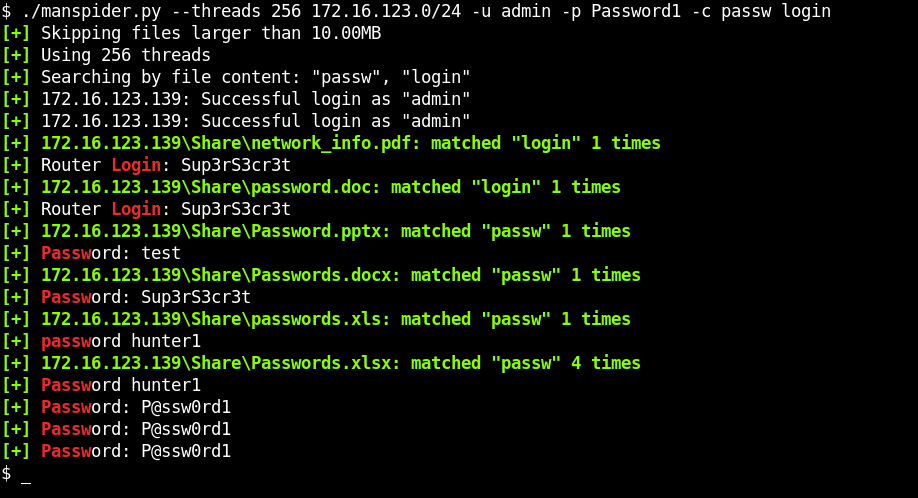 blacklanternsecurity/manspider
Analysez l'ensemble des réseaux à la recherche de fichiers intéressants se trouvant sur des partages SMB. Recherchez par nom de fichier ou contenu -…
 ethan-andrews/threatintel-aggregator
Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…
 idoka/awesome-canbus
:articulated_lorry: Awesome — outils, matériel et ressources CAN bus pour les chercheurs en cybersécurité, les rétro-ingénieurs et les passionnés…
 ttdennis/fpicker
Suite de fuzzing in-process basée sur Frida avec proxy AFL++, modes autonomes actif/passif, et communication par mémoire partagée pour une découverte…