

Jackalope
 googleprojectzero/jackalope
Fuzzer binaire à couverture guidée pour Windows, macOS, Linux et Android
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+6
googleprojectzero/jackalopeFuzzer binaire à couverture guidée pour Windows, macOS, Linux et Android
 niffyhunt/codeguard-copilot
Co-pilote de sécurité propulsé par l'IA qui détecte les vulnérabilités au fur et à mesure que vous codez. Analyse de sécurité en temps réel,…
 tracebyte8/systrace
Moniteur d'appels système Linux utilisant ptrace pour tracer l'activité des fichiers, des processus, du réseau et de la mémoire, avec isolation des…
 vitalysim/awesome-hacking-resources
Une collection de ressources de hacking / test de pénétration pour vous améliorer !
 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 htr-tech/nexphisher
Outil de phishing avancé
 nextronsystems/aptsimulator
Un ensemble d'outils pour faire ressembler un système à une victime d'une attaque APT
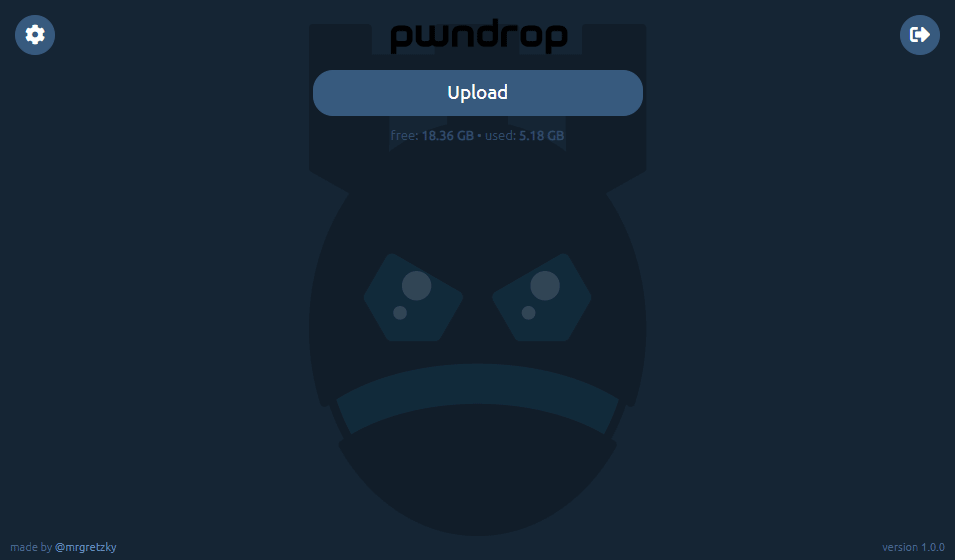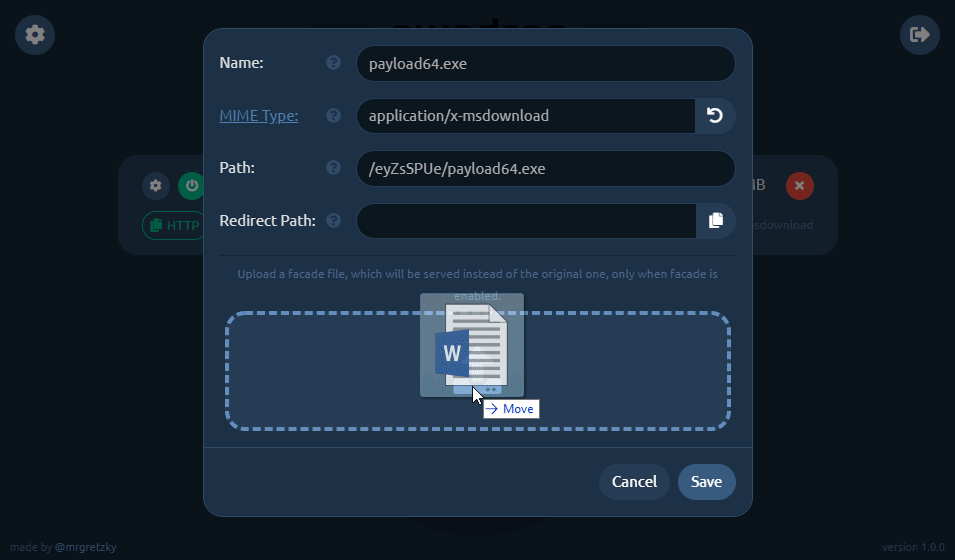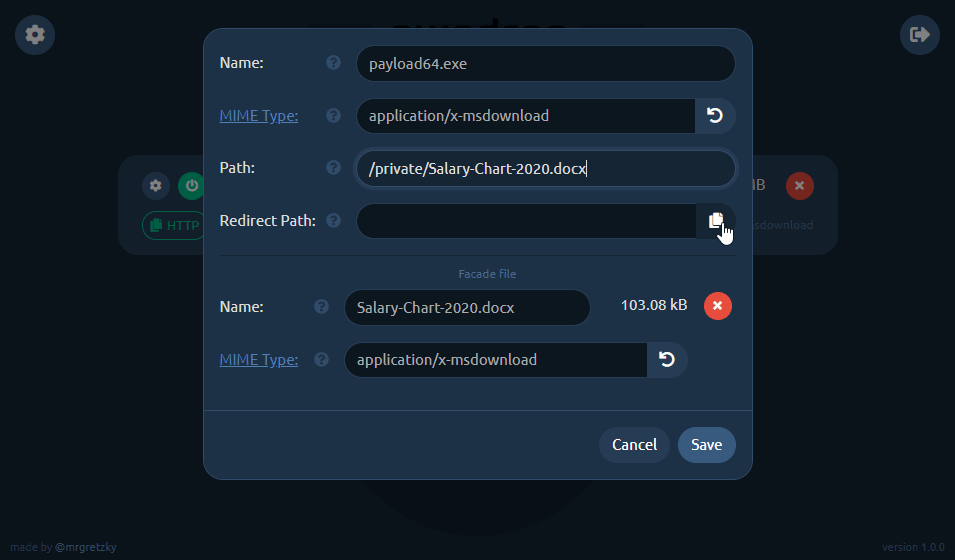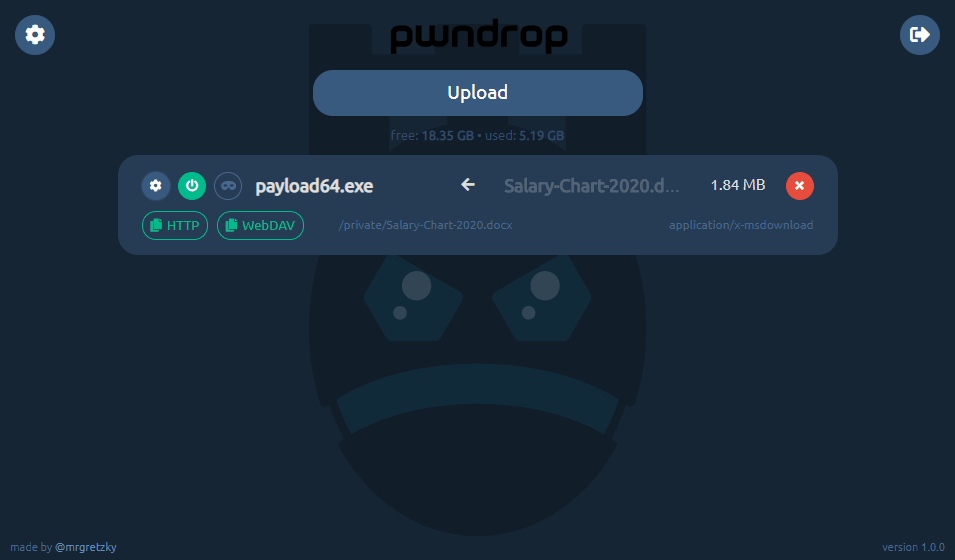 kgretzky/pwndrop
Service d'hébergement de fichiers auto-déployable pour les red teamers, permettant de télécharger et partager facilement des charges utiles via HTTP…
 hhhrrrttt222111/ethical-hacking-tools
Liste complète et utilisation des outils de piratage éthique
 keensecuritylab/binabsinspector
Analyseur statique de vulnérabilités dans les binaires utilisant l'interprétation abstraite sur le Pcode de Ghidra. Détecte des classes CWE telles…
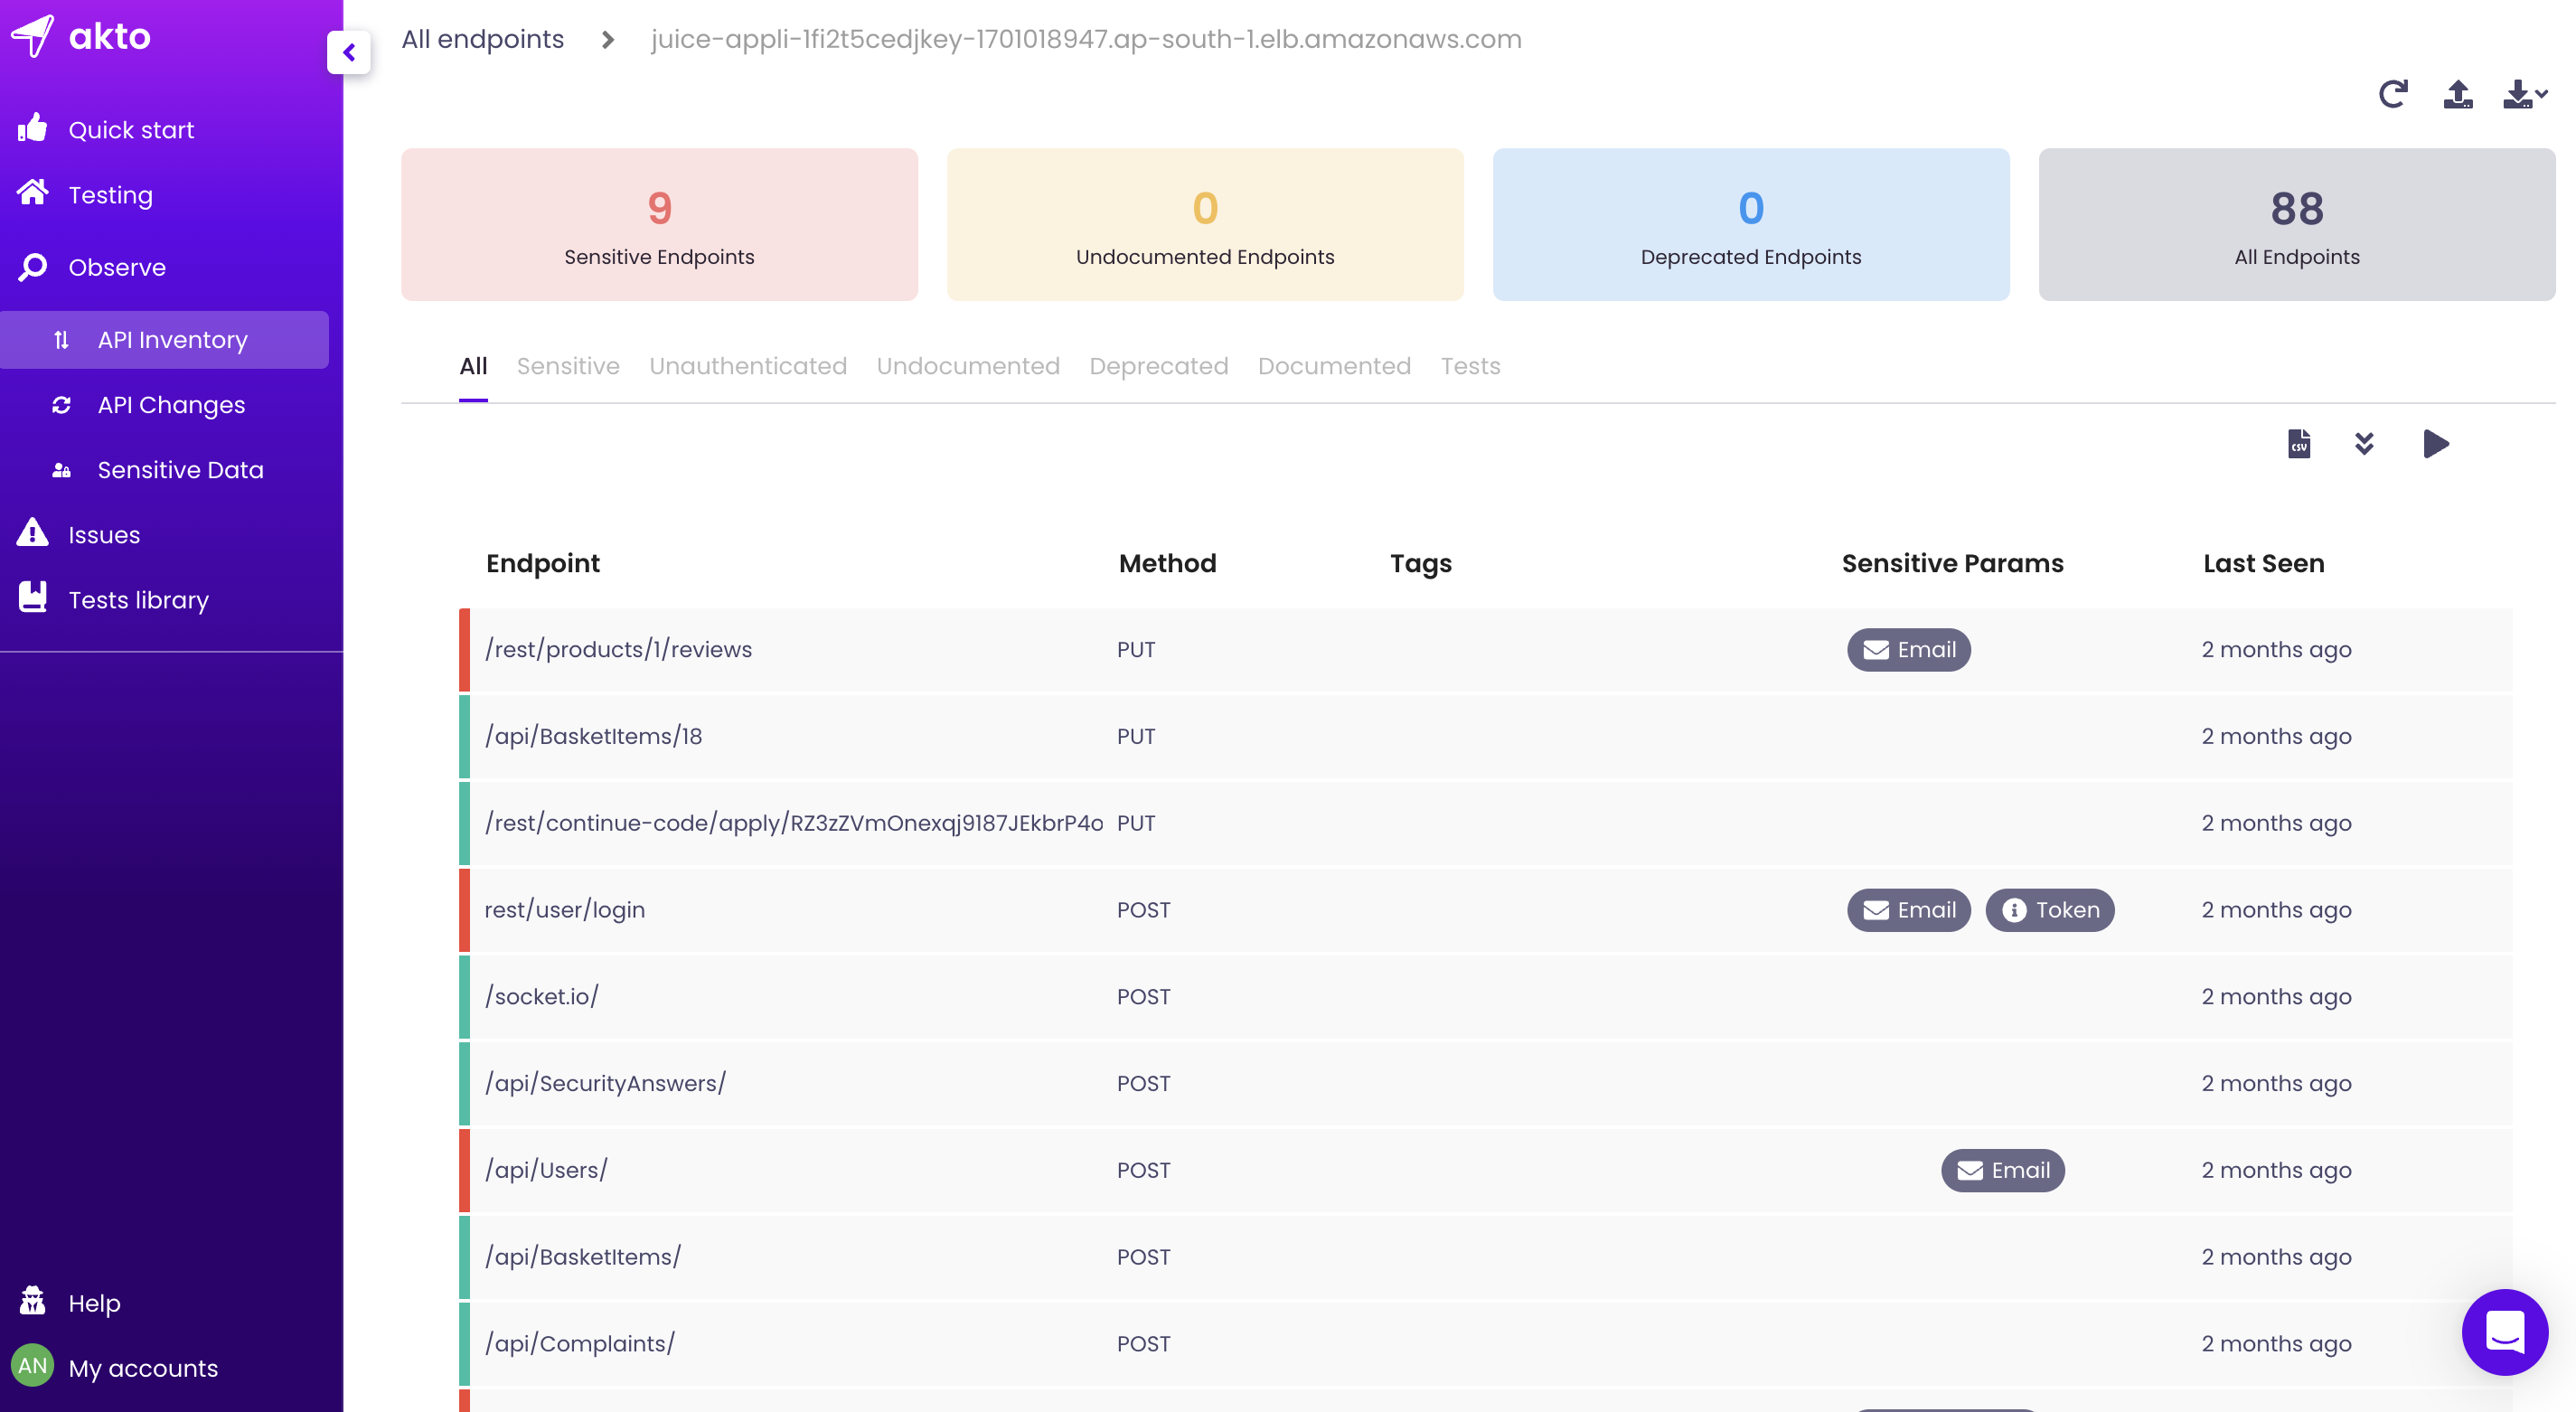 akto-api-security/akto
Plateforme open-source de sécurité des API pour la découverte continue d'API, les tests de vulnérabilités et la détection des menaces en temps réel.…
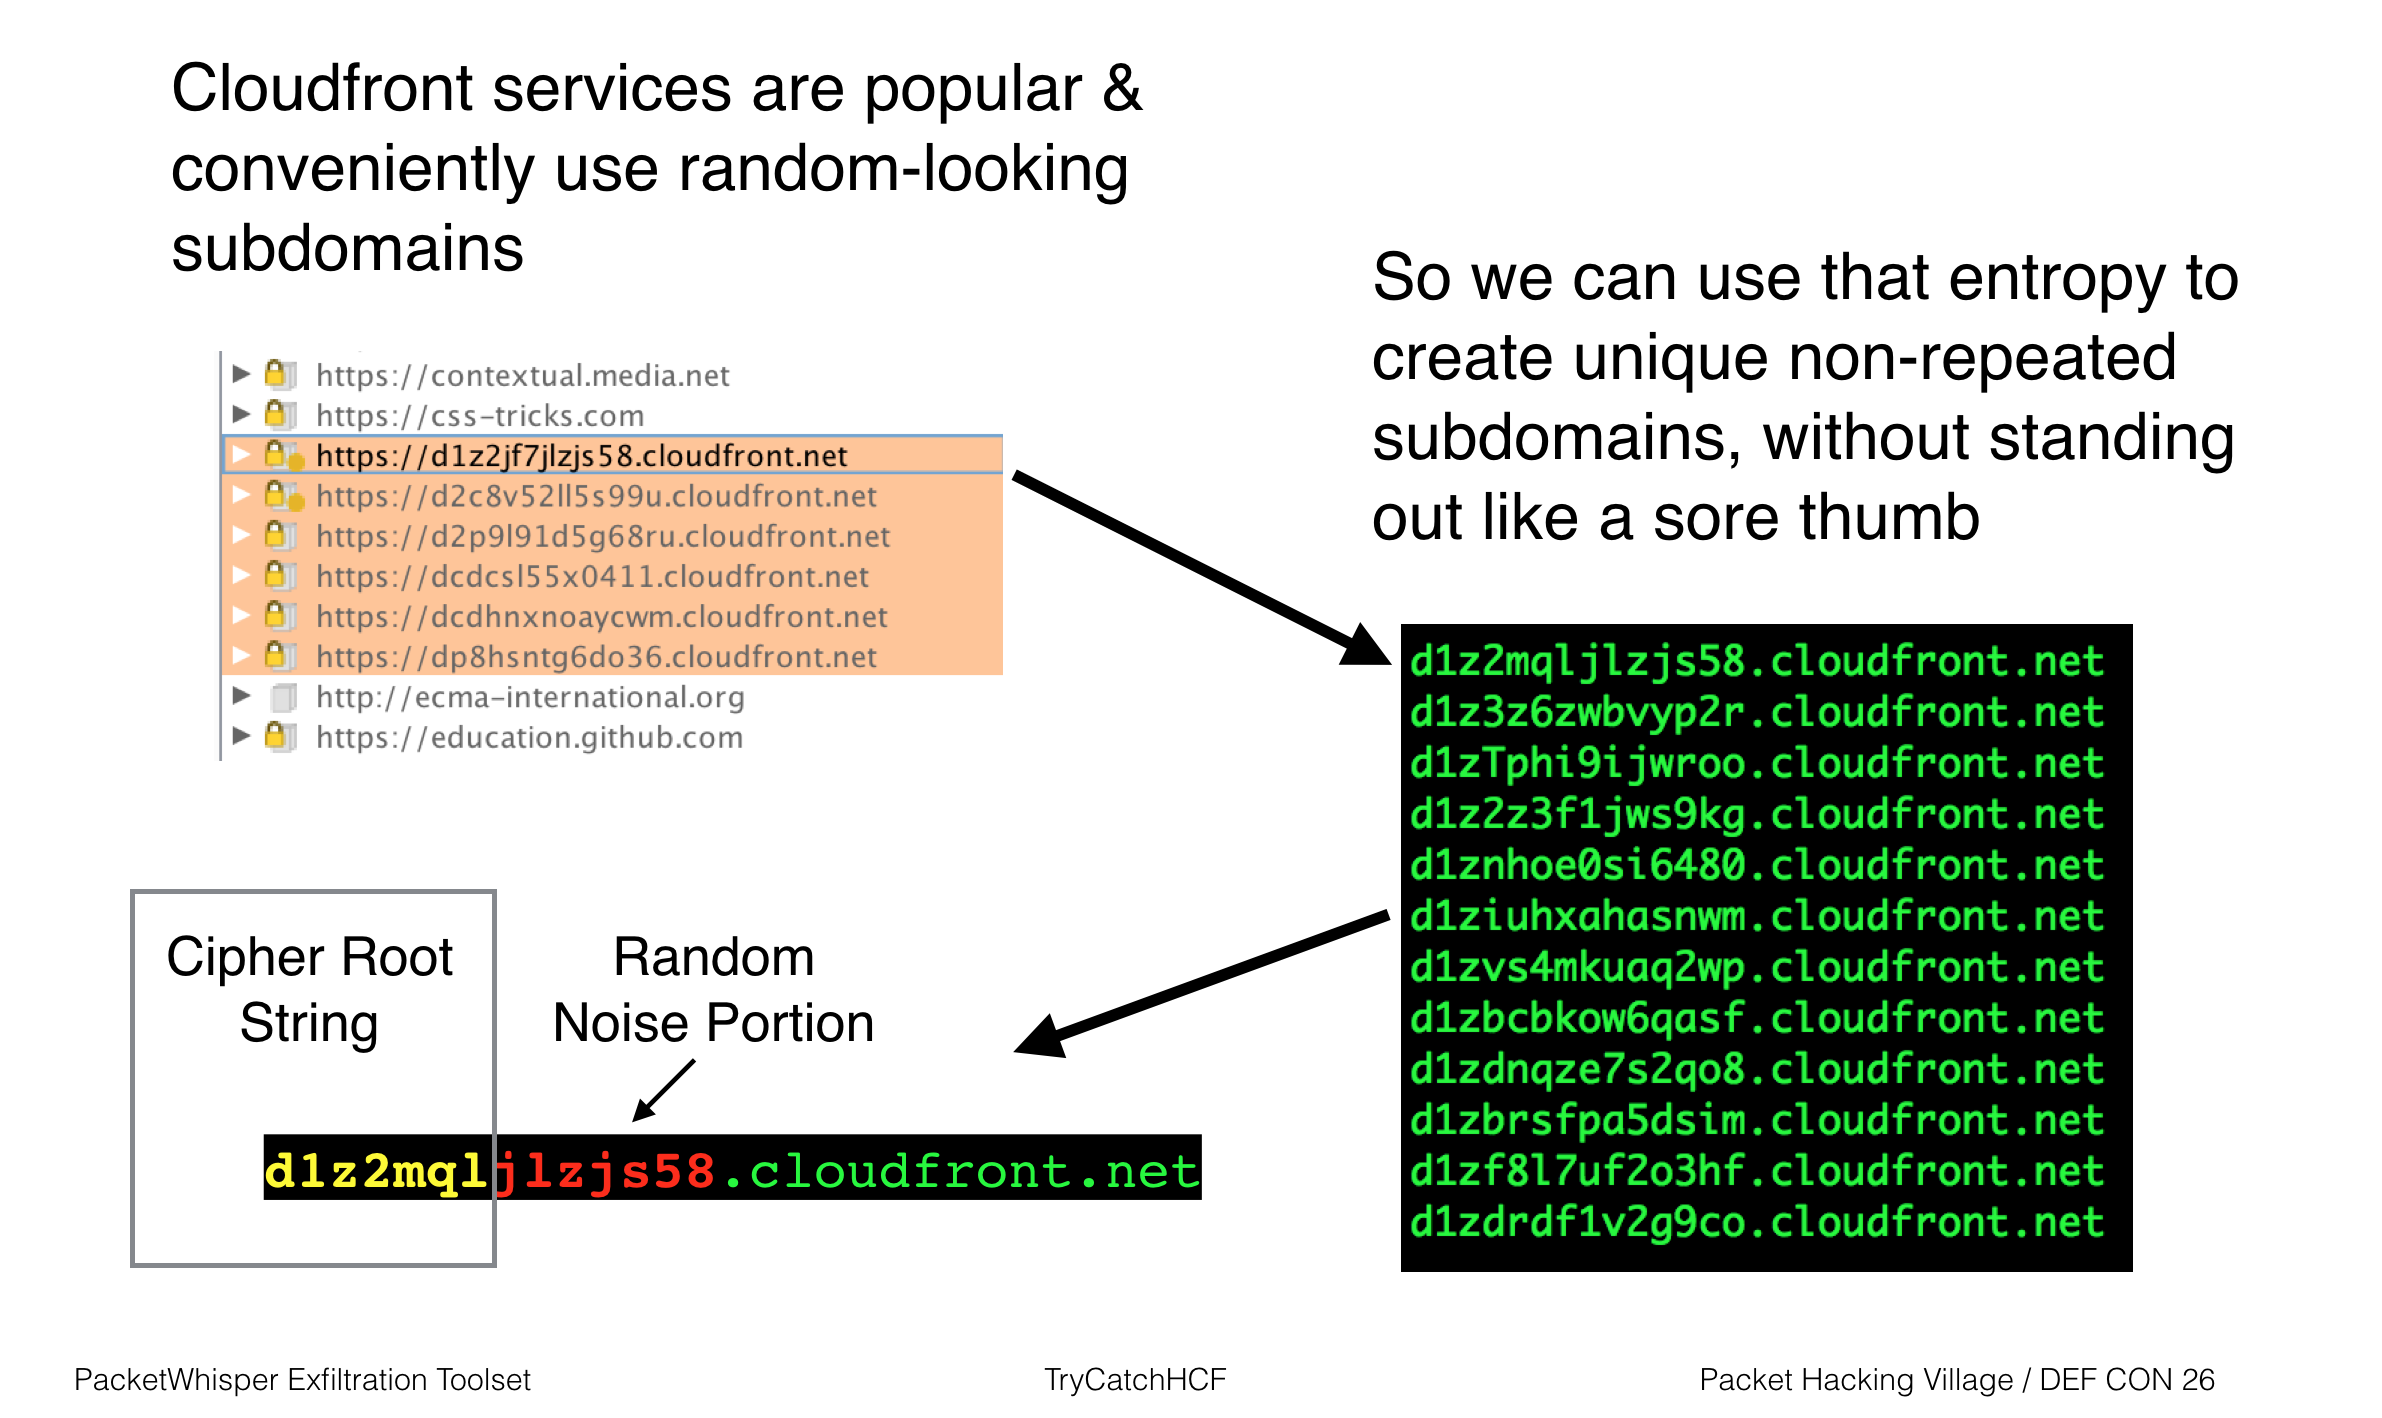 trycatchhcf/packetwhisper
PacketWhisper : Exfiltrez furtivement des données et déjouez l'attribution en utilisant des requêtes DNS et de la stéganographie textuelle. Évitez…
 meliht/mr.sip
Cadre d'évaluation de la sécurité SIP pour les testeurs d'intrusion VoIP. Présenté à DEFCON, BlackHat et Offzone.
 mr-in4inci3le/sliver-gui
Une console d'opérateur de bureau pour Sliver C2, construite avec Wails. Fournit une interface graphique native et légère pour Sliver en…
 kc57/awesome-pentest
Une liste d'outils et de ressources de test de pénétration géniaux.
 fdciabdul/fbchecker
Vérificateur de comptes Facebook en masse
 soteria-security/hafnium-ioc
Un script PowerShell pour identifier les indicateurs d'exploitation de CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, et CVE-2021-26865
 owasp/wrongsecrets-binaries
Code source des binaires de OWASP WrongSecrets