

river
 online-ml/river
Bibliothèque d'apprentissage automatique en flux pour l'apprentissage incrémental sur des flux de données, fournissant des estimateurs en ligne, la…
utilities-frameworksmachine-learninganomaly-detection
6.2kil y a 3 jours
online-ml/riverBibliothèque d'apprentissage automatique en flux pour l'apprentissage incrémental sur des flux de données, fournissant des estimateurs en ligne, la…
 radareorg/r2ai
Plugin IA pour Radare2 utilisant des LLM locaux ou distants pour la décompilation, l'explication de fonctions, la détection de vulnérabilités, le…
 ory/oathkeeper
Un proxy/API cloud natif d'identité et d'accès (IAP) et une API de décision de contrôle d'accès qui authentifient, autorisent et modifient les…
 digitalbond/redpoint
Scripts NSE de Nmap pour la découverte et l'énumération d'ICS/SCADA—BACnet, EtherNet/IP, CoDeSys, Fox, Modicon, Omron, S7—à l'aide de requêtes de…
 jedisct1/libsodium
Une bibliothèque crypto moderne, portable et facile à utiliser.
 gcla/termshark
Une interface utilisateur en terminal pour tshark, inspirée de Wireshark
 nicocha30/ligolo-ng
Un outil de tunneling/pivoting avancé, mais simple, qui utilise une interface TUN.
 dfir-iris/iris-web
Plateforme collaborative de réponse aux incidents
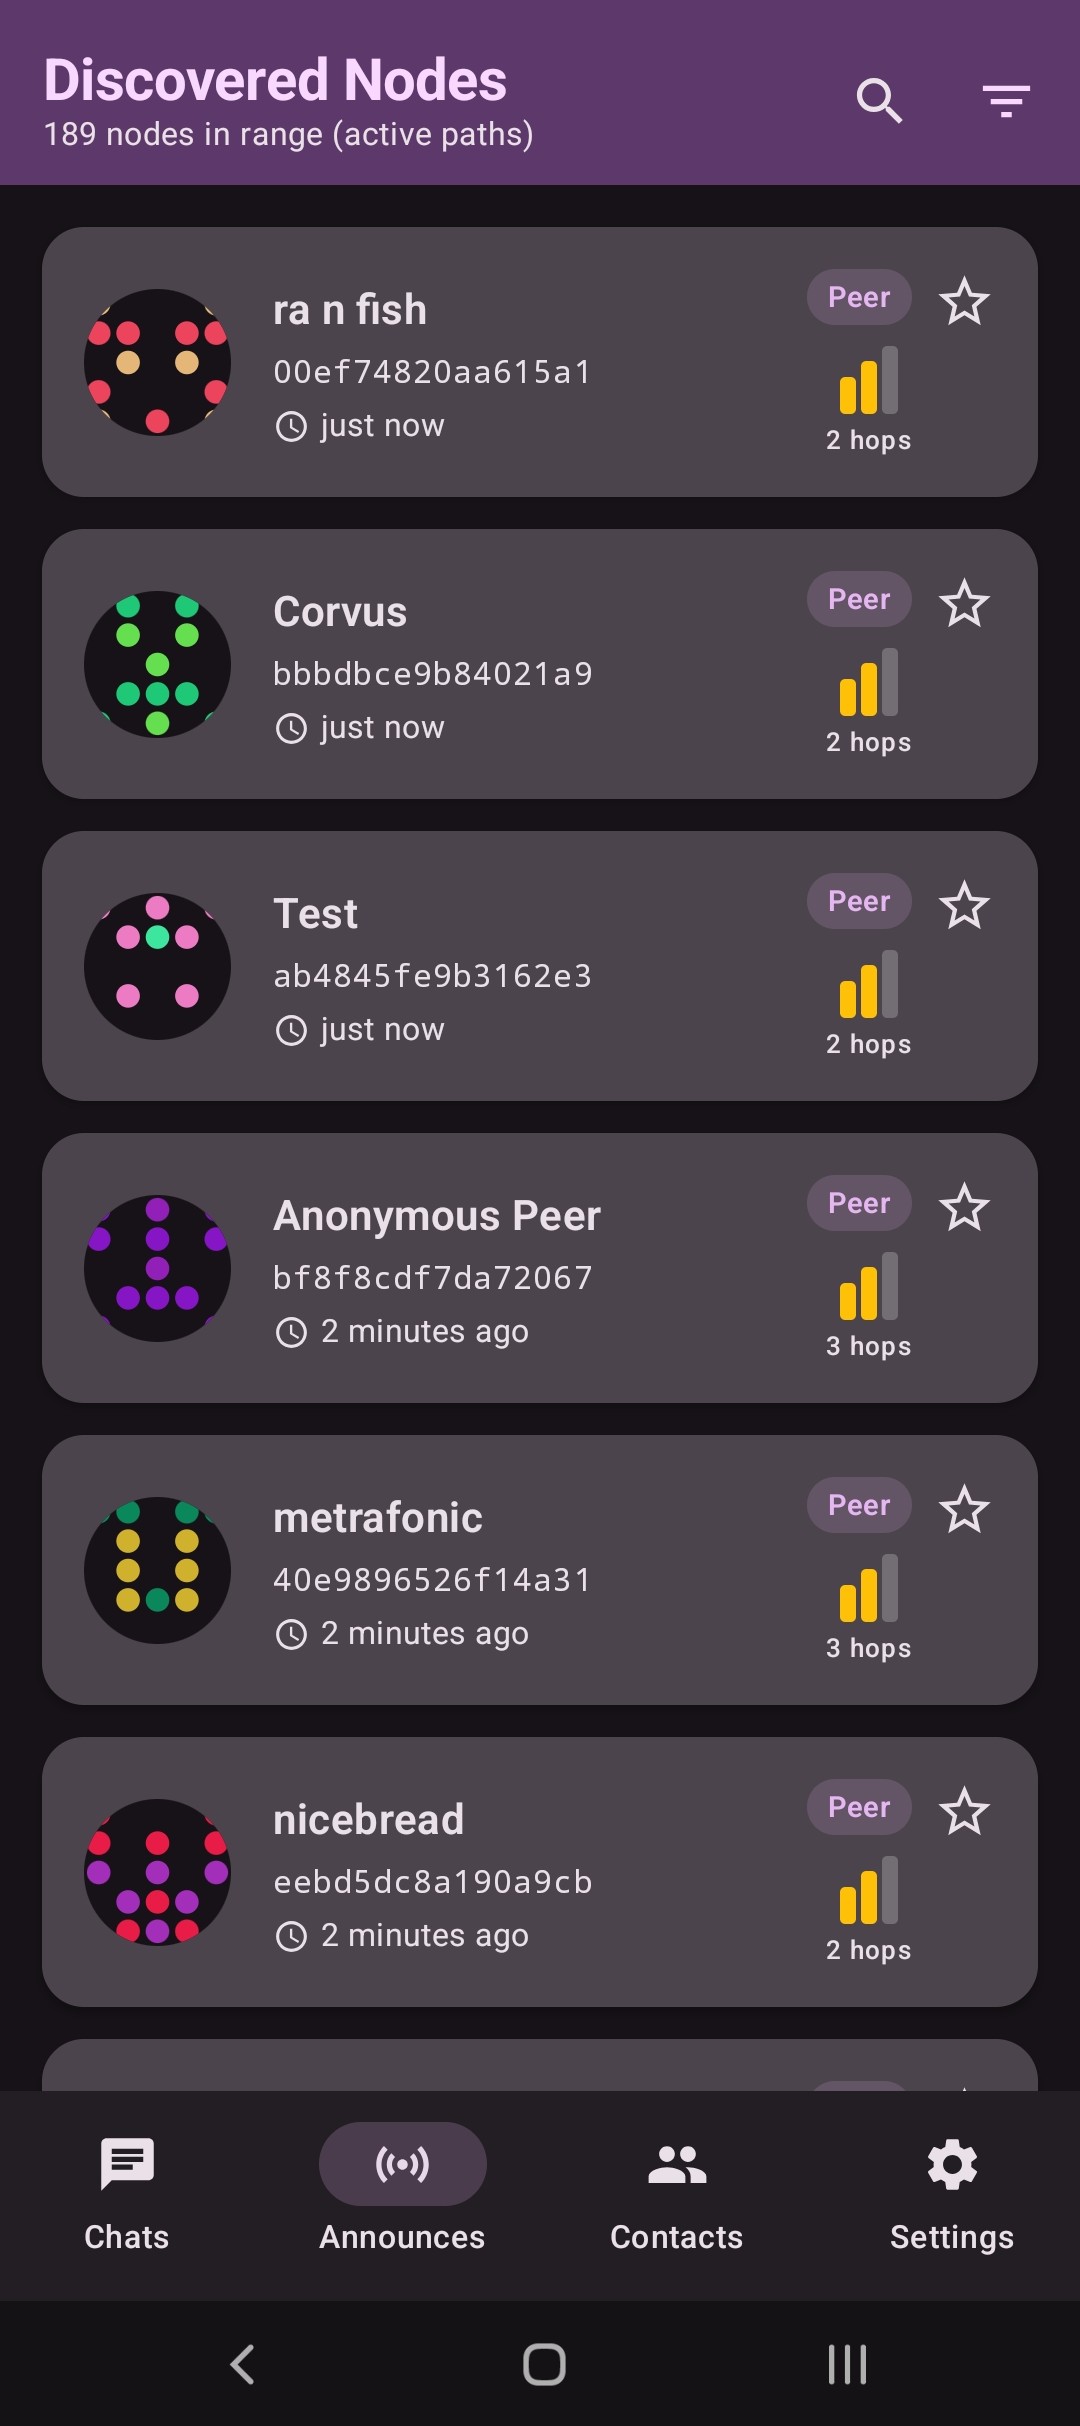 torlando-tech/columba
Application de messagerie Android native utilisant Bluetooth LE, TCP, ou RNode (LoRa) via LXMF et Reticulum
 cr0nx/awesome-linux-attack-forensics-purplelabs
Cette page est le résultat de recherches pratiques en cours sur les techniques et outils avancés d'attaques Linux, de détection et de forensique.
 snovvcrash/divideandscan
Divisez les résultats d'un scan complet de ports et utilisez-les pour des exécutions ciblées de Nmap.
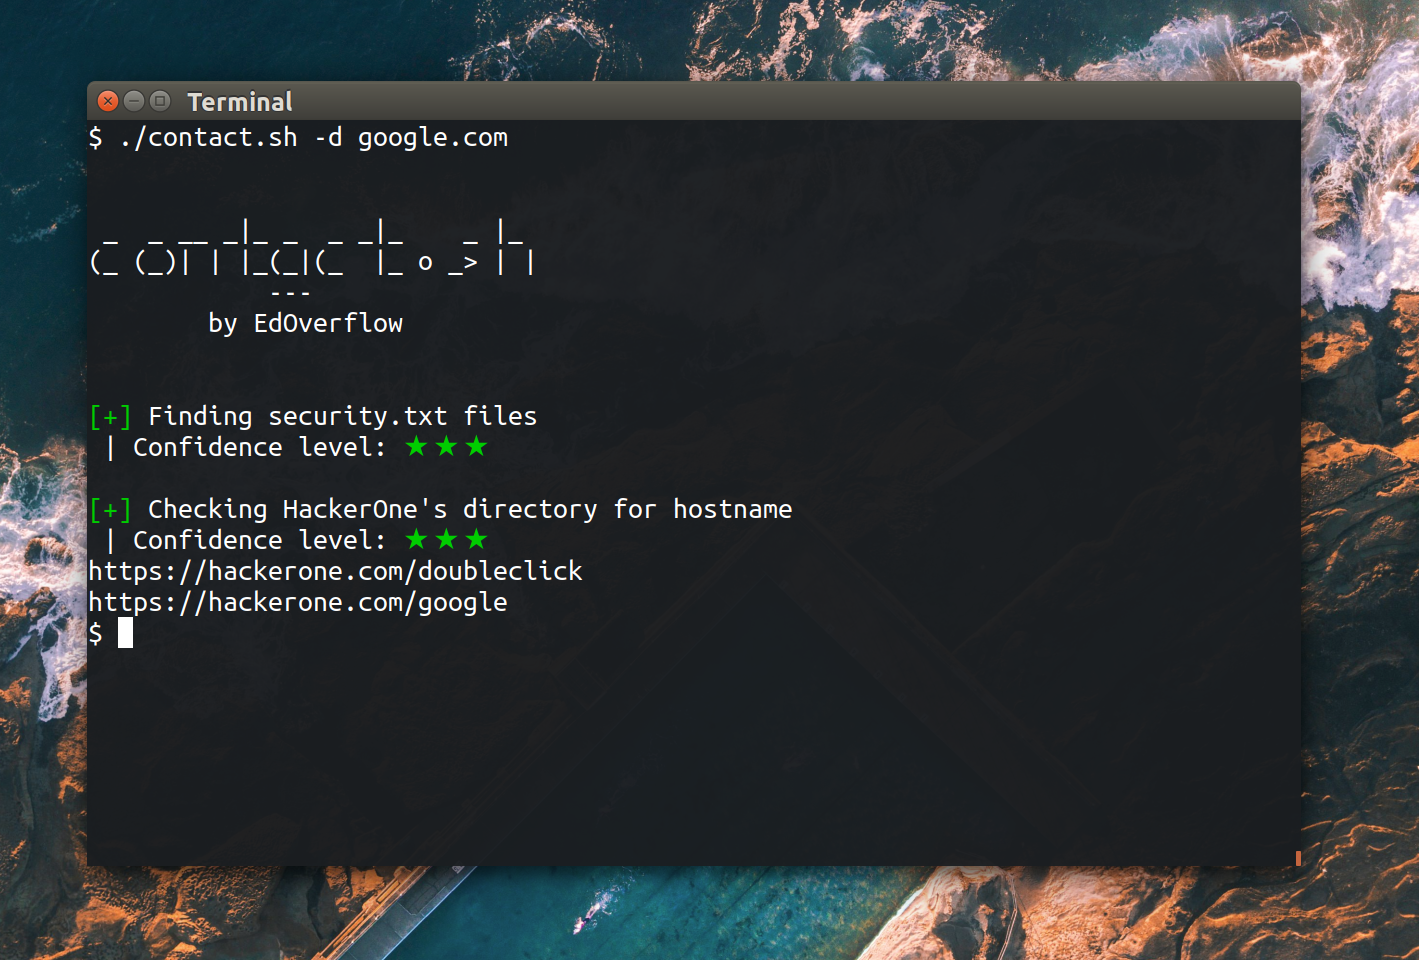 edoverflow/contact.sh
Un outil OSINT pour trouver des contacts afin de signaler des vulnérabilités de sécurité.
 hahwul/mzap
⚡️ Scan ZAP multi-cibles
 synacktiv/mofos
Framework de manipulation de machines virtuelles
 ultrasina/androidreverse
Reverse engineering Android entièrement sur l'appareil. Analyse binaire Radare2, 8 décompilateurs Java, prise en charge de Flutter et Unity il2cpp.
 expert21/hermes-osint
Hermes — un framework OSINT éphémère propulsé par Docker pour les tests, le bricolage et l'automatisation sécurisée des investigations.
 welfordian/mitm-proxy
Proxy MITM HTTP/HTTPS basé sur Go avec interception HTTP/2 et HTTP/1.1, génération de certificats CA locale/par hôte, tunneling CONNECT/WebSocket,…