http2-rst-stream-attacker

Outil hautement configurable pour vérifier la vulnérabilité d'un serveur face à CVE-2023-44487 en envoyant rapidement des trames HEADERS et…

Outil hautement configurable pour vérifier la vulnérabilité d'un serveur face à CVE-2023-44487 en envoyant rapidement des trames HEADERS et…

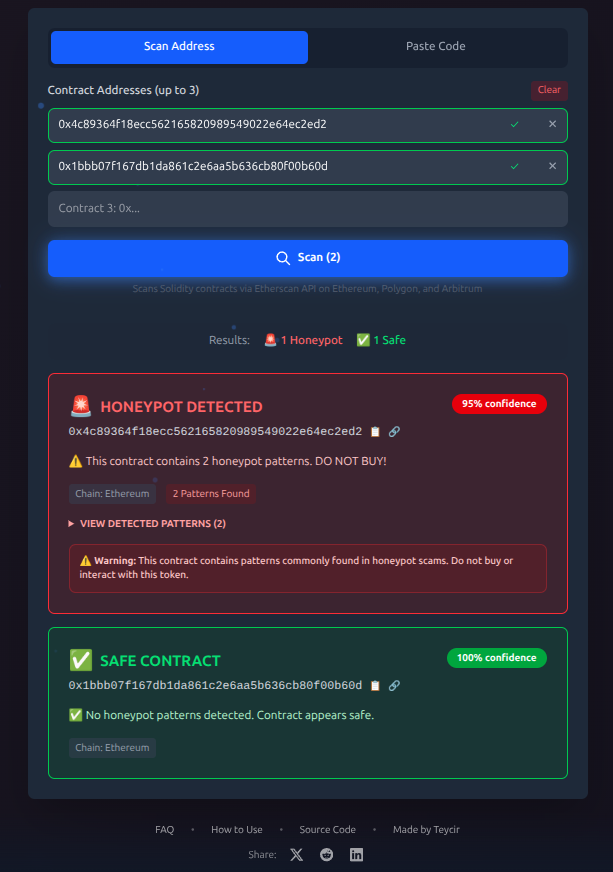
Scanner de tokens honeypot gratuit pour Ethereum, Polygon & Arbitrum. Détectez les tokens frauduleux avant d'acheter. Analyse instantanée des smart…

WooCommerce plugin : tarification de produits sécurisée basée sur des formules, corrigeant la RCE basée sur eval() de CVE-2026-4001

Script de détection de contournement d'authentification pour le Staging Service de Kentico Xperience 13 CMS, utilisant une seule requête POST pour…

Un plugin WordPress exposant un serveur MCP via l'API REST, avec le modèle de sécurité comme point central -- comble la faille de contournement OAuth…

Plugin WooCommerce : avis produits photo & vidéo, éliminant par construction la classe de vulnérabilité de téléversement non authentifié de…

Laboratoire de test d'intrusion d'application web — application Flask vulnérable, scanner automatisé et rapport de pentest professionnel. Couvre…

Analyse les journaux d'accès Nginx pour détecter les injections SQL, les outils de scan, les webshells et les tentatives d'exploitation, aidant les…

Campagne d'exploitation à grande échelle contre les appareils CMS signalée en juillet 2026

Vérifier une liste d'URLs par rapport à la vulnérabilité Log4j CVE-2021-44228

A2SV = Scan automatique des vulnérabilités SSL. HeartBleed, CCS Injection, SSLv3 POODLE, FREAK... etc. Vulnérabilités prises en charge :…

🔧 Corrigez les versions vulnérables dans les applications Next.js et React RSC avec une seule commande pour sécuriser contre CVE-2025-66478.…

Un outil de simulation léger et auto-hébergé pour la formation à l'ingénierie sociale « ClickFix » (ClearFake). Simule en toute sécurité des attaques…

Honeypot à haute interaction imitant une application Laravel/Livewire vulnérable. Capture les exploits RCE et les webshells ciblant CVE-2024-47823,…

FBIntelPy est un outil de recherche de renseignement Facebook basé sur Python. Cet outil aide à générer des URL Facebook filtrées, ce qui est…

Recette OpenRewrite qui détecte et corrige la suppression d'en-têtes Spring Security (CVE-2026-22732) en identifiant l'utilisation abusive de…

Outil de scan et de validation de la vulnérabilité de débordement de tas NGINX CVE-2026-42945

CVE-2025-55752:Tomcat 8.5 已 EOL,终版 8.5.100。Apache 逐条声明「8.5 也受影响」的 2025 CVE 有 14 条,其中 10 条在 NVD 按 8.5.100 查不到。离线单 jar,读 conf/ 判断你到底中了哪几条。