

shfz
 shfz/shfz
Framework de fuzzing d'applications web basé sur des scénarios TypeScript
dynamic-analysis-sandboxingvulnerability-analysisweb-security+1
63
shfz/shfzFramework de fuzzing d'applications web basé sur des scénarios TypeScript
 souravbaghz/scanginx
Scanner pour Nginx - Vulnérabilité de débordement d'entier à distance
 oksuzkayra/gaia
Découverte de la surface d'attaque et tri assisté par IA pour les chercheurs en sécurité. Cartographie des points de terminaison et des paramètres…
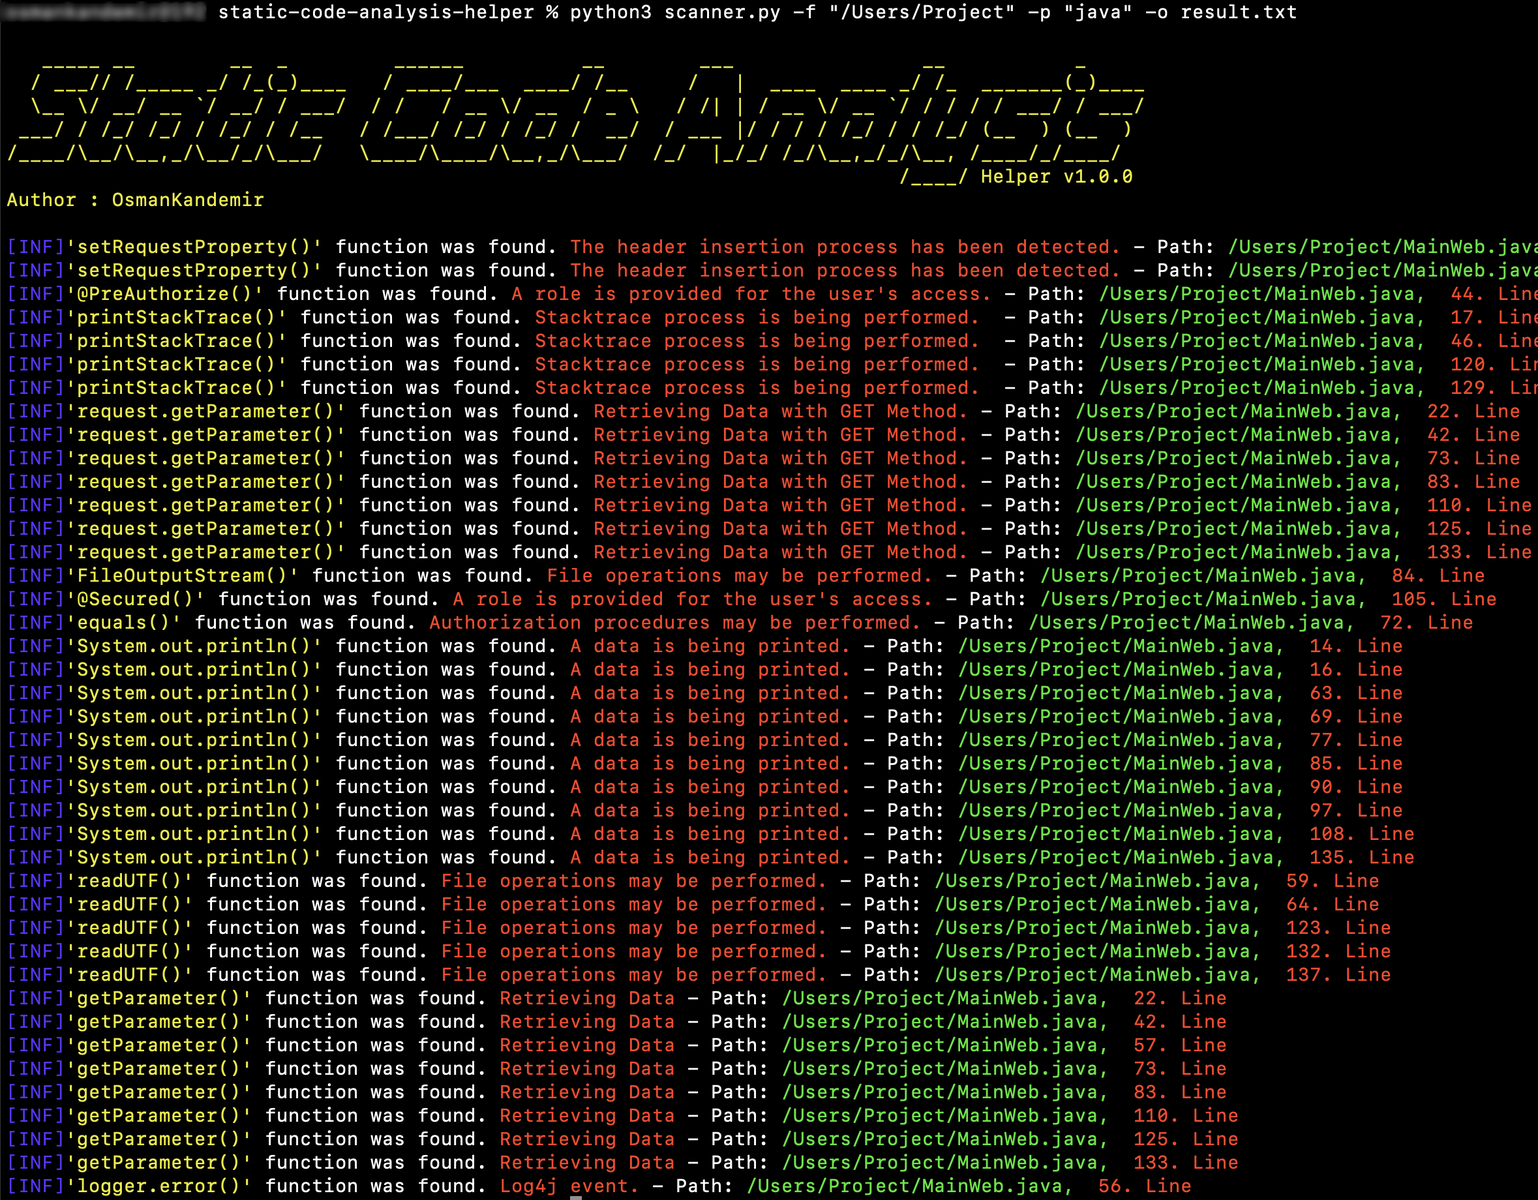 osmankandemir/static-code-analysis-helper
Analyse le code source de projets dans 16 langages pour signaler les fonctions dangereuses liées aux injections SQL (SQLi), aux XSS, aux SSRF, à…
 portswigger/ator
Extension Burp Suite pour l'extraction et le remplacement automatisés de jetons dans les requêtes HTTP, prenant en charge JSON, XML, cookies et…
 machine1337/hackguard
SCANNEUR DE VULNÉRABILITÉS D'APPLICATIONS WEB RAPIDE écrit en python3
 maverickaayush/onus
Plateforme VAPT hébergée localement et isolée du réseau, qui exécute 8 modules de scan en parallèle, attribue des scores déterministes aux résultats…
 synacktiv/laravel_cookie_killer
Déchiffrer et rechiffrer les cookies de session Laravel pour exploiter une désérialisation PHP non sécurisée afin d'exécuter du code à distance.
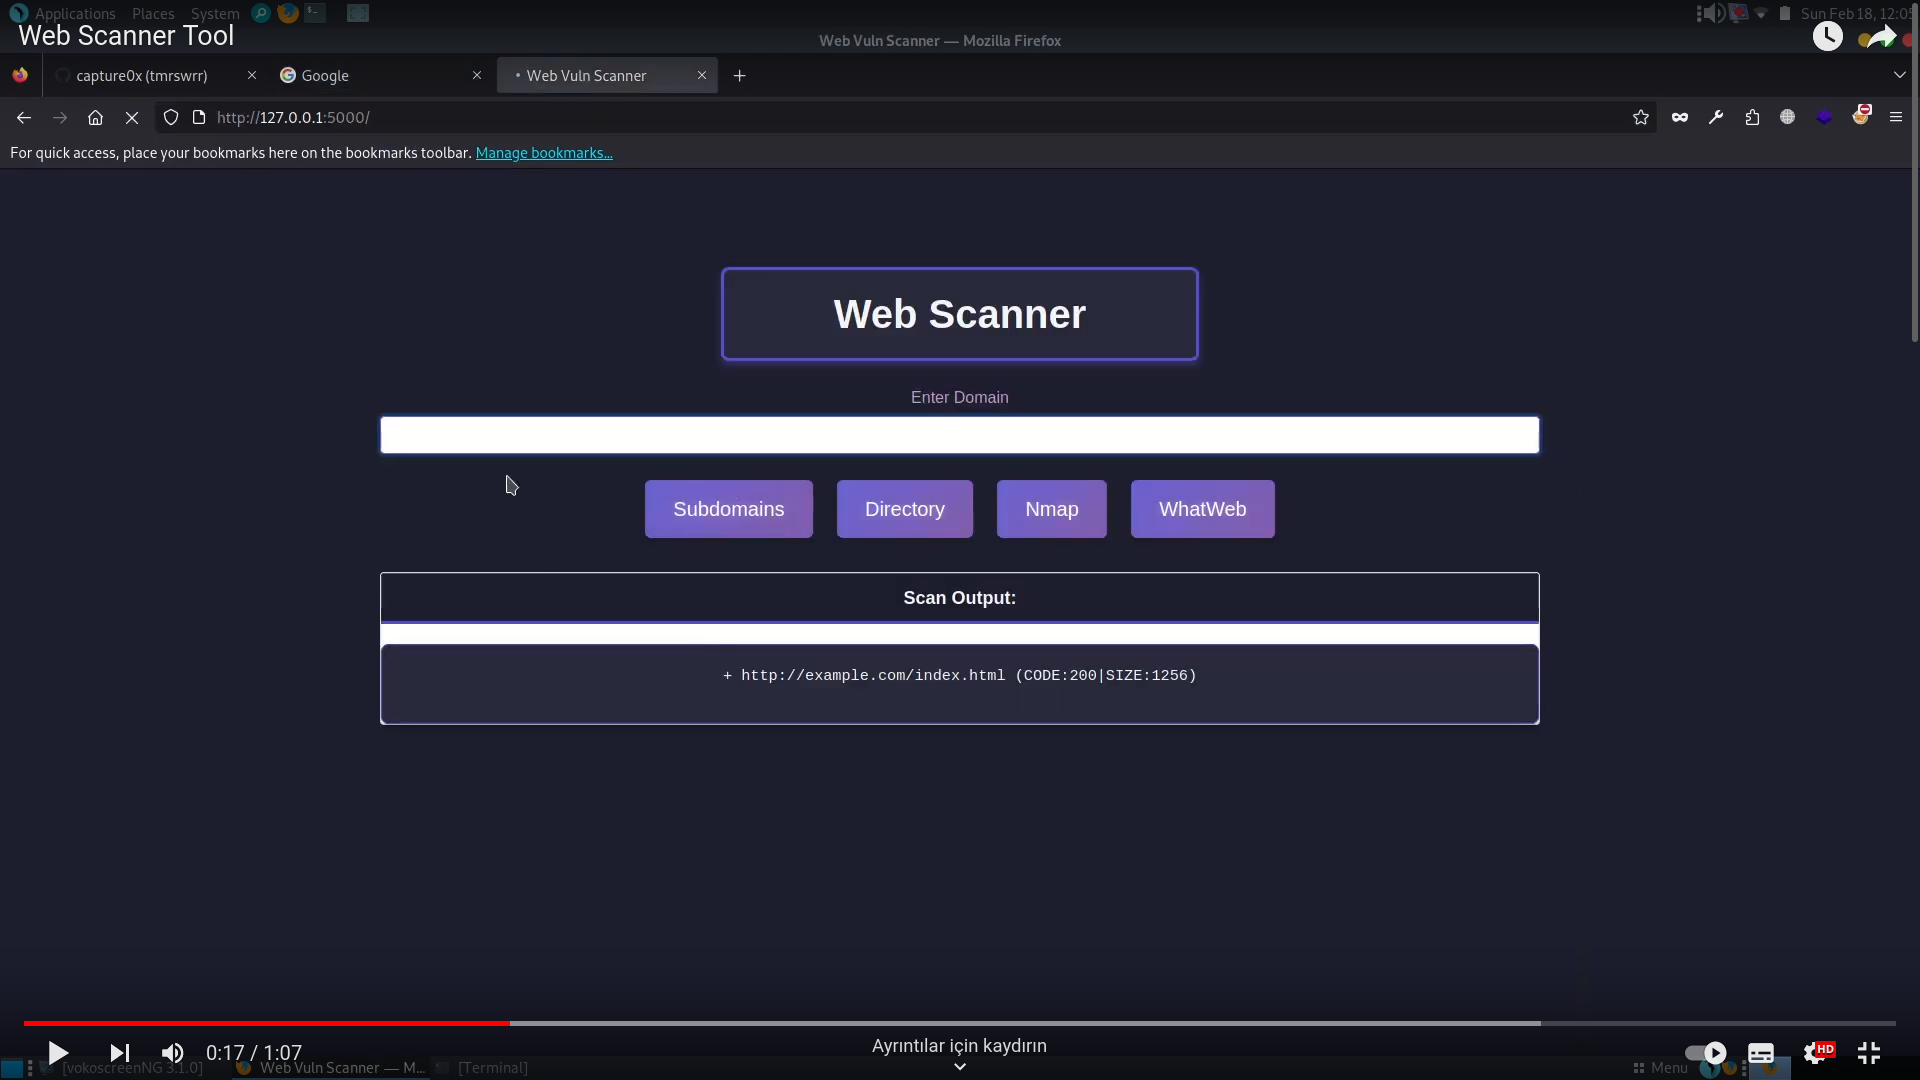 capture0x/web-scanner
Scanner de domaines web basé sur Python intégrant Sublist3r, Dirble, Nmap et WhatWeb pour la découverte de sous-domaines, l'énumération de…
 projectdiscovery/collaborator
BurpSuite Standard/Private Collaborator Library
 oscarfromnz/instagrammutualfollowerchecker
Vérifie les abonnés mutuels entre comptes Instagram (hébergé localement, utilisez votre propre identifiant de session)
 dragonjar/burpia
Extension de Burp Suite qui intègre la détection passive de vulnérabilités par intelligence artificielle.
 norrrrrrr-lyn/wainjectbench
Benchmarking des détections d'injection de prompt pour les agents web.
 t0xodile/crlf-powered-desync-scanner
Extension Burp de scan pour l'injection CRLF et les attaques de désynchronisation HTTP, utilisant des sondes mutées, des vérifications de faux…
 d0ge/xsw
Extensions Burp Suite pour le contournement de signature XML
 nccgroup/vbrute
Brute forceur d'hôtes virtuels
 teycir/apihunter
Scanner de sécurité d'API asynchrone en Rust pour CORS, CSP, GraphQL, JWT, OpenAPI et les contrôles de posture d'API active.
 r3dxpl0it/secrep
SecRep est un dépôt contenant des archives utiles sur l'intrusion, la pénétration et le hacking, incluant une liste d'outils, des antisèches et des…