

JWTXposer
 chaudharyarjun/jwtxposer
Un outil avancé d'extraction et de décodage JWT pour les chasseurs de primes de bugs ! 🏴☠️
osintreconnaissanceinformation-gathering+1
47
chaudharyarjun/jwtxposerUn outil avancé d'extraction et de décodage JWT pour les chasseurs de primes de bugs ! 🏴☠️
 naufalardhani/domhttpx
domhttpx est un dorker pour moteur de recherche Google avec une boîte à outils HTTP construite en Python, qui peut vous faciliter la recherche de…
 n7on/dllspy
Découvrez les surfaces d'entrée et les problèmes de sécurité dans des assemblys .NET compilés — sans les exécuter.
 mirfansulaiman/customheader
Cette extension Burp Suite vous permet de personnaliser l'en-tête en ajoutant un nouvel en-tête dans la requête HTTP de BurpSuite (Scanner, Intruder,…
 tc39/proposal-symbol-proto
Proposition TC39 pour atténuer la pollution des prototypes
 byinarie/qu1ckdr0p2
Quicky servir des fichiers via http ou https en utilisant flask.
 mustafabilgici/sucoshscanny
« Sucosh » est un scanner de vulnérabilités de code source automatisé et un cadre d'évaluation pour Python(Flask-Django) & NodeJs, capable…
 jas502n/dbconfigreader
L'interface du système OA de Weaver (泛微) présente une vulnérabilité de fuite d'informations de configuration de base de données
 rasta-mouse/pwnlift
Téléversements de fichiers simples comme bonjour
 seifelsallamy/xssfire
Un script Blind XSS autonome.

 7h30th3r0n3/ollamahound
Reconnaissance de masse, prise d'empreinte de version, testeur de CVE et framework d'exploitation en direct pour les instances Ollama ouvertes.
 bishopfox/ca-clone
Scripts pour cloner des certificats CA afin de les utiliser dans des attaques contre des clients HTTPS.
 uoftctf/uoftctf-2025-chals-public
Documents de défi, code source et solutions pour UofTCTF 2025
 black-scorp10/url-status-checker
Outil CLI Python asynchrone pour la vérification en masse du statut d'URL avec catégorisation des réponses HTTP par code couleur, suivi IP et suivi…
 hackinglz/svg_phishing_tools
Outils d'analyse et de génération SVG pour le phishing par pièces jointes SVG couramment rencontré
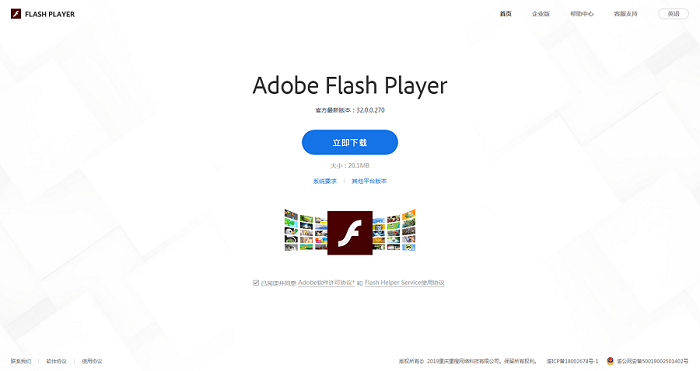 ianxtianxt/flash-player
Code source de hameçonnage flash – chinois + anglais
 doretox/atomicvulns
Labs de vulnérabilités web atomiques. Une faille OWASP par application — Flask + Docker minimal, intentionnellement vulnérable pour une étude…