
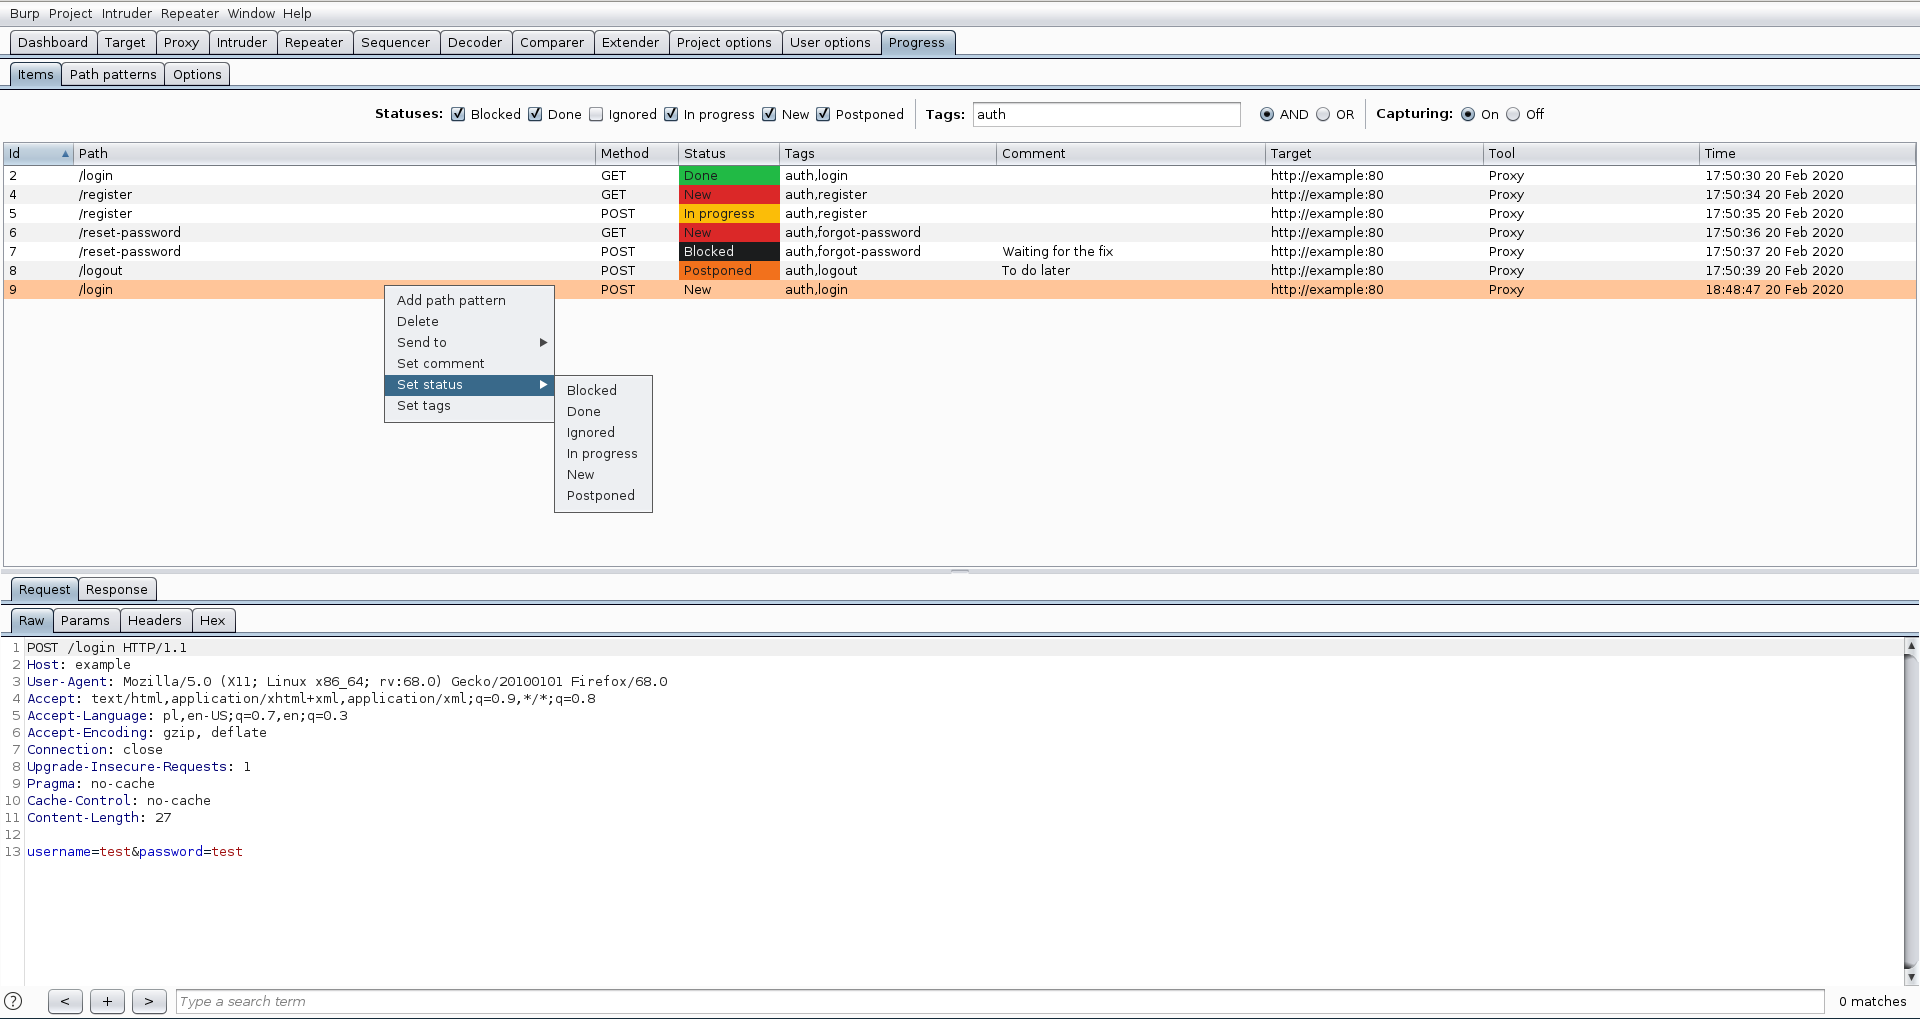
progress-burp
 dariusztytko/progress-burp
Extension Burp Suite pour suivre la progression de l'évaluation des vulnérabilités
vulnerability-analysisweb-securitypenetration-testing+1
59
dariusztytko/progress-burpExtension Burp Suite pour suivre la progression de l'évaluation des vulnérabilités
 moisestapia/twapt
Déployez votre propre laboratoire de tests d'intrusion d'applications web avec docker et docker-compose, webgoat, dvwap, bwapp et Juice Shop
 himazawa/bento
Bento Toolkit est un conteneur minimal basé sur Fedora pour les tests de pénétration et les CTF avec l'agréable ajout d'applications GUI.
 osxninja/cybersecurity-projects
Ce dépôt contient l’enregistrement complet de mon parcours de recherche de trois ans, couvrant le projet des concepts fondamentaux au développement…
 stealthcopter/wordpress-hacking
Une collection de ressources utiles pour pirater WordPress et ses plugins et thèmes
 mrcl0wnlab/simplesapachepathtraversal
Vérification d'outil : CVE-2021-41773, CVE-2021-42013, CVE-2020-17519
 jangelesg/py3webfuzz
Un module Python3 pour aider au fuzzing d'applications web.
 b9ph0met/px-vm
Boîte à outils de rétro-ingénierie pour la machine virtuelle bytecode de PerimeterX, comprenant un désassembleur basé sur CFG, un pipeline de…
 ph33rr/cirrusgo
Un outil rapide pour scanner SAAS,PAAS App écrit en Go.
 falcon-lnhg/mwebfp
LNHG - Fingerprinter Web de Masse
 vonahisec/cve-2022-47966-scan
Scanneur Python pour CVE-2022-47966. Prend en charge ~10 des 24 produits concernés.
 synacktiv/sharker
Un analyseur de capture réseau simple, fiable et raisonnablement rapide.
 portswigger/css-the-bomb-inside-your-inbox
Tous les supports de la conférence Black Hat de Gareth Heyes : CSS : la bombe dans votre boîte de réception.
 hakaioffsec/navgix
Outil Go multi-threadé pour détecter les vulnérabilités de traversée d'alias nginx en utilisant des techniques heuristiques et de force brute pour…
 exbotanical/brutus
cadre d'exploitation extensible reposant sur une architecture modulaire multitâche
 josh-blythe/bordair-multimodal
Suite de tests open-source d'injection de prompts cross-modale et multimodale. 250 000+ payloads d'attaque couvrant les modalités texte, image,…
 malwaretech/exifsmugglingpoc
Une Preuve de concept utilisant Cache Smuggling + des données Exif pour télécharger passivement un payload de seconde étape
 mirsamantajbakhsh/onionharvester
Un petit collecteur d'adresses TOR Onion pour vérifier si l'adresse est disponible ou non.