
SSRFmap
 swisskyrepo/ssrfmap
Outil automatique de fuzzing et d'exploitation SSRF
vulnerability-analysisexploitationinformation-gathering+4
swisskyrepo/ssrfmapOutil automatique de fuzzing et d'exploitation SSRF
 ljagiello/ctf-skills
Compétences d'agent pour résoudre des défis CTF - exploitation web, pwn binaire, crypto, rétro-ingénierie, forensique, OSINT, et plus encore
 pomerium/pomerium
Reverse proxy sensible à l'identité qui fournit un accès zero trust aux applications et services internes via des politiques contextuelles, une…
 zan8in/afrog
Un outil de sécurité pour Bug Bounty, Pentest et Red Teaming.
 hahwul/dalfox
Scanner XSS rapide avec analyse des paramètres, fingerprinting WAF et vérification DOM/AST. Prend en charge la détection XSS réfléchie, stockée et…
 sooryathejas/metatron
Assistant de test de pénétration alimenté par IA utilisant un LLM local sur linux (Parrot OS)
 bo0om/fuzz.txt
Fichiers potentiellement dangereux
 owasp/www-community
Les pages communautaires OWASP sont un endroit où OWASP peut accepter les contributions de la communauté pour du contenu lié à la sécurité.
 jhaddix/tbhm
Les chasseurs de bugs méthodologie
 bst04/cybersources
Une liste organisée d'outils et de ressources de cybersécurité.
 chybeta/web-security-learning
Apprentissage de la sécurité Web
 elementalsouls/claude-bughunter
Un ensemble de compétences Claude Code pour la chasse aux bugs et les travaux d'équipe rouge externe - 82 compétences, 15 commandes slash, 681…
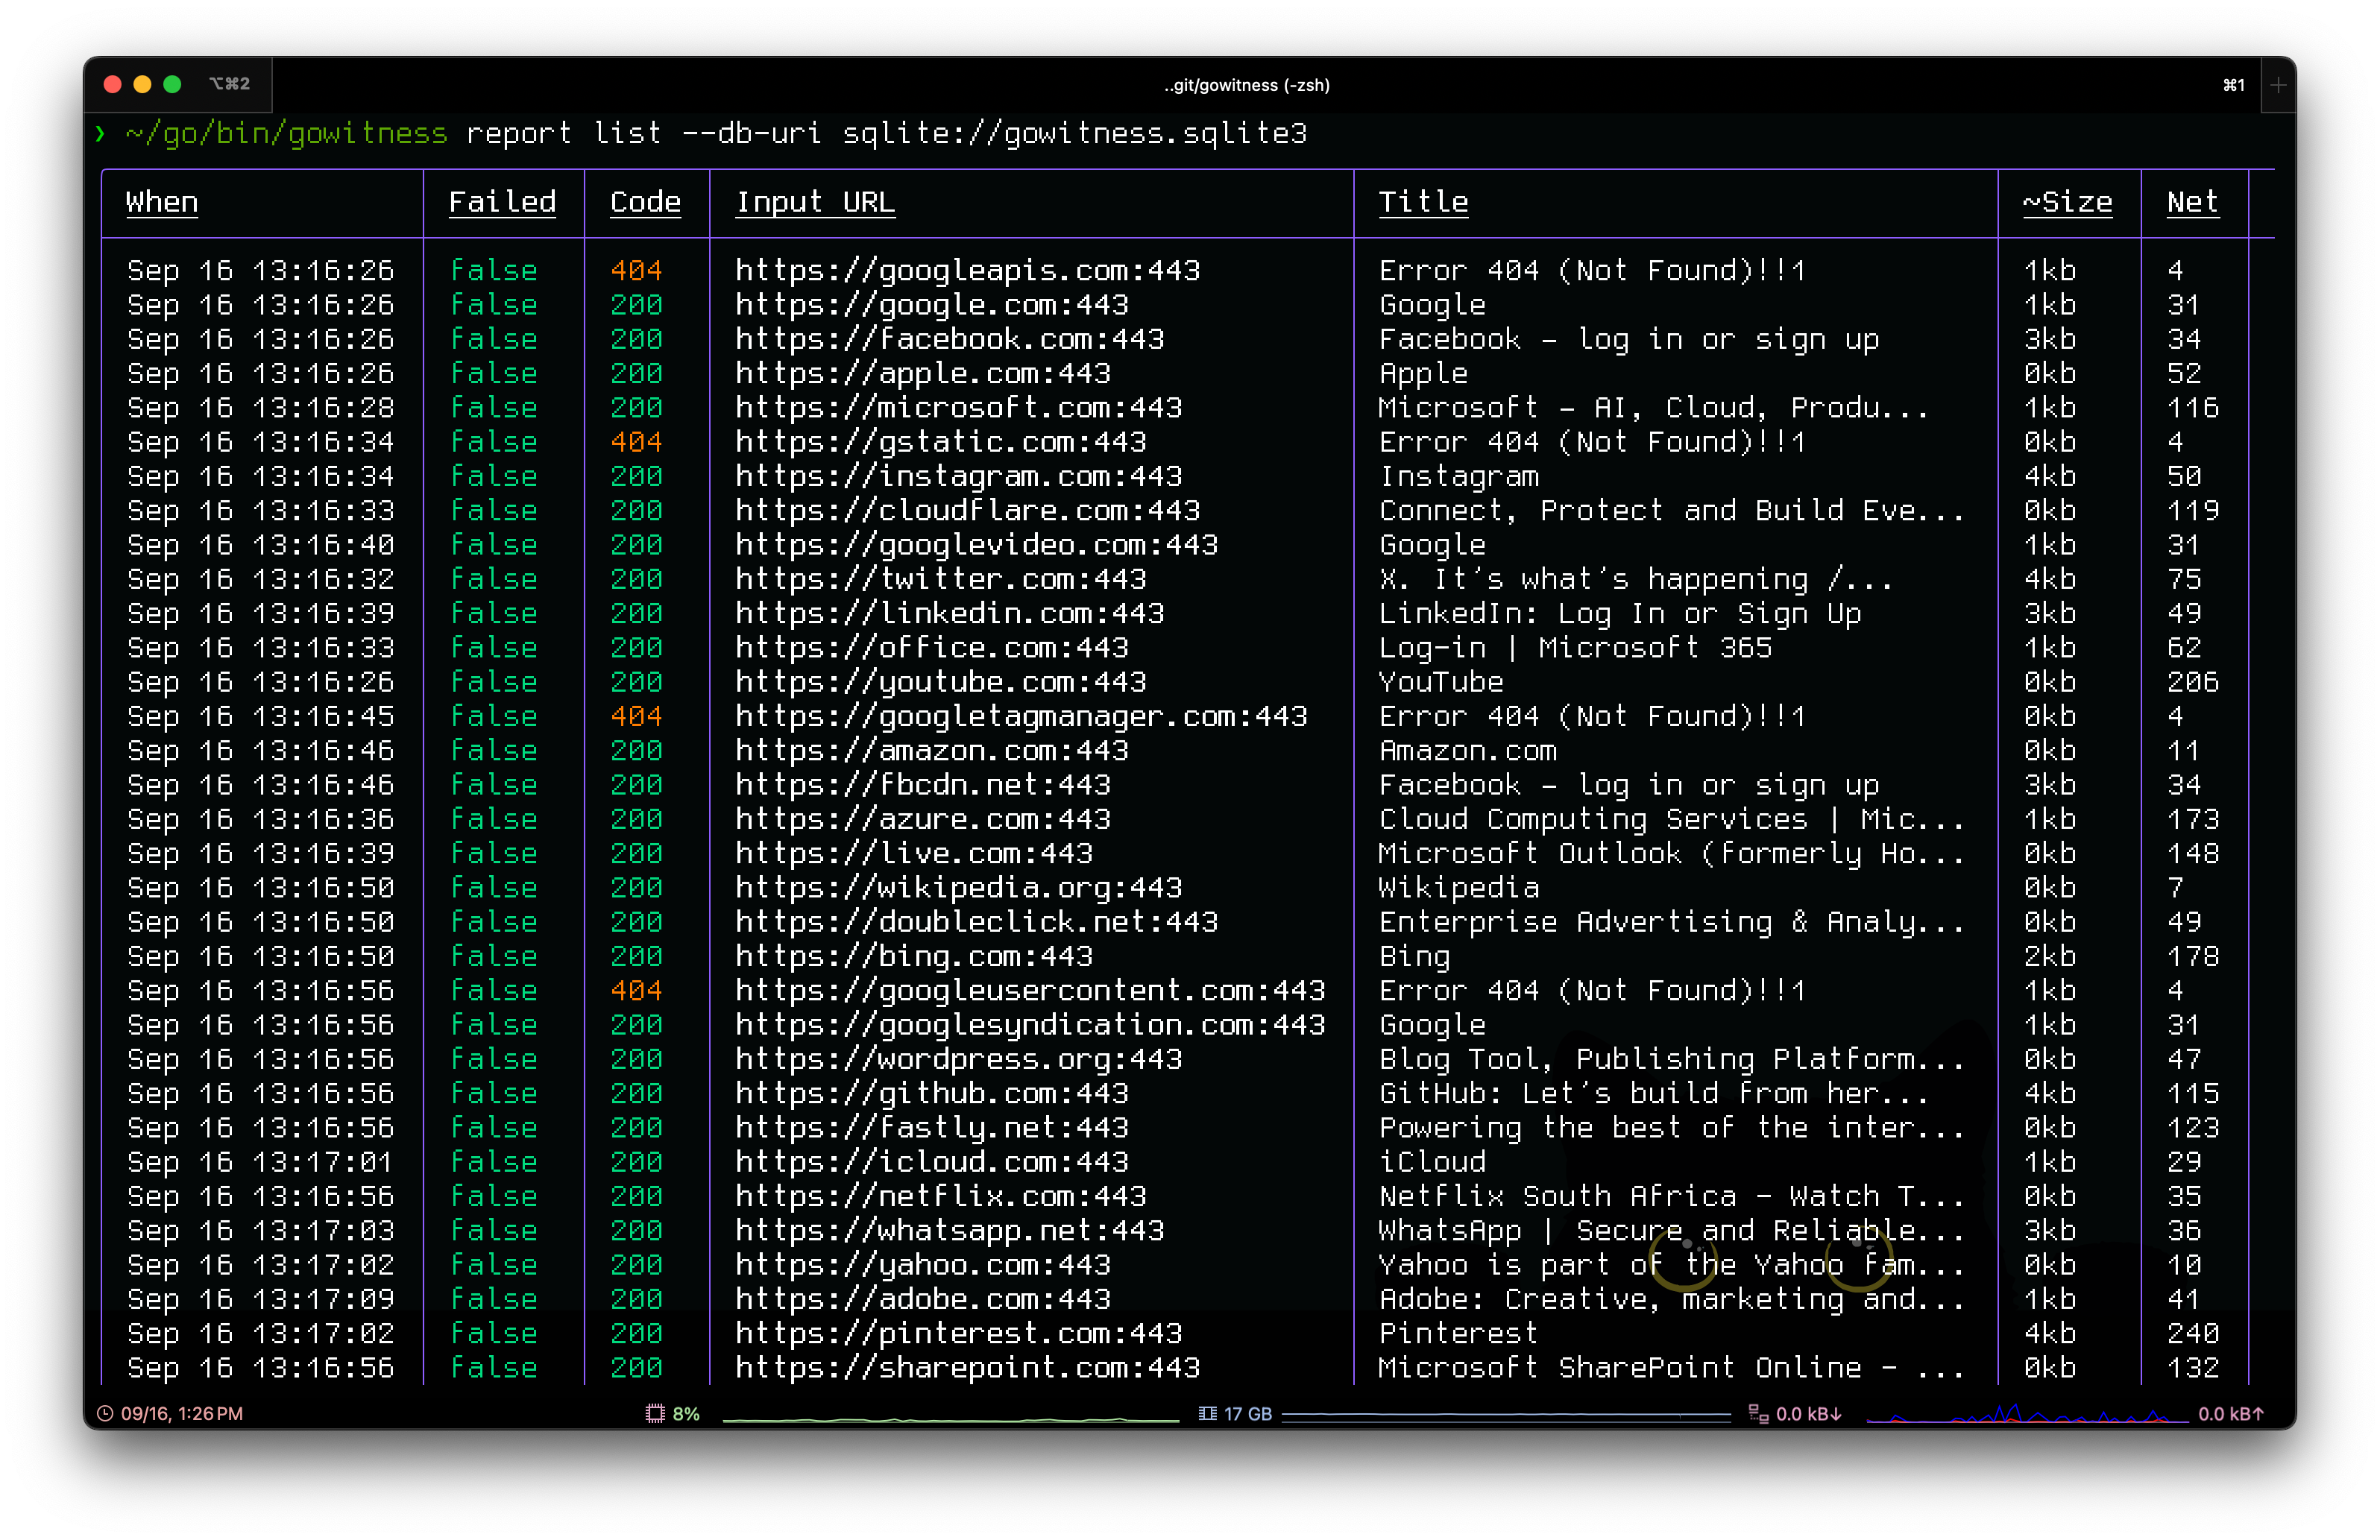 sensepost/gowitness
🔍 gowitness - un utilitaire de capture d'écran web en golang utilisant Chrome Headless
 joe-shenouda/awesome-cyber-skills
A curated list of hacking environments where you can train your cyber skills legally and safely
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Liste géniale de toutes sortes de ressources pour apprendre le piratage éthique et les tests d'intrusion.
 tuhinshubhra/red_hawk
Outil tout-en-un pour la collecte d'informations, l'analyse de vulnérabilités et le crawling. Un outil incontournable pour tous les testeurs…
 may215/awesome-termux-hacking
⚡️Une liste géniale des meilleurs outils de piratage pour Termux