
Phisher-man
 fdx100/phisher-man
Exemples d'outils de phishing conçus pour Linux, contenant 30 types différents de pages de phishing réalisées avec Flask.
phishing-toolsweb-securitysocial-engineering
fdx100/phisher-manExemples d'outils de phishing conçus pour Linux, contenant 30 types différents de pages de phishing réalisées avec Flask.
 hc133/pummel
Test de flooding HTTP/HTTPS via proxy Socks5 (cc)

 rawsec/rawsec-cybersecurity-list
Inventaire organisé d'outils et de ressources de cybersécurité couvrant les tests d'intrusion, la forensique, l'OSINT, la sécurité web, l'analyse de…
 netspi/autodirbuster
Exécute et sauvegarde automatiquement des scans ffuf pour plusieurs IPs
 offxec/pavelow
PAVELOW Exploit Toolbox est un script BASH qui fonctionne avec votre distribution KALI pour mieux vous aider dans votre chasse aux vulnérabilités et…
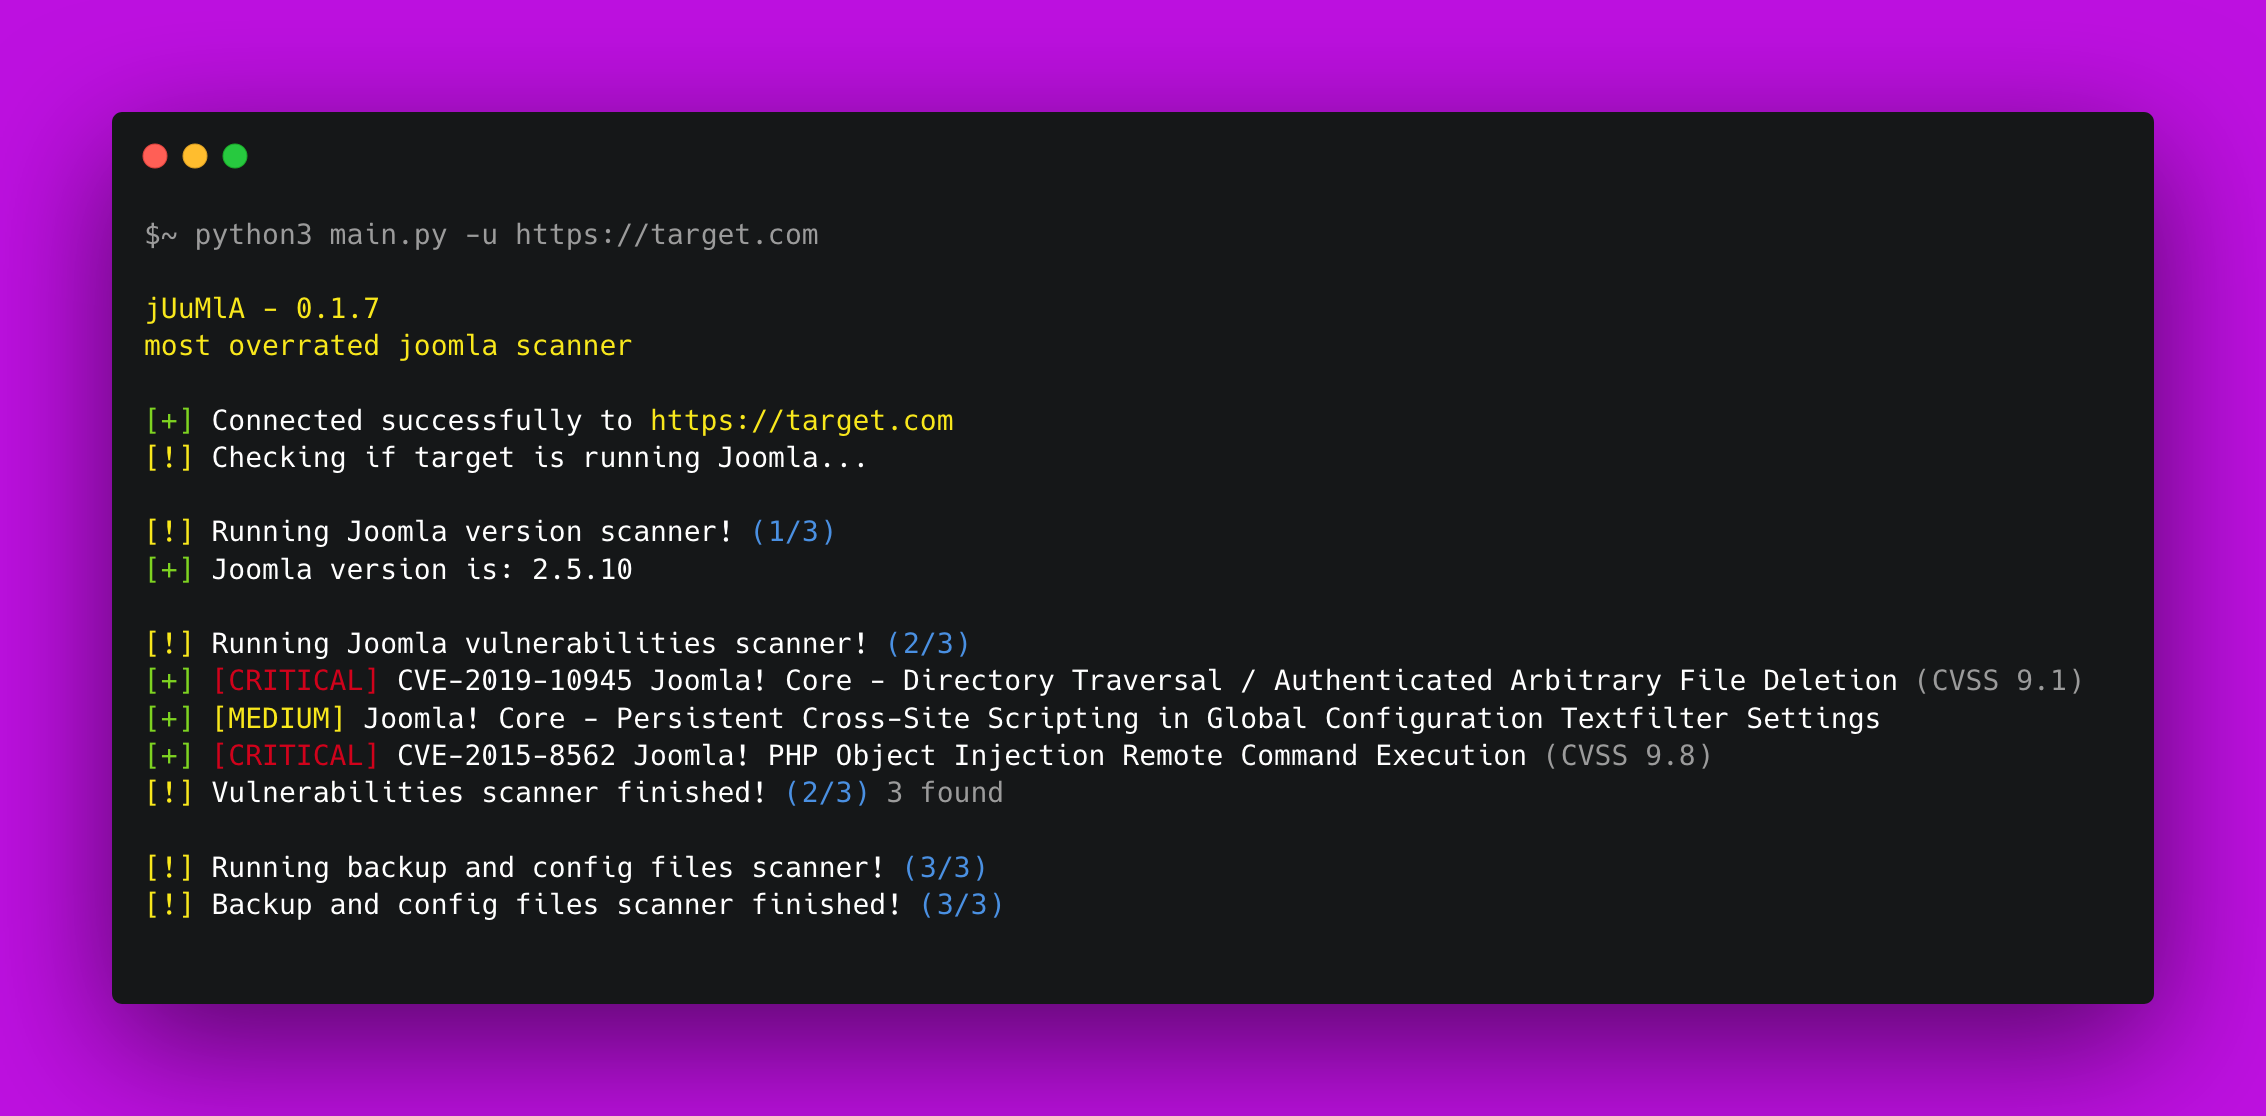 0xdsm/juumla
🦁 Projet Python pour identifier et analyser les vulnérabilités liées au projet Joomla CMS. Il recherche les mauvaises configurations courantes et…
 nccgroup/collaboratorplusplus
Extension Burp Suite améliorant Collaborator avec capture de contexte, historique des sondages, et authentification optionnelle chiffrée par AES pour…
 puzzlepeaches/ffufw
Automatise la découverte de contenu web et le bruteforce de répertoires avec une exécution multithread de ffuf, des wordlists adaptées aux…
 s4dhulabs/vimana-framework
Vimana est un framework de sécurité modulaire pour auditer les API Python et les applications Web. L'architecture basée sur des plugins permet aux…
 dev-sec/nginx-baseline
DevSec Nginx Baseline - Profil InSpec
 effortlessdevsec/ninjasworkout
Application web Node.js délibérément vulnérable contenant 19+ bugs de sécurité (XSS, SSRF, Prototype Pollution, RCE) pour des tests d'intrusion…
 mda2av/http11probe
Une plateforme de test ouverte qui sonde les serveurs HTTP/1.1 par rapport aux exigences des RFC 9110/9112, aux vecteurs de contrebande (smuggling)…
 ethicalhackingplayground/erebus
Erebus est un outil rapide pour le scan de vulnérabilités basé sur les paramètres, utilisant un moteur de templates basé sur Yaml comme nuclei.
 morph3/crawpy
Outil de découverte de contenu HTTP asynchrone avec auto-étalonnage, analyse récursive et génération de rapports pour l'énumération de répertoires et…
 tismayil/fockcache
FockCache - Empoisonnement de cache de test minimalisé
 rotemreiss/uddup
Outil de déduplication d'URLs pour une meilleure reconnaissance.
 venkatkrishna07/mkdev
HTTPS localhost de confiance — CA locale, /etc/hosts, partage LAN mDNS, proxy inverse. Mappe https://name.local → localhost:port
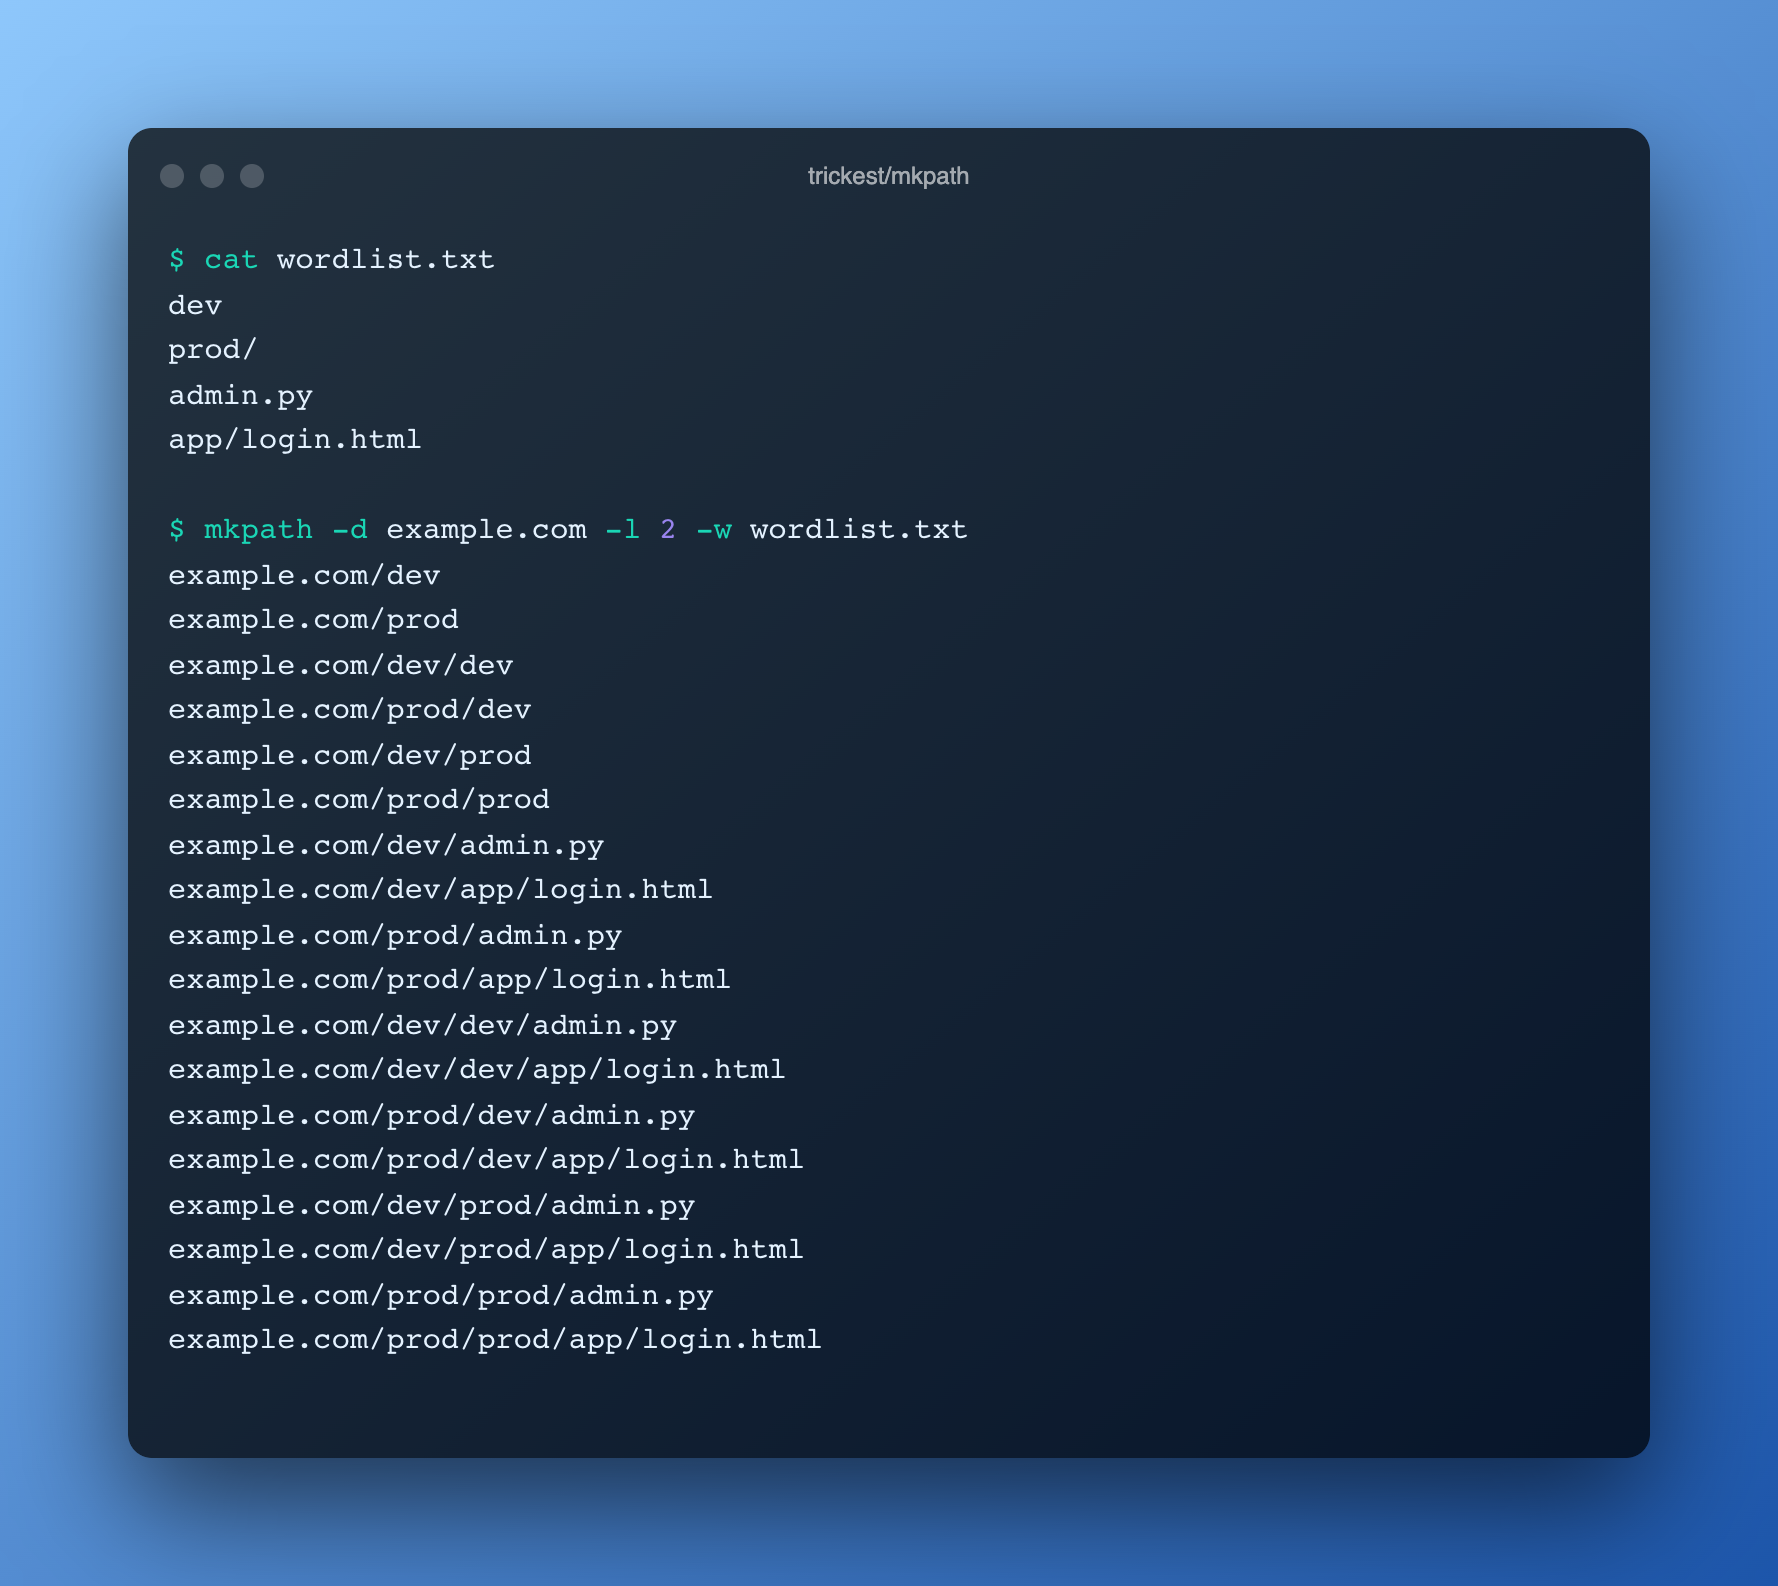 trickest/mkpath
Créez des combinaisons de chemins d'URL à l'aide d'une wordlist