XSS-Payloads
Collection organisée de payloads XSS pour les tests de sécurité web, les tests d'intrusion et la validation manuelle des vulnérabilités de type…

Collection organisée de payloads XSS pour les tests de sécurité web, les tests d'intrusion et la validation manuelle des vulnérabilités de type…

Scanner de sécurité d'autorisation automatisé pour les API basées sur OpenAPI. Teste les points de terminaison GET avec plusieurs ensembles…

Documente et identifie 2,953 extensions Chrome sondées silencieusement par LinkedIn, fournissant des outils pour récupérer les noms des extensions et…

⚡️ Scan ZAP multi-cibles

Un puissant compilateur/obfuscateur de sites web à des fins d'optimisation ou de protection de la propriété intellectuelle.

Outil pour identifier si un domaine est un CMS tel que Wordpress, Moodle, Joomla, Drupal ou Prestashop

Application web avec des vulnérabilités trouvées dans des cas réels, à la fois lors de tests d'intrusion et dans des programmes Bug Bounty.

Scripts NSE pour détecter CVE-2020-1350 SIGRED et CVE-2020-0796 SMBGHOST, CVE-2021-21972, proxyshell, CVE-2021-34473

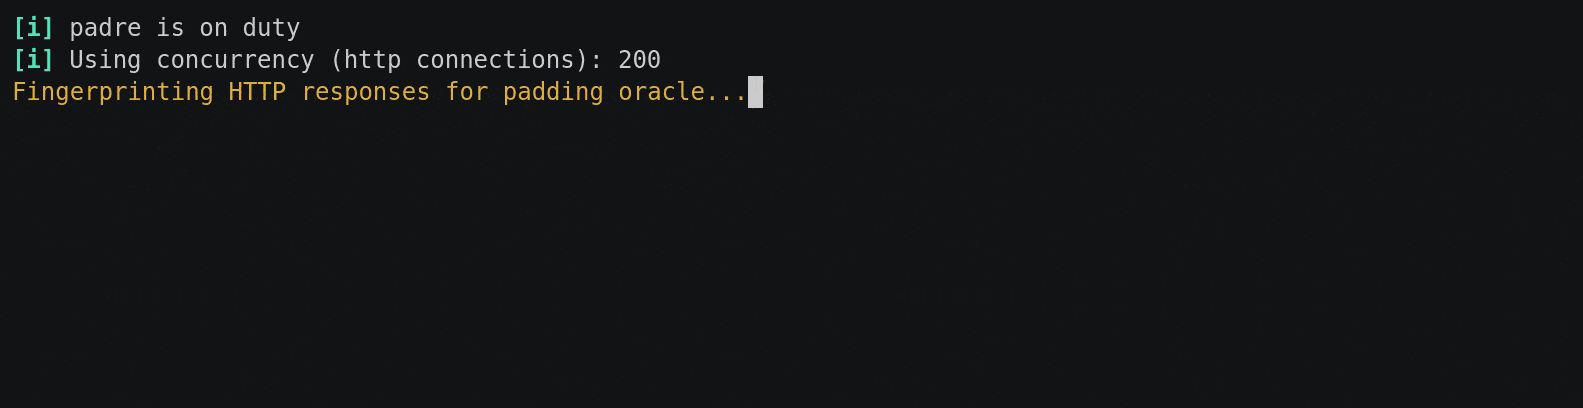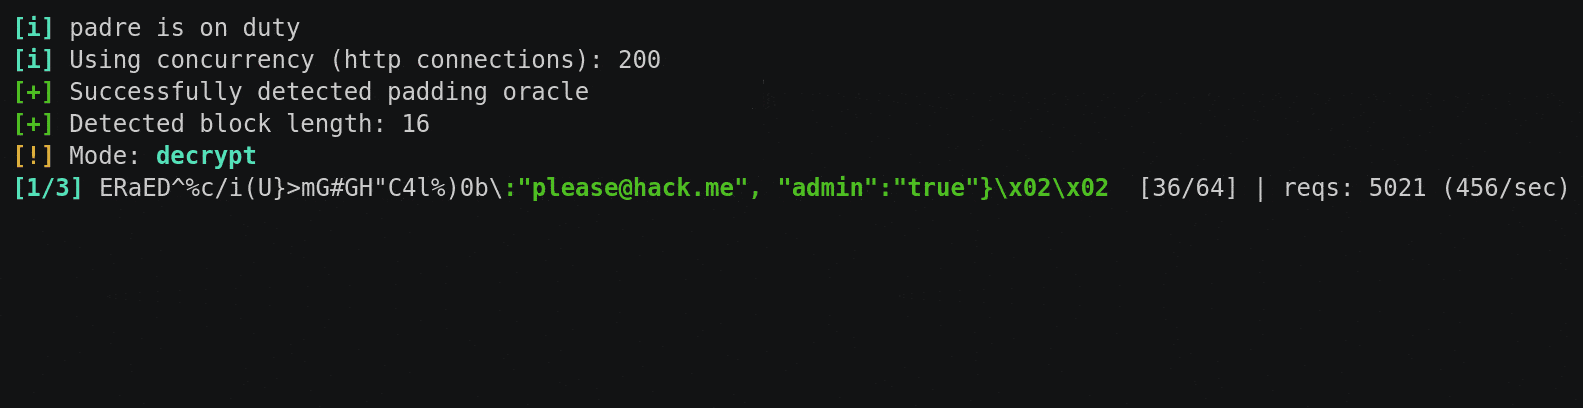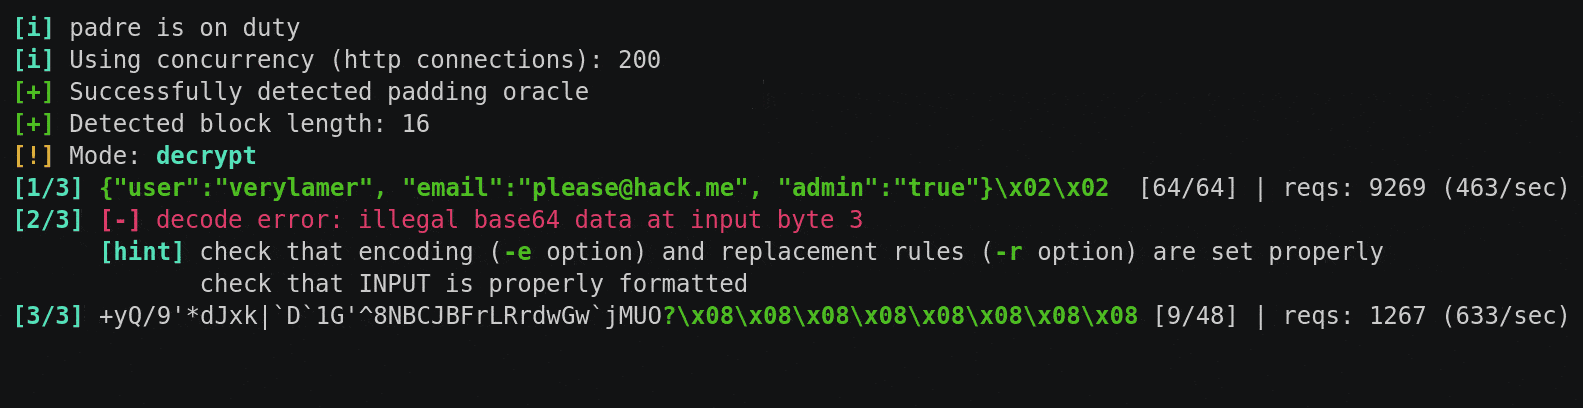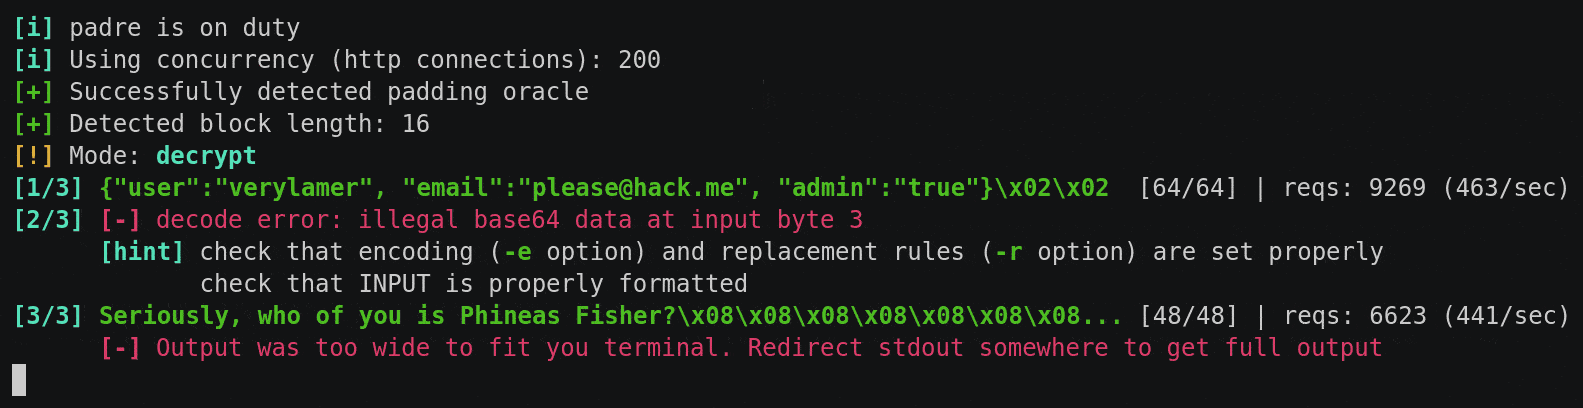
Exploit de Padding Oracle ultra-rapide et avancé

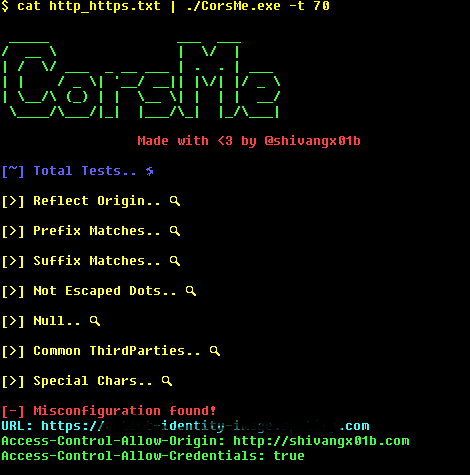
Scanneur de Mauvaise Configuration du Partage des Ressources entre Origines Multiples

Un petit script python pour vérifier les Cross-Site Tracing (XST).

Une documentation bien structurée pour débuter avec le pwning de Chrome et le pwning de V8.

Un fuzzer web extrêmement rapide et flexible.

Outil de pulvérisation de mots de passe lent et discret, conçu pour pulvériser à intervalles réguliers sur une longue période.

CookieViz est un outil de visualisation qui permet de mesurer l'impact des cookies lors de votre propre navigation.

A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI

Le script Wicked sick v2.0 est destiné à automatiser votre processus de reconnaissance de manière organisée.

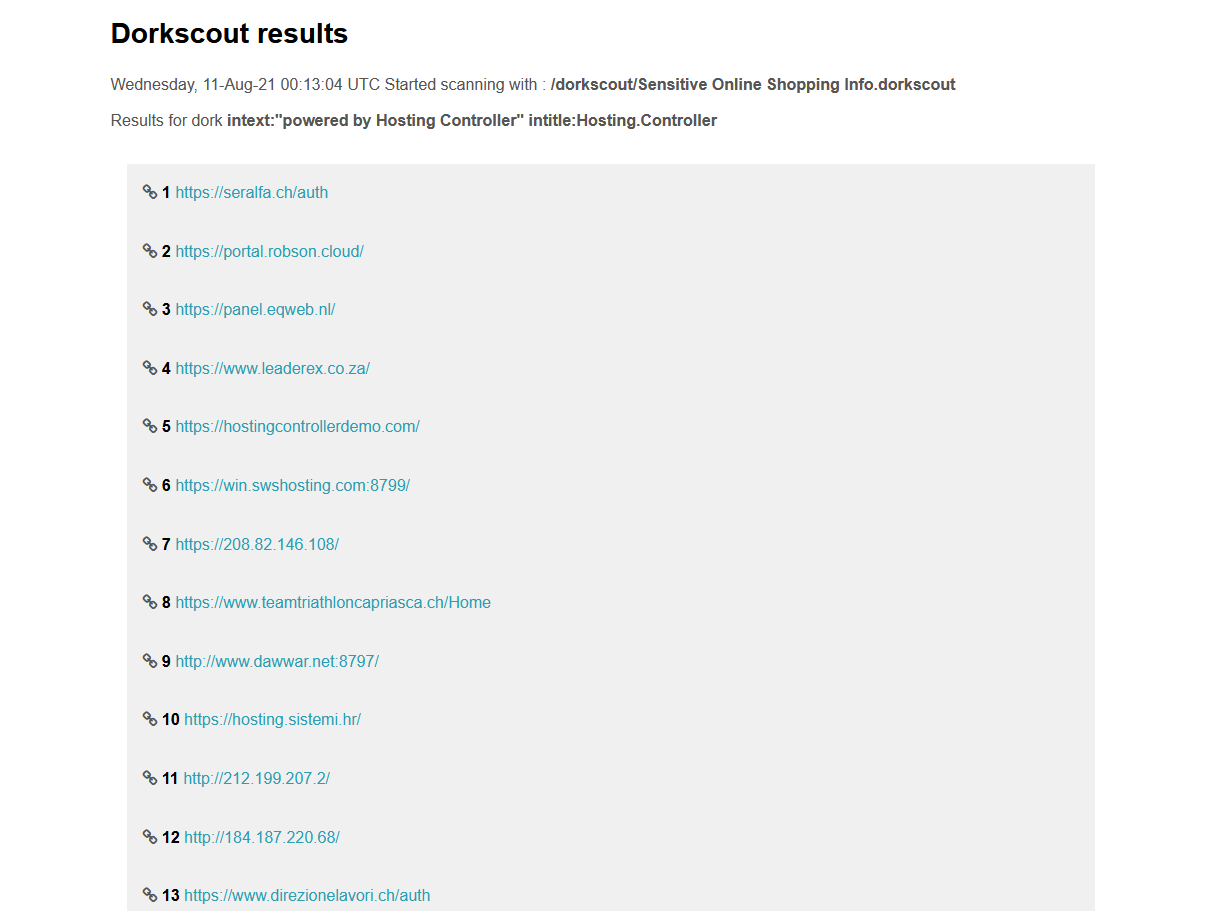
Scanner automatique de Google dorks qui récupère les listes de dorks d'exploit-db et analyse des cibles ou l'ensemble d'Internet pour trouver des…