

r3con1z3r
 abdulgaphy/r3con1z3r
R3con1z3r est un outil léger de collecte d'informations Web avec des fonctionnalités intuitives écrit en python. Il fournit un environnement puissant…
osintreconnaissancenetwork-mapping+4
227
abdulgaphy/r3con1z3rR3con1z3r est un outil léger de collecte d'informations Web avec des fonctionnalités intuitives écrit en python. Il fournit un environnement puissant…
 brinhosa/apidetector
Scanner multi-threadé pour la détection d'endpoints Swagger/OpenAPI exposés sur des domaines et sous-domaines web, avec détection automatique de XSS,…
 werdhaihai/atlasreaper
Un outil en ligne de commande pour la reconnaissance et les opérations d'écriture ciblées sur les instances Confluence et Jira.
 cujanovic/content-bruteforcing-wordlist
Liste de mots pour la découverte par force brute de contenu (répertoires) avec Burp ou dirsearch

 sn1r/forbidden-buster
Un outil conçu pour automatiser diverses techniques afin de contourner les codes de réponse HTTP 401 et 403 et d'accéder à des zones non autorisées…
 positive-security/dompdf-rce
Exploit RCE pour dompdf
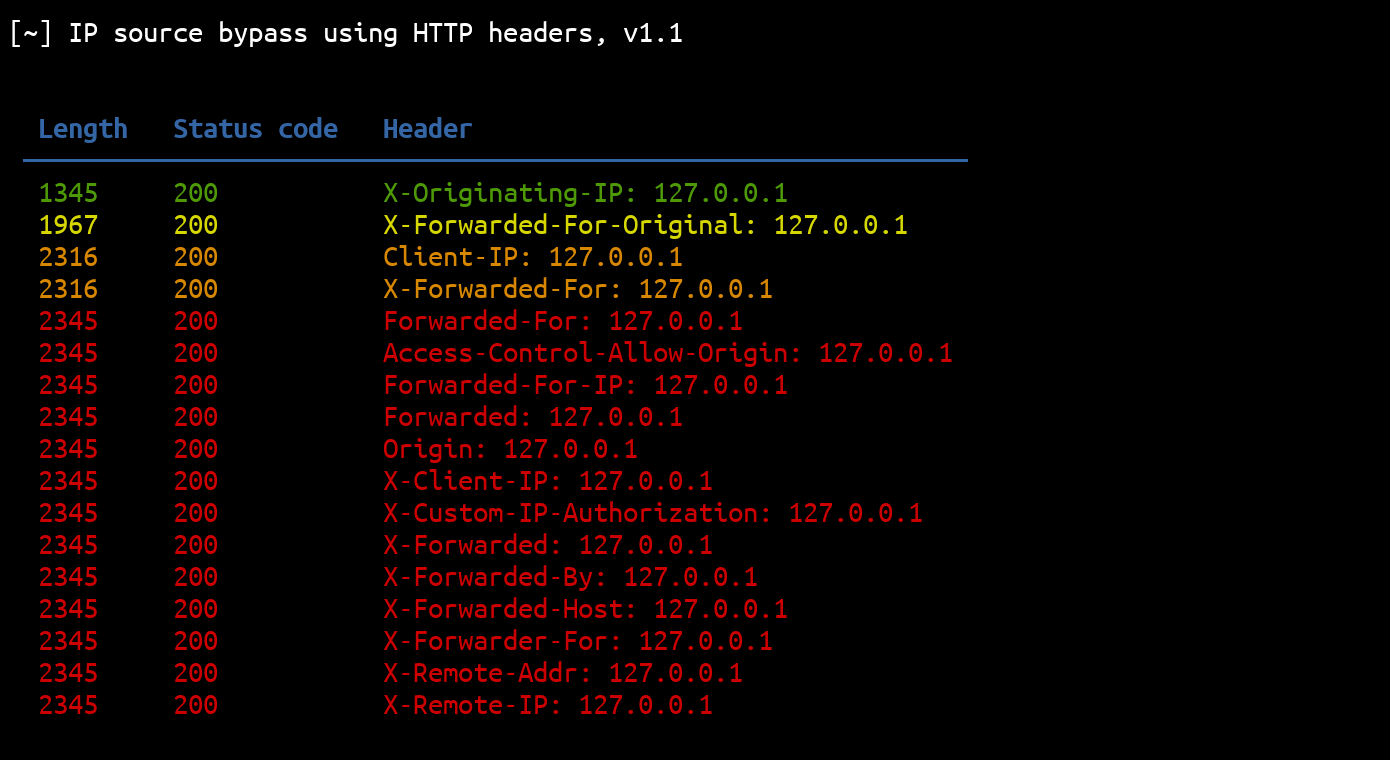 p0dalirius/ipsourcebypass
Ce script Python peut être utilisé pour contourner les restrictions de source IP en utilisant des en-têtes HTTP.
 arcanum-sec/wraith
Framework de hooking de navigateurs pour équipes rouges autorisées et formateurs. Hooking des navigateurs via XSS, contrôle interactif…
 ameenmaali/wordlistgen
Générez rapidement des listes de mots spécifiques au contexte pour la découverte de contenu à partir de listes d'URLs ou de chemins.
 xnl-h4ck3r/urless
Désencombrer une liste d'URLs
 ustayready/python-pentesting
Juste un dépôt de scripts Python aléatoires pour initier les pentesteurs au langage Python lors d'engagements.
 net-hunter121/api-wordlist
Listes de mots sélectionnées de noms de fonctions API, verbes et noms pour le fuzzing de points de terminaison d'applications web avec Burp Suite…
 grayddq/eburst
Ce script fournit principalement une fonction de brute force de comptes sur les serveurs de messagerie Exchange, en intégrant les méthodes de brute…
 owasp/owaspwebgoatphp
Une application web volontairement vulnérable pour apprendre la sécurité des applications web.
 owasp/secure-agent-playbook
Projet de playbook d'agent sécurisé OWASP
 nerrorsec/google-dorker
Automatisez le dorking lors du bug bounty ou d'autres activités.
 hhhrrrttt222111/dorkify
Outil automatisé de Google Dorking pour la reconnaissance OSINT, la découverte de vulnérabilités et la collecte d'informations via des opérateurs de…