
sessionprobe
 dub-flow/sessionprobe
Outil de test d'autorisation web multi-thread qui évalue les privilèges utilisateur en vérifiant l'accès des jetons de session à travers une liste…
web-securitypenetration-testing
dub-flow/sessionprobeOutil de test d'autorisation web multi-thread qui évalue les privilèges utilisateur en vérifiant l'accès des jetons de session à travers une liste…
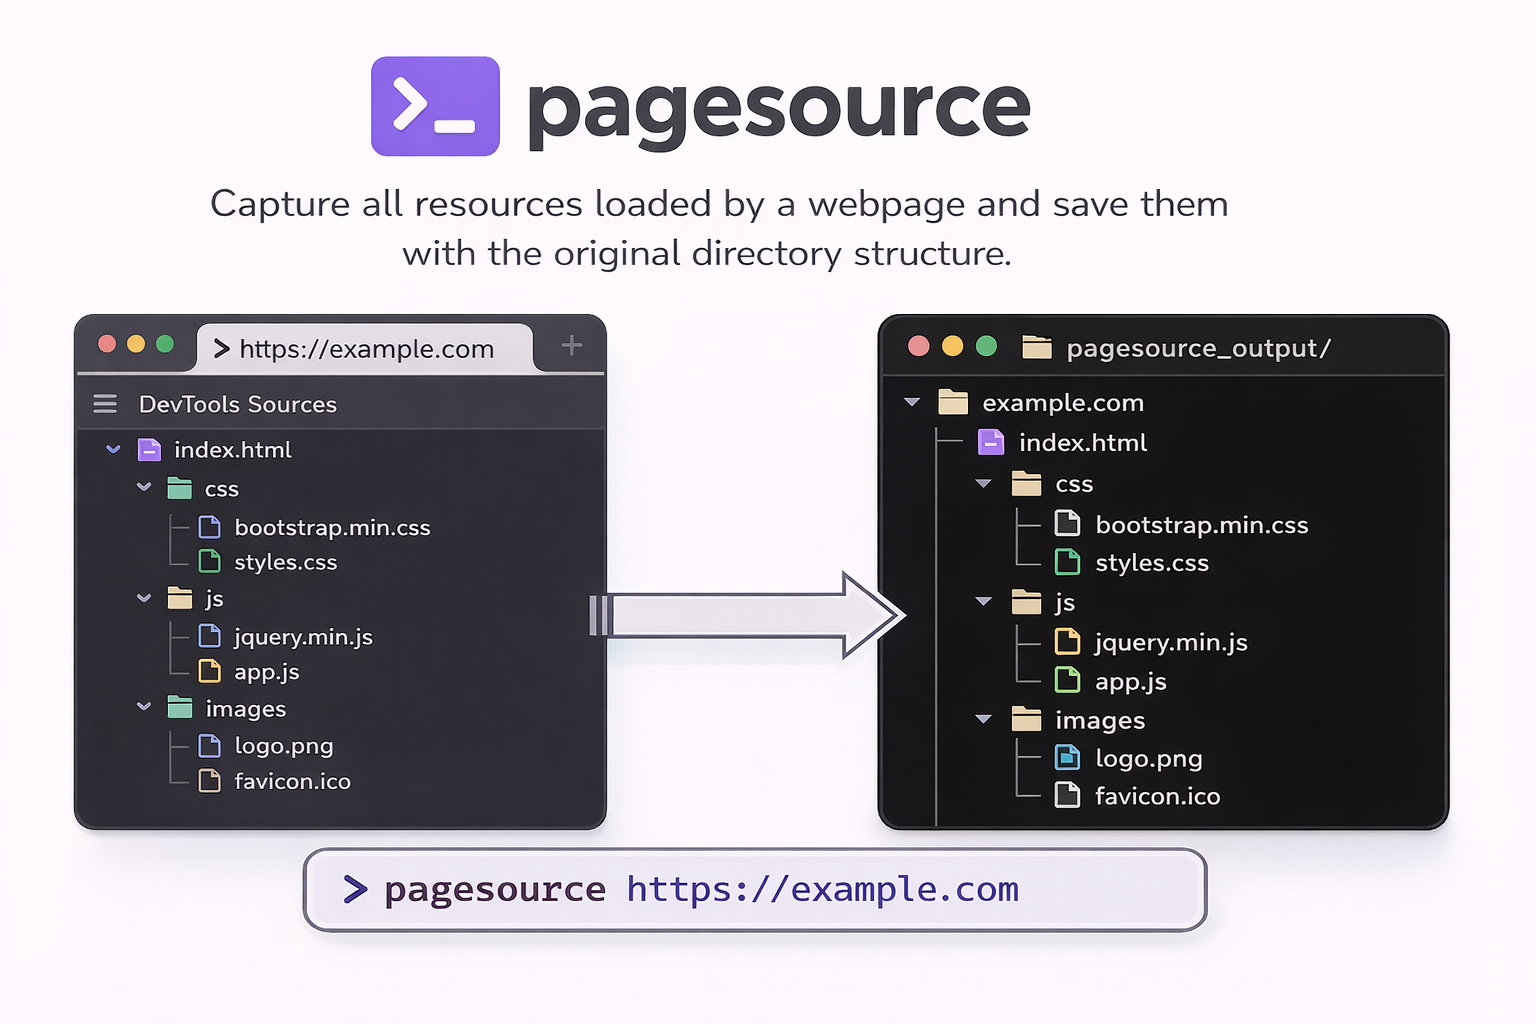 timf34/pagesource
CLI pour télécharger les véritables JS/CSS/assets des sites web (pas du HTML aplati)
 rapiddns/afuzz
Outil automatisé de fuzzing de chemins web qui détecte les répertoires, fichiers et points de terminaison cachés en utilisant la détection…
 malvads/sqlmc
Outil officiel de Kali Linux pour vérifier toutes les URLs d'un domaine pour les injections SQL :)
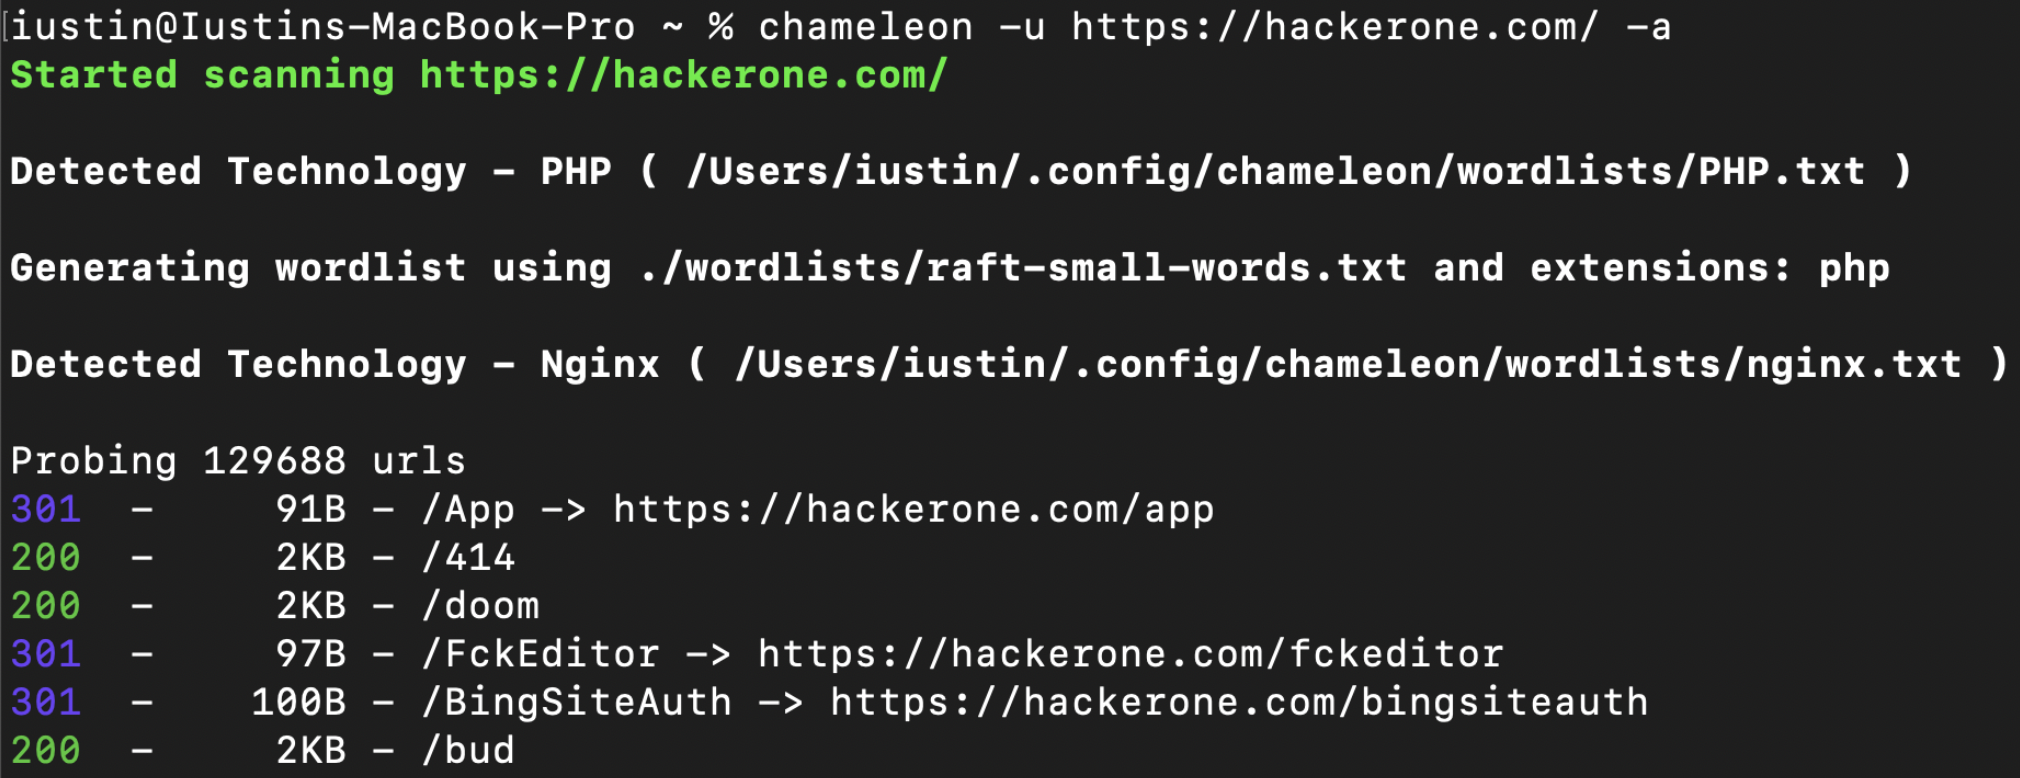 iustin24/chameleon
Scanner de découverte de contenu web tenant compte des technologies : détecte les empreintes Wappalyzer, adapte les wordlists/extensions et effectue…

 devploit/xorpass
Encodeur pour contourner les filtres WAF en utilisant des opérations XOR.
 proviesec/xss-payload-list
Collection organisée de payloads de cross-site scripting, de polyglottes et de règles de test d'injection pour les tests d'intrusion d'applications…
 rxerium/rxerium-templates
Scripts Nuclei créés par @rxerium pour les zero days / vulnérabilités activement exploitées.
 teler-sh/teler-waf
teler-waf est un middleware HTTP en Go qui protège les services web locaux contre les menaces du Top 10 OWASP, les vulnérabilités connues, les…
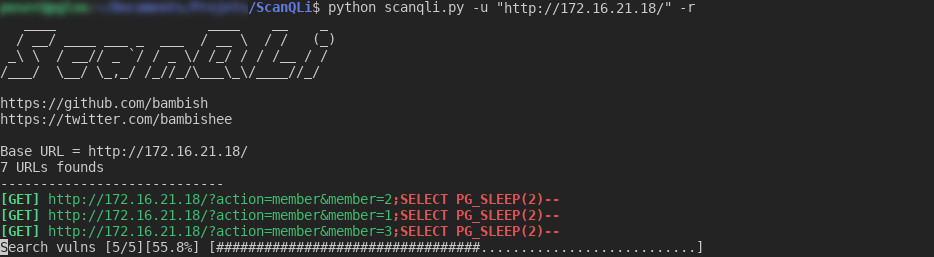 bambish/scanqli
Scanner SQLi pour détecter les vulnérabilités SQL
 brum3ns/firefly
Fuzzer black-box haute performance pour applications web avec moteur de payload intégré, vérification des requêtes, altération, encodage et filtrage…
 zentinelproxy/zentinel
Un proxy inverse axé sur la sécurité, conçu pour protéger le web libre.
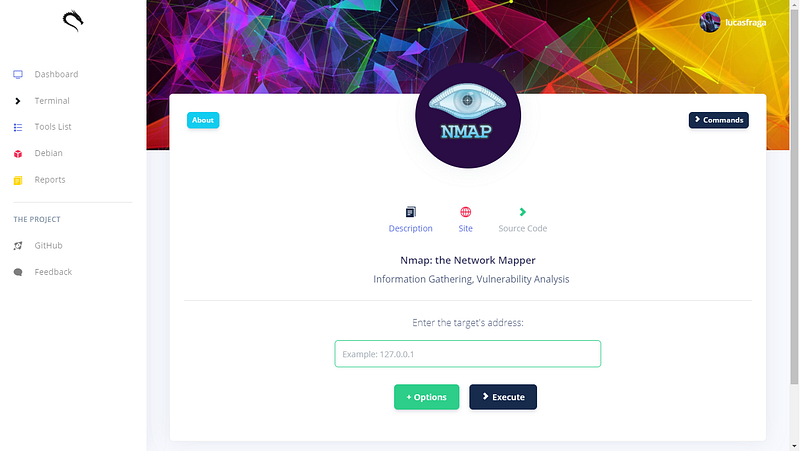 lucasfrag/kali-linux-tools-interface
Interface Web graphique développée pour faciliter l'utilisation des outils d'information de sécurité.
 ramadhanamizudin/lazyweb
LazyWeb est une application web de démonstration conçue pour illustrer les vulnérabilités courantes côté serveur. Chaque vulnérabilité est classée…
 iamstoxe/urlgrab
Un utilitaire en Golang pour parcourir un site web à la recherche de liens supplémentaires.
 downunderctf/challenges_2022_public
Fichiers + Writeups pour les défis DownUnderCTF 2022
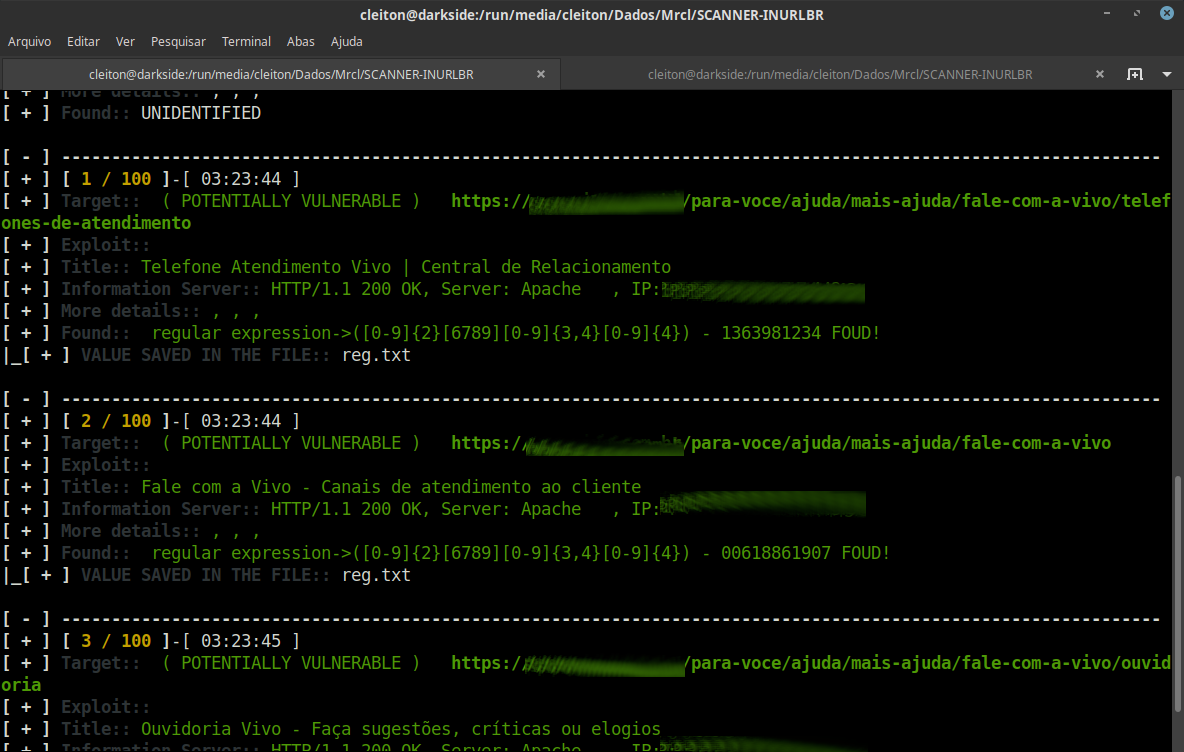 mrcl0wnlab/scanner-inurlbr
Recherche avancée dans les moteurs de recherche, permet une analyse destinée à exploiter GET / POST en capturant les e-mails et les URL, avec une…