

pphack
 edoardottt/pphack
Scanner avancé de pollution de prototype côté client
vulnerability-scannersweb-application-exploitationweb-security+1
250
edoardottt/pphackScanner avancé de pollution de prototype côté client
 lc/theftfuzzer
TheftFuzzer est un outil qui fuzze les implémentations de Cross-Origin Resource Sharing pour les mauvaises configurations courantes.
 mplsllc/macsurf
Un navigateur web moderne pour Classic Mac OS 9 PowerPC. Véritable CSS3, JavaScript ES5, HTTPS natif. Conçu avec CodeWarrior sur l'API Carbon.
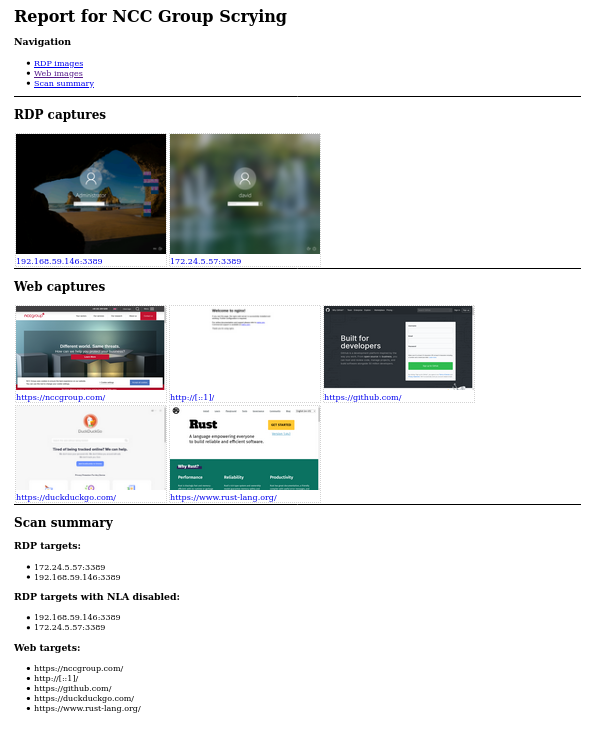 nccgroup/scrying
Un outil pour collecter des captures d'écran RDP, web et VNC en un seul endroit
 subgraph/vega
Subgraph Vega
 0xdekster/reconnote
Framework d'automatisation de la sécurité des applications web qui reconstitue la cible pour divers actifs afin de maximiser la surface d'attaque…
 s0md3v/dump
Des trucs qui ne méritent pas leur propre dépôt.
 003random/003recon
Quelques outils pour automatiser la reconnaissance - 003random
 bandit-haxunit/haxunit
Outil automatisé de reconnaissance de domaines web et d'évaluation de sécurité, intégrant l'énumération de sous-domaines, le scan de ports, le scan…
 irsdl/ysonet
Générateur de charges utiles de désérialisation pour divers formateurs .NET
 tegal1337/0l4bs
Laboratoires de cross-site scripting pour les passionnés de sécurité des applications web
 wangyihang/sourceleakhacker
:bug: Un scanner de fuite de code source d'application web multithreadé
 th0h0/autossrf
Scanner intelligent de vulnérabilités SSRF basé sur le contexte.
 drego85/joomlascan
Un logiciel libre pour trouver les composants installés dans le CMS Joomla, construit à partir des cendres de Joomscan.
 owasp/securetea-project
Le projet OWASP SecureTea fournit une solution de sécurité tout-en-un pour divers appareils (ordinateurs personnels / serveurs / appareils IoT).
 vsmutok/fuckcaptcha
Open field guide to 39 CAPTCHA types: identification signals, free and open-source bypass methods, and paid alternatives. Includes a searchable web…
 nccgroup/wssip
Application pour capturer, modifier et envoyer des données WebSocket personnalisées du client au serveur et vice versa.
 weev3/lkwa
Laboratoire d'attaques web moins connu