

Google-Dorker
 nerrorsec/google-dorker
Automatisez le dorking lors du bug bounty ou d'autres activités.
osintreconnaissancedns-subdomain-enumeration+3
227il y a 4 ans
nerrorsec/google-dorkerAutomatisez le dorking lors du bug bounty ou d'autres activités.
 sepehrdaddev/zap-scripts
Zed Attack Proxy Scripts pour trouver des CVE et des secrets.
 stefanoj3/dirstalk
Alternative moderne à dirbuster/dirb
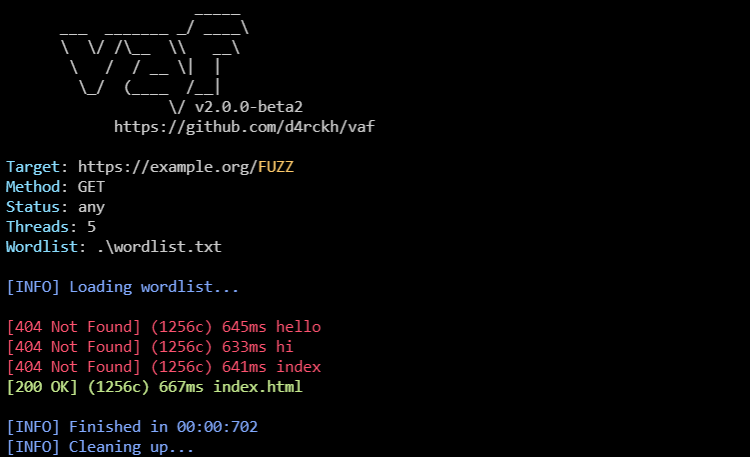 andreiverse/vaf
Fuzzer web multithreadé pour le brute-force de chemins d'URL, d'en-têtes HTTP et de données POST avec support proxy, filtrage par code d'état et…
 moeinfatehi/xss_vulnerability_challenges
Application PHP Dockerisée proposant des exercices pratiques sur les vulnérabilités XSS et des exemples de contournement, incluant des scénarios de…
 michenriksen/aquatone
Un outil pour les survols de domaines
 cckuailong/pocsploit
un framework de vérification de poc open source, léger, flexible et innovant
 ferreiraklet/jeeves
Outil de détection d'injection SQL aveugle basée sur le temps pour la reconnaissance et les programmes de bug bounty. Accepte des URLs uniques ou des…
 samdenty/injectify
Effectuez facilement des attaques MiTM avancées sur les sites Web 💉
 noxxi/p5-ssl-tools
# Scripts Perl pour l'analyse SSL/TLS : vérification de la prise en charge des protocoles et des chiffrements, validation des certificats, test OCSP…
 th0h0/autossrf
Scanner intelligent de vulnérabilités SSRF basé sur le contexte.
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
Cet outil crée un ensemble de signatures personnalisées sur le F5 WAF et l'applique aux politiques en mode bloquant.
 arachni/arachni-ui-web
Interface utilisateur Web d'Arachni.
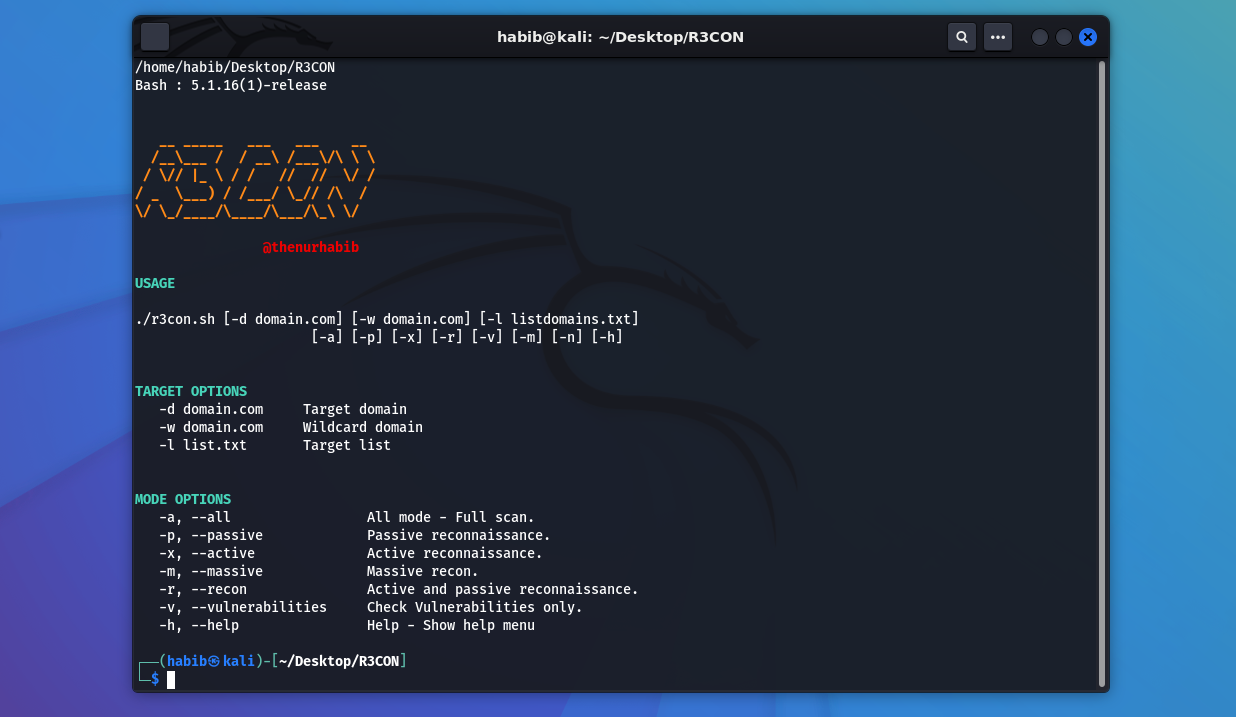 thenurhabib/r3con
Outil multifonctionnel de reconnaissance Web et de scan de vulnérabilités
 trinadh465/external_curl_aosp10_r33_cve-2021-22924
Outil en ligne de commande et bibliothèque pour transférer des données en utilisant la syntaxe URL, prenant en charge divers protocoles, y compris…
 01rabbit/pakuri-thon
PAKURI-THON est un outil qui aide les testeurs d'intrusion avec divers outils de pentesting et un serveur C4 (serveur de commande et contrôle et de…
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS détectés
 phith0n/collision-webshell
Un webshell et un fichier normal qui ont le même MD5.