

py3webfuzz
 jangelesg/py3webfuzz
Un module Python3 pour aider au fuzzing d'applications web.
payload-generationvulnerability-analysisweb-security+2
57
jangelesg/py3webfuzzUn module Python3 pour aider au fuzzing d'applications web.
 ndrscodes/http2-rst-stream-attacker
Outil hautement configurable pour vérifier la vulnérabilité d'un serveur face à CVE-2023-44487 en envoyant rapidement des trames HEADERS et…
 bishopfox/jsluice
Extrayez les URLs, chemins, secrets et autres éléments intéressants de JavaScript.
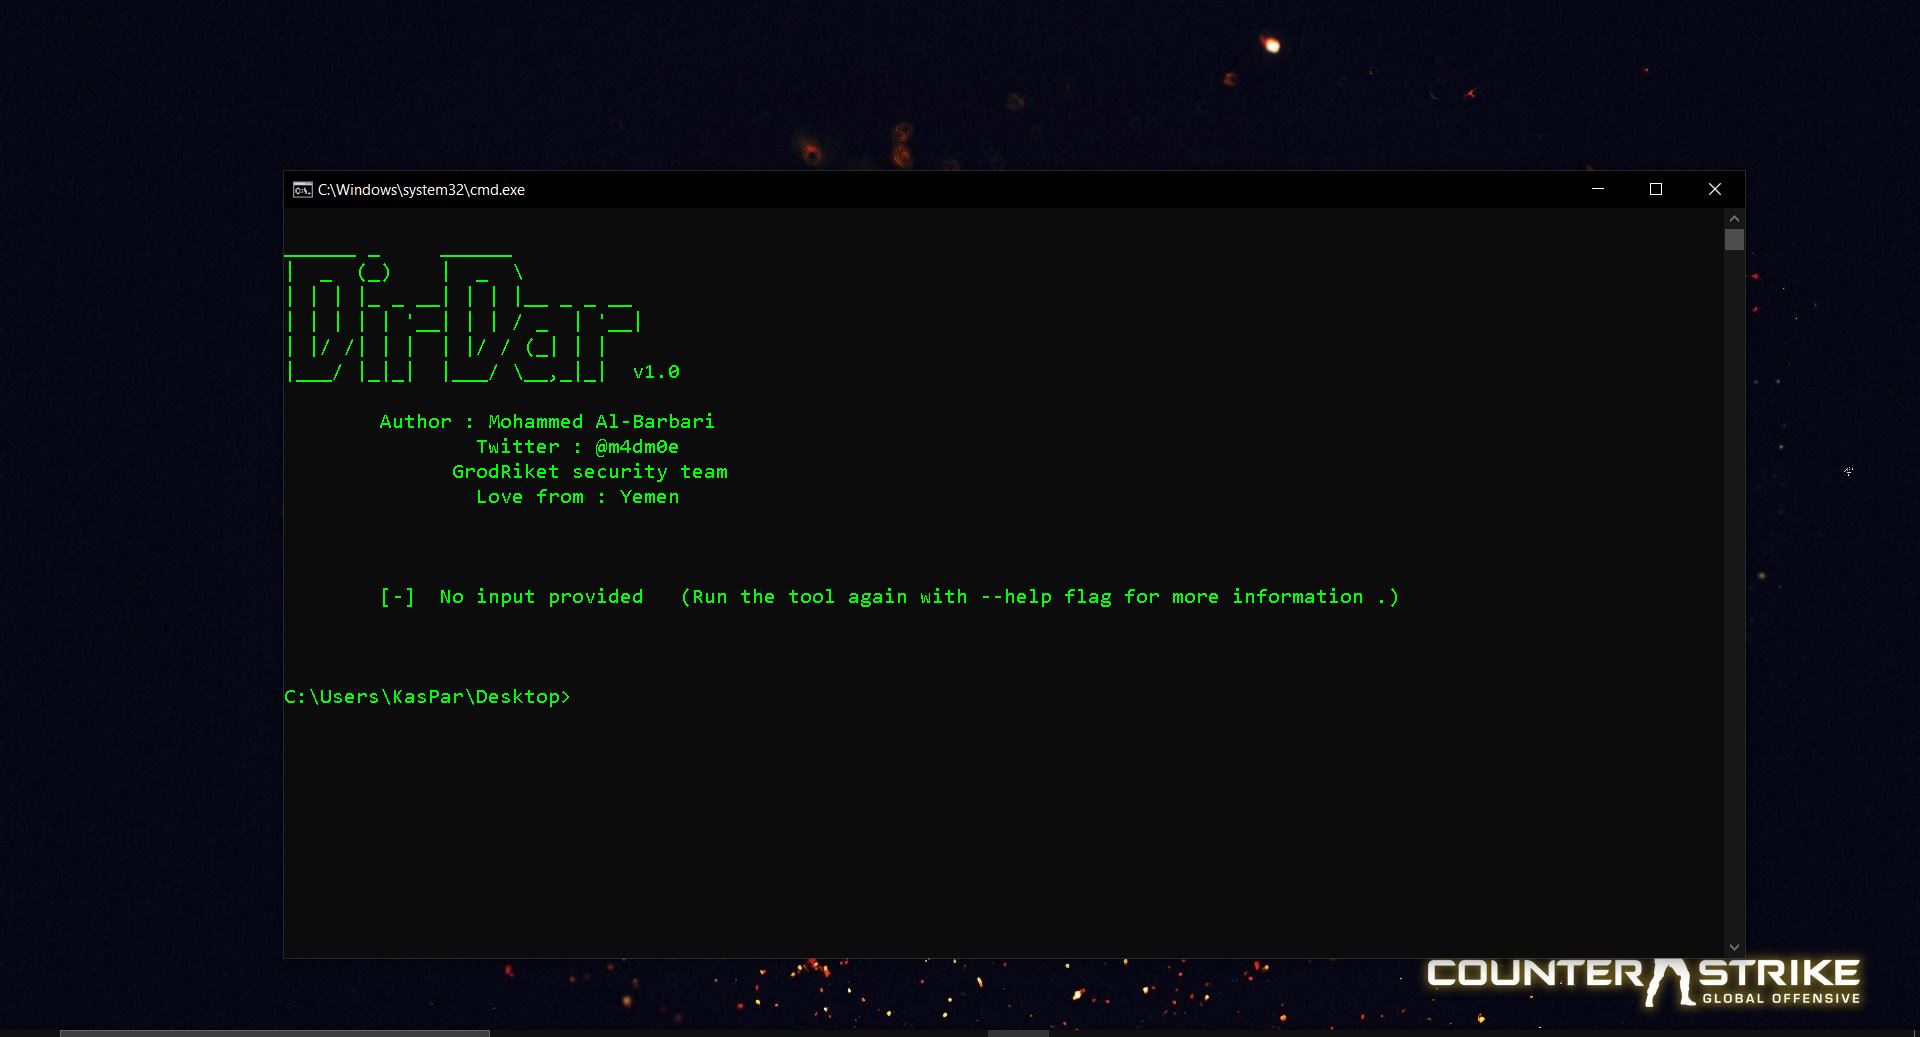 m4dm0e/dirdar
DirDar est un outil qui recherche les répertoires (403-Forbidden) pour les contourner et obtenir la liste de ces répertoires.
 iamj0ker/bypass-403
Un simple script fait pour un usage personnel pour contourner le 403
 capture0x/lfi-finder
Scanner automatisé pour détecter les vulnérabilités d'inclusion locale de fichier (LFI) dans les applications web en analysant les URLs et en testant…
 yandex/gixy
Analyseur statique de configuration Nginx
 aress31/openapi-parser
Analysez les documents OpenAPI dans Burp Suite pour automatiser les évaluations de sécurité des API basées sur OpenAPI (approuvé par PortSwigger pour…
 wkeeling/selenium-wire
Étend les bindings Python de Selenium pour vous permettre d'inspecter les requêtes émises par le navigateur.
 bishopfox/bigip-scanner
Déterminer la version du logiciel en cours d'exécution d'une interface de gestion F5 BIG-IP distante.
 spiralbl0ck/cve2023-44372
Sous travaux, veuillez revenir plus tard.
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond est un utilitaire qui s'appuie sur Nuclei pour effectuer des scans à l'échelle d'Internet pour le prix d'une tasse de café.
 tombstoneghost/tiwap
Application web Flask délibérément vulnérable avec 22 failles de sécurité réparties sur 3 niveaux de difficulté pour l'apprentissage pratique du test…
 megadose/onionsearch
OnionSearch est un script qui extrait les URLs sur différents moteurs de recherche .onion.
 s0md3v/be-a-hacker
feuille de route pour un hacker autodidacte
 syhunt/sandcat
Un navigateur web open-source, orienté pentest et développeur, exploitant la puissance de Lua.
 bishopfox/vulnerablegwtapp
Une application web basée sur GWT, volontairement vulnérable, pour tester les outils et les techniques.
 onvio/gophish
Gophish avec prise en charge des pièces jointes malveillantes et de la redirection HTTP