
thief_raccoon
 davenisc/thief_raccoon
Outil éducatif de simulation de hameçonnage qui imite les écrans de connexion des systèmes d'exploitation pour capturer les identifiants lors de…
phishing-toolsphishingweb-security+2
184
davenisc/thief_raccoonOutil éducatif de simulation de hameçonnage qui imite les écrans de connexion des systèmes d'exploitation pour capturer les identifiants lors de…
 zam89/cve-2024-3400-pot
Honeypot simple pour la vulnérabilité d'injection de commandes CVE-2024-3400 sur Palo Alto PAN-OS
 m4ll0k/secretfinder
SecretFinder - Un script python pour trouver des données sensibles (apikeys, accesstoken, jwt, ..) et chercher n'importe quoi dans les fichiers…
 osmankandemir/web-wordlist-generator
Scanne les applications web pour générer des listes de mots spécifiques au contexte pour les tests de sécurité, la découverte d'actifs et l'analyse…
 mbadanoiu/mal-006
MAL-006 : Entité externe XML dans « Try It » de WSO2 ESB
 mbadanoiu/wso2-2021-1261
WSO2-2021-1261 : Multiples failles de script intersite (XSS) dans WSO2 ESB
 mbadanoiu/wso2-2021-1258
WSO2-2021-1258 : Vulnérabilité Zip Slip dans WSO2 ESB
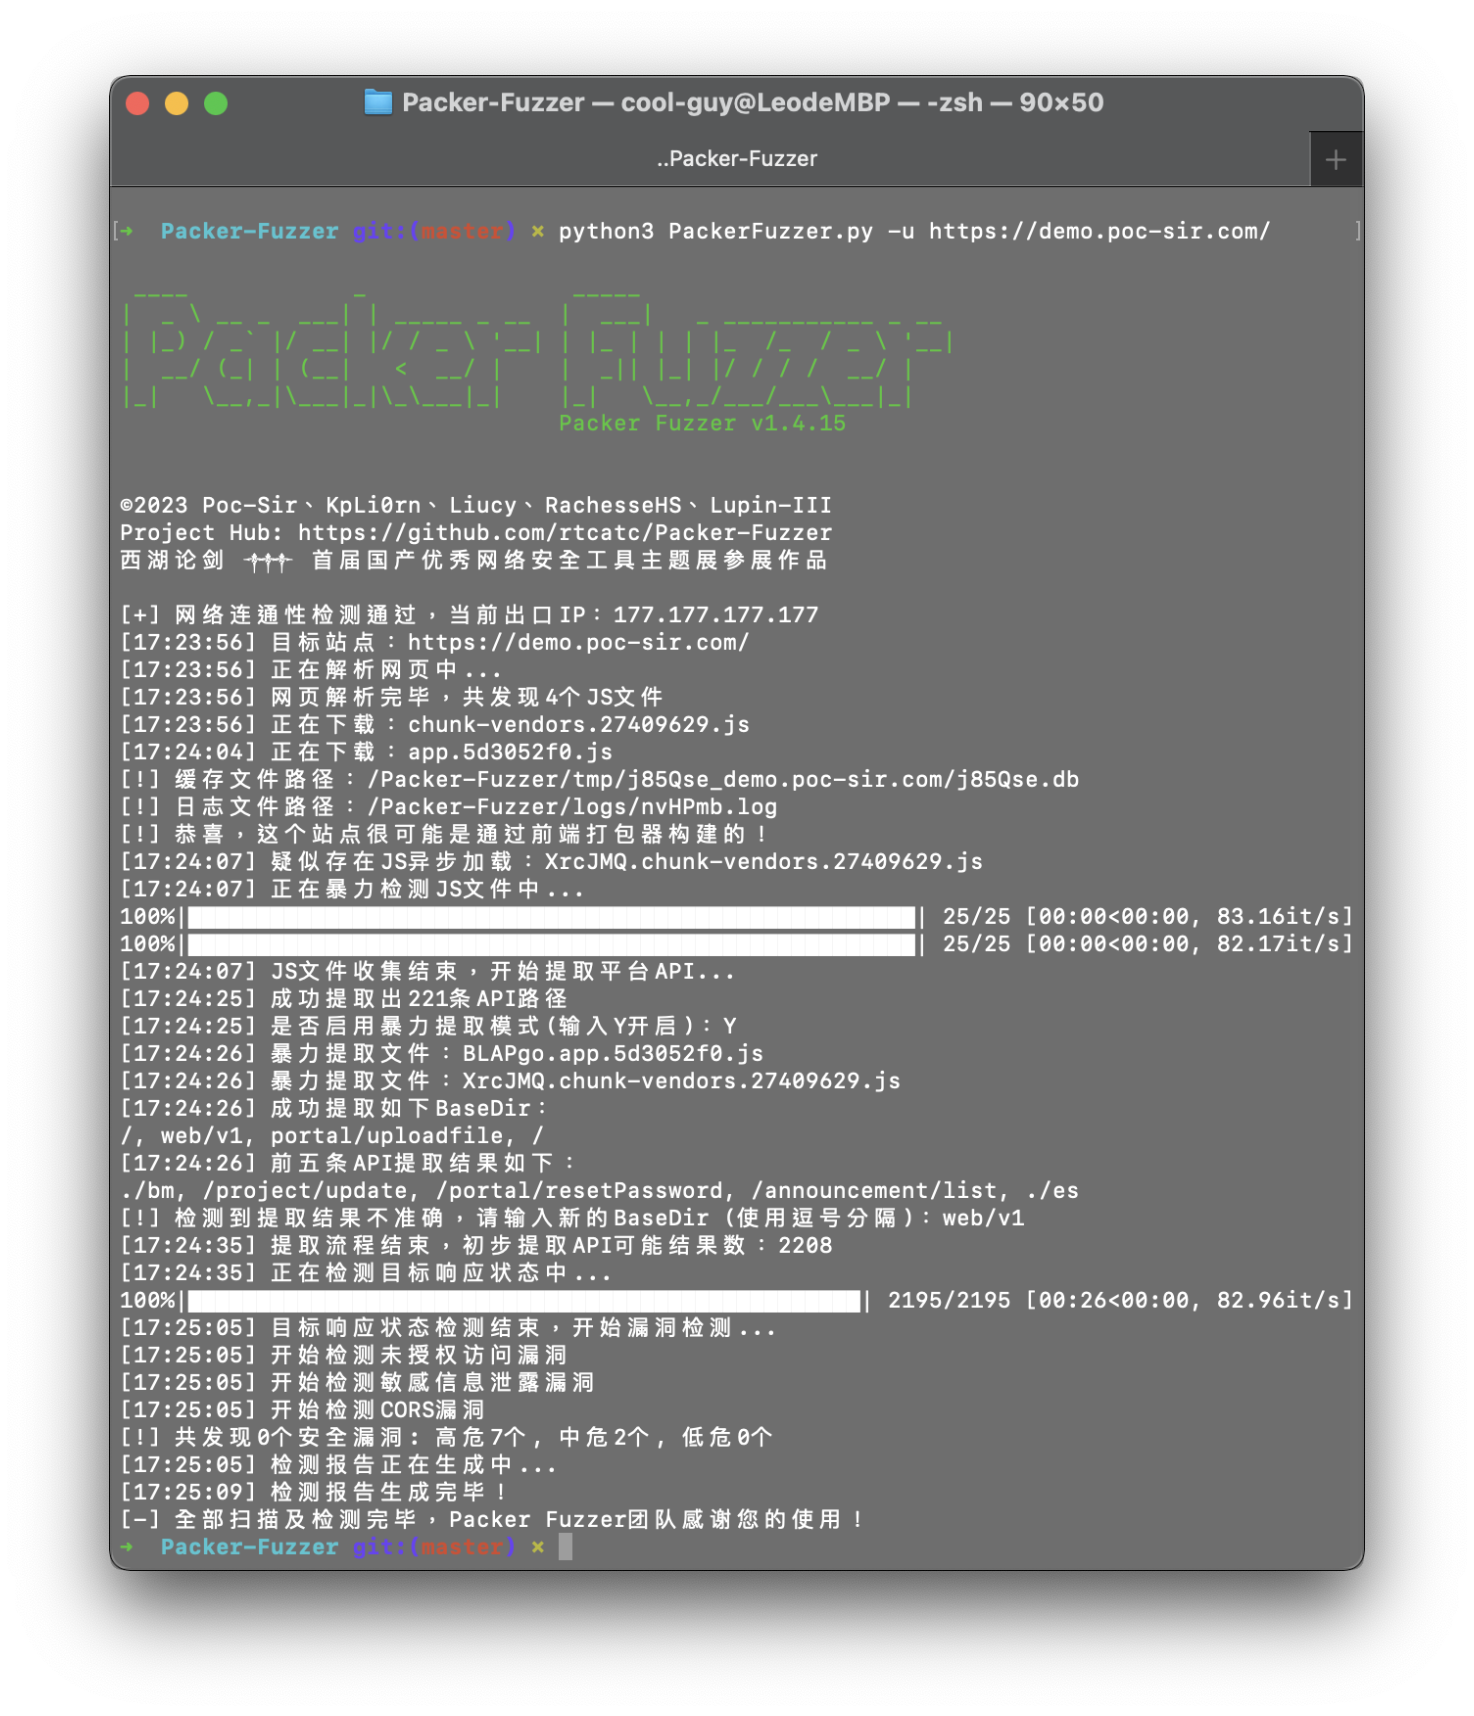 rtcatc/packer-fuzzer
Packer Fuzzer est un scanner rapide et efficace pour la détection de sécurité des sites web construits par des regroupeurs de modules JavaScript tels…
 christruncer/eyewitness
EyeWitness est conçu pour prendre des captures d'écran de sites web, fournir des informations sur les en-têtes des serveurs et identifier les…
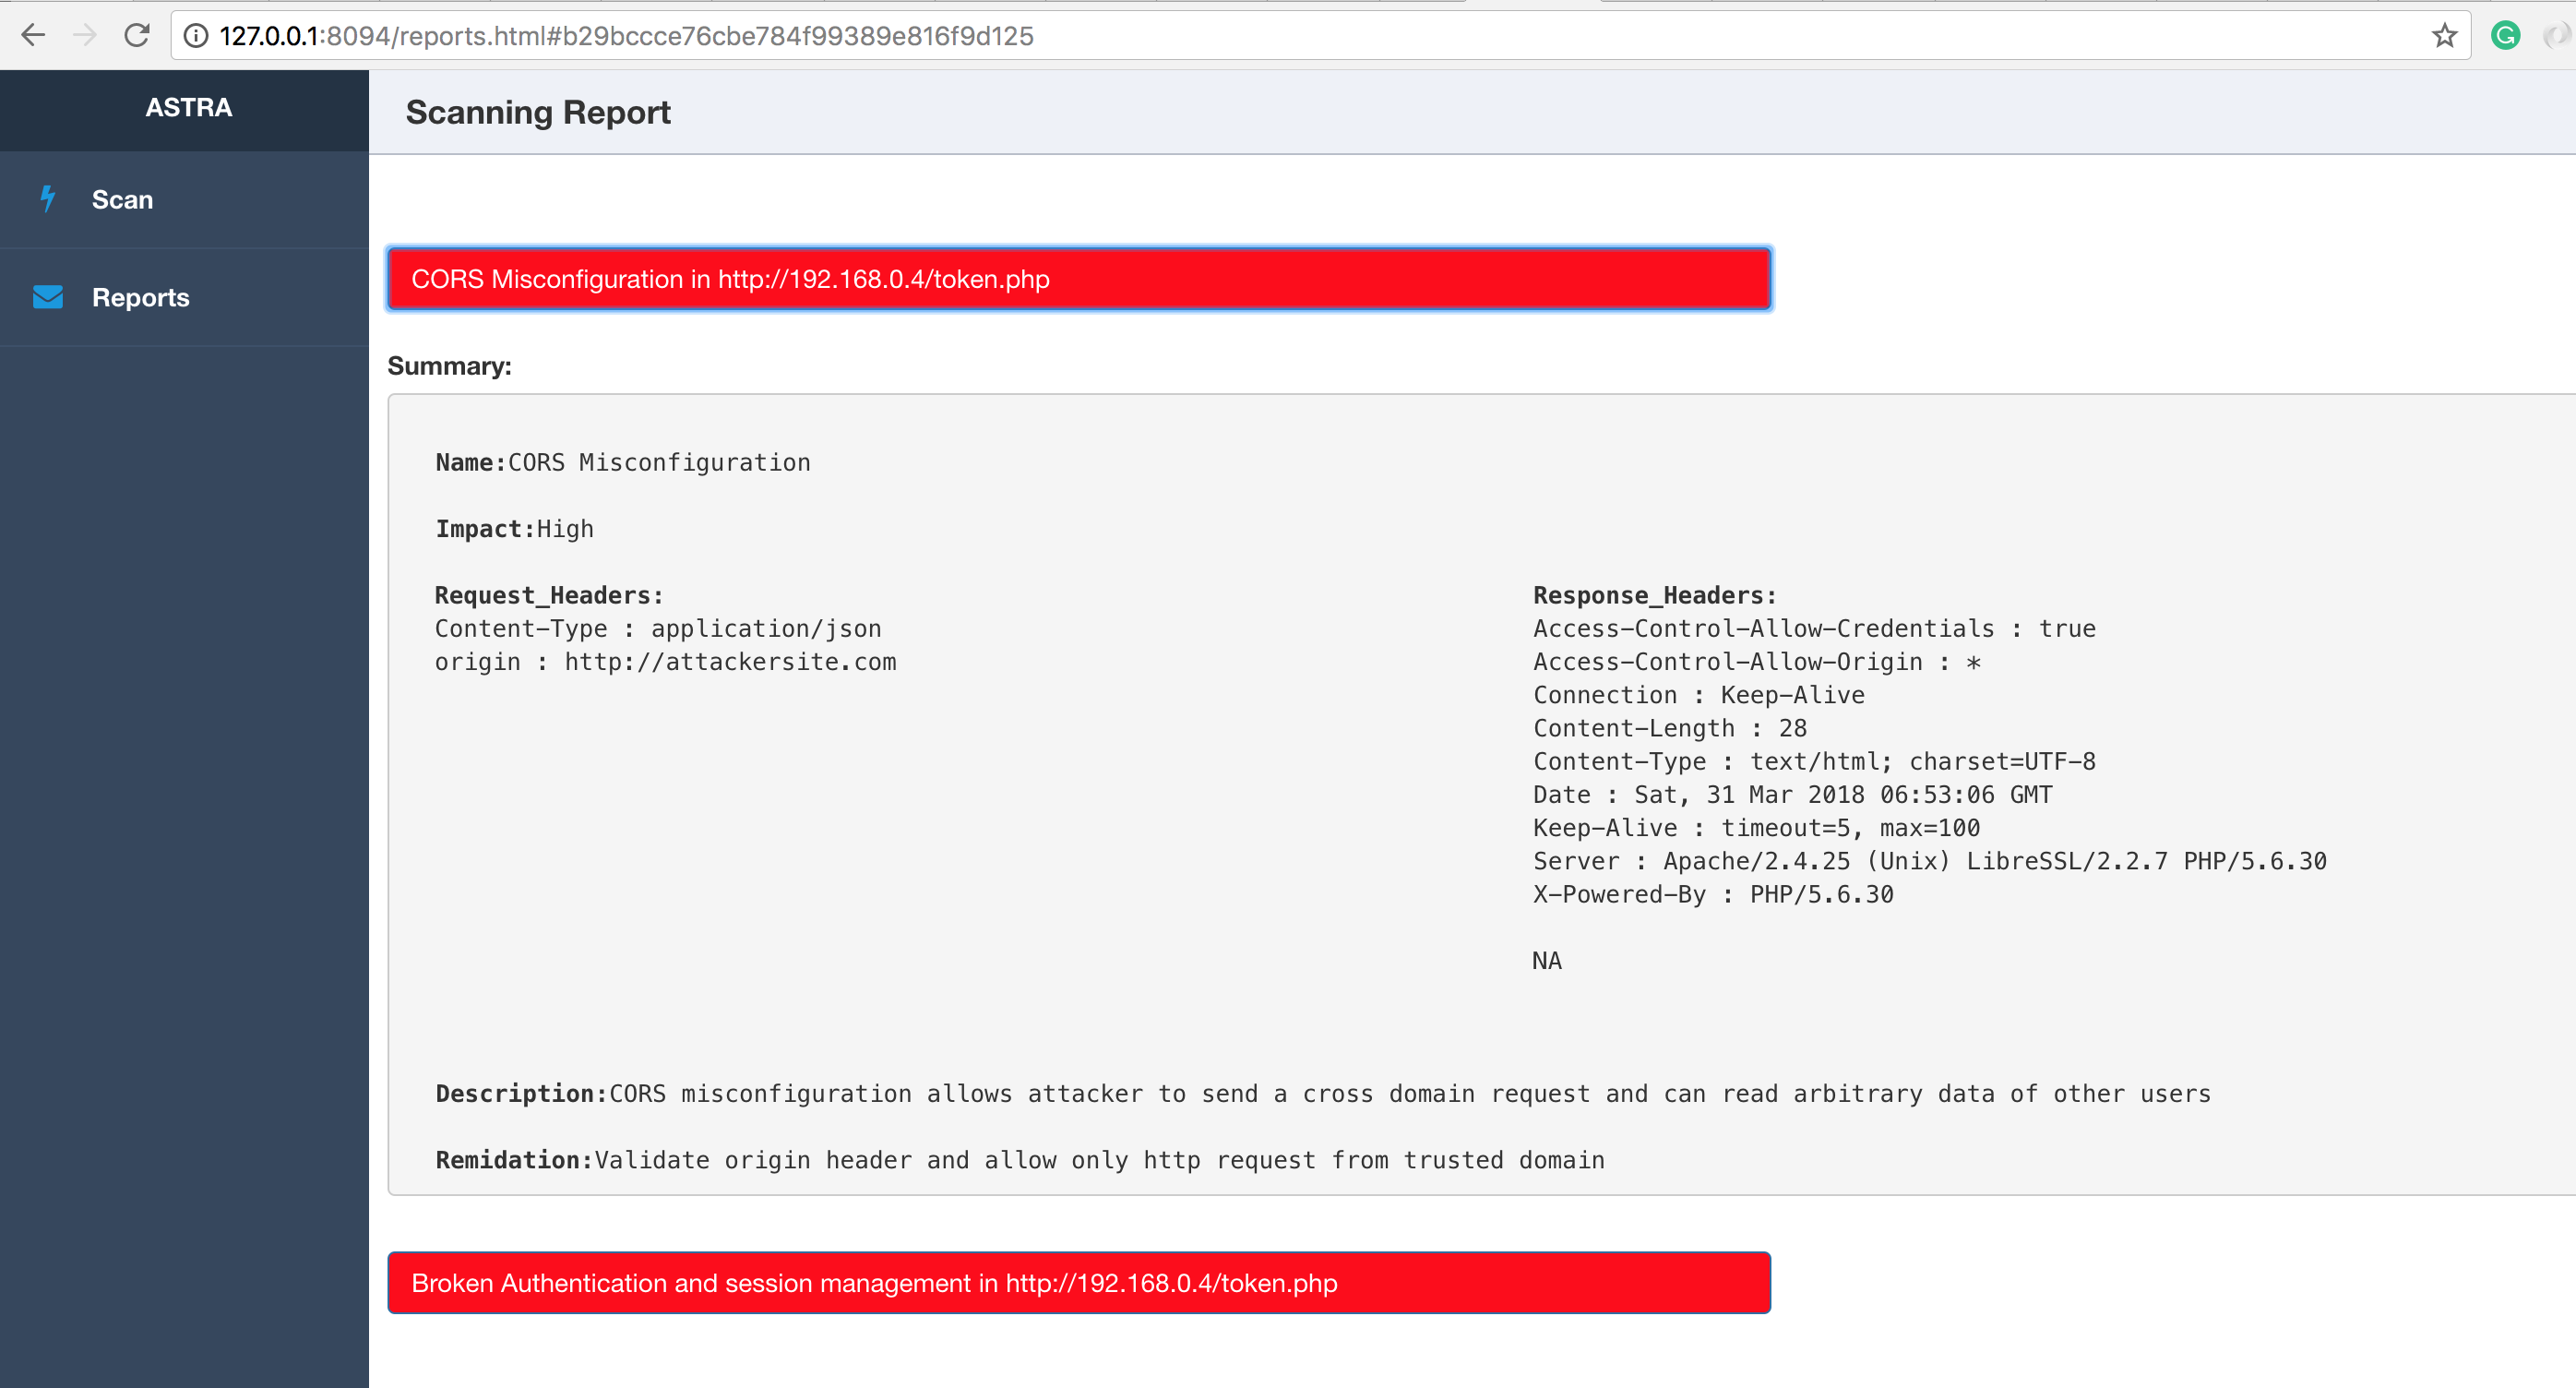 flipkart-incubator/astra
Tests de sécurité automatisés pour les API REST
 mustafabilgici/sucoshscanny
« Sucosh » est un scanner de vulnérabilités de code source automatisé et un cadre d'évaluation pour Python(Flask-Django) & NodeJs, capable…
 ihebski/angryfuzzer
Outils de collecte d'informations
 nccgroup/sobelow
Analyse statique axée sur la sécurité pour le framework Phoenix
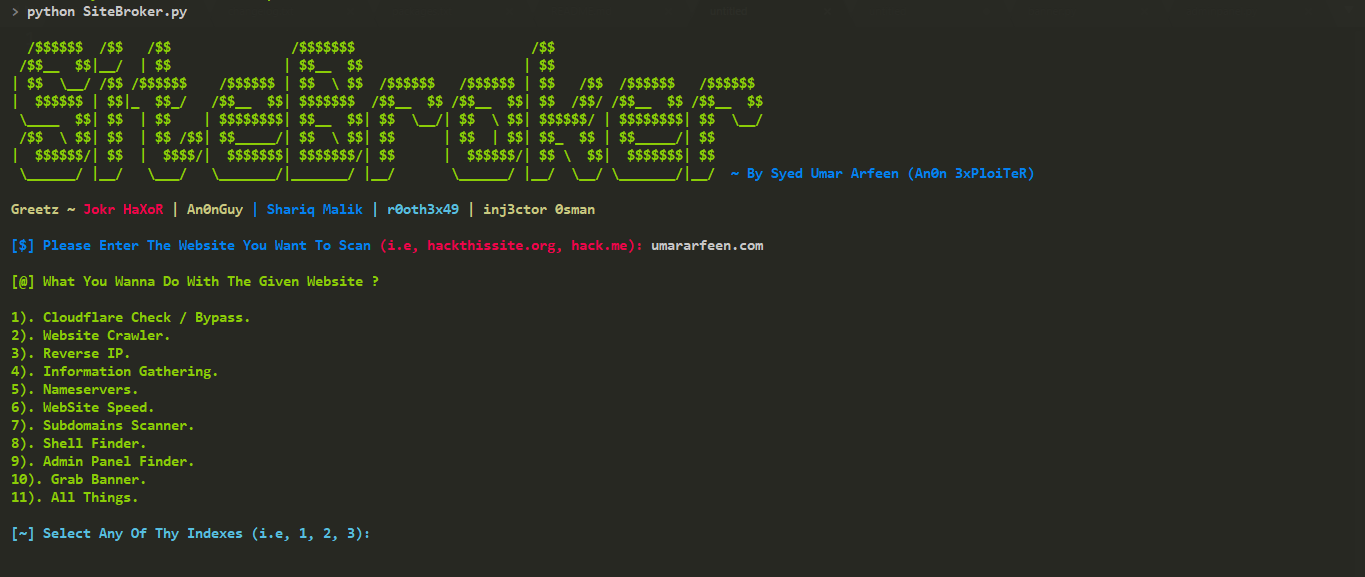 anon-exploiter/sitebroker
Un utilitaire multiplateforme basé sur Python pour la collecte d'informations et l'automatisation des tests de pénétration !
 a3h1nt/grawler
Grawler est un outil écrit en PHP qui est accompagné d'une interface web qui automatise la tâche d'utilisation des Google Dorks, extrait les…
 cbk914/heartbleed-checker
Vérifier la présence de la CVE-2014-0160
 moopinger/smugglefuzz
Un scanner rapide de contrebande par déclassement HTTP écrit en Go.
 blackhillsinfosec/skyhook
Une configuration de transfert de fichiers HTTP obscurci aller-retour conçue pour contourner les détections IDS.