

subzy
 pentestpad/subzy
Détecteur de vulnérabilités de prise de contrôle de sous-domaine
reconnaissancevulnerability-scannersweb-security+2
1.6k
pentestpad/subzyDétecteur de vulnérabilités de prise de contrôle de sous-domaine
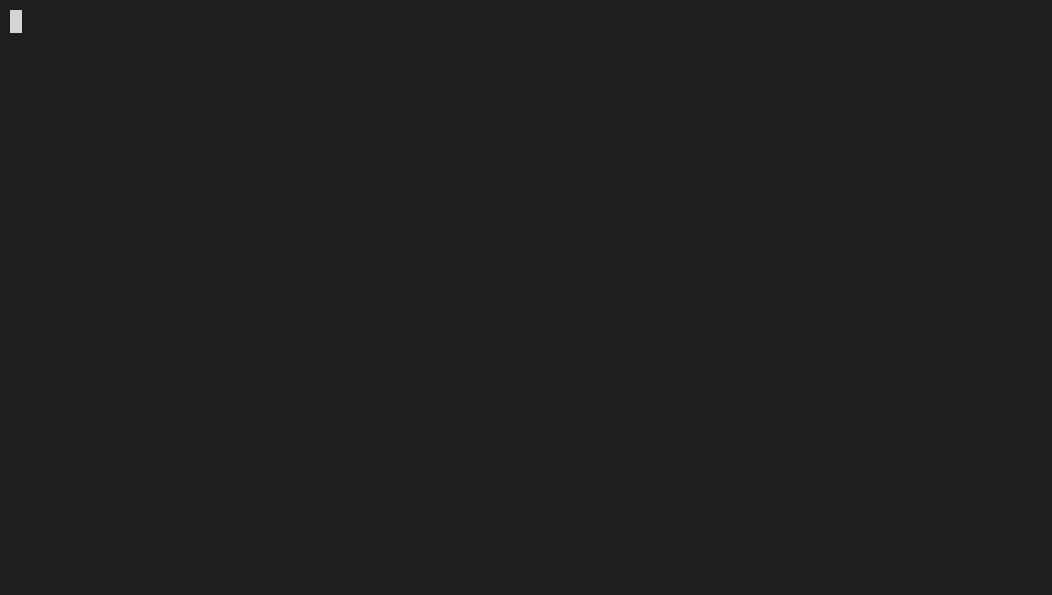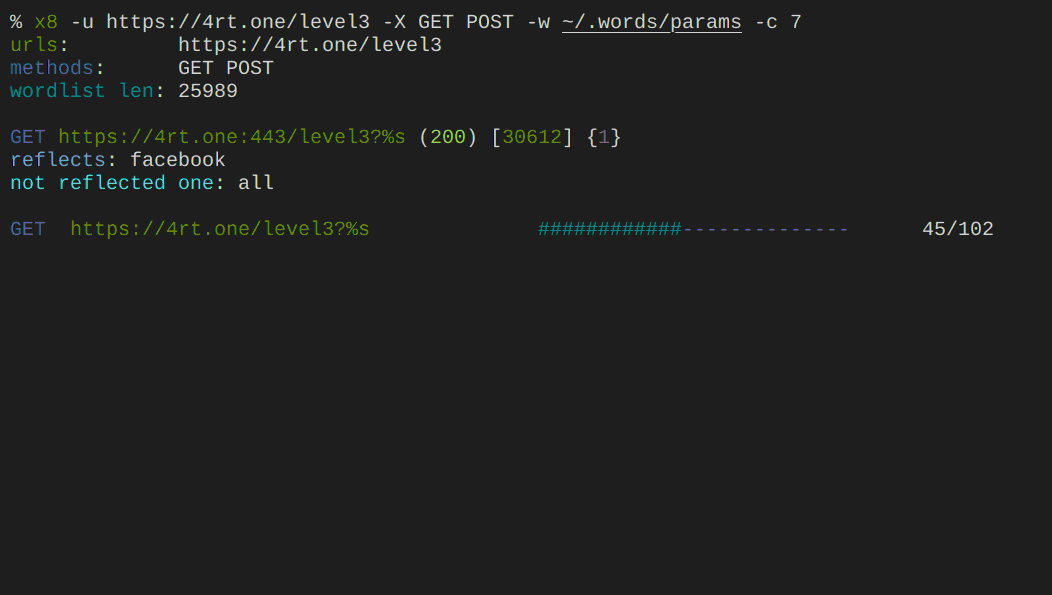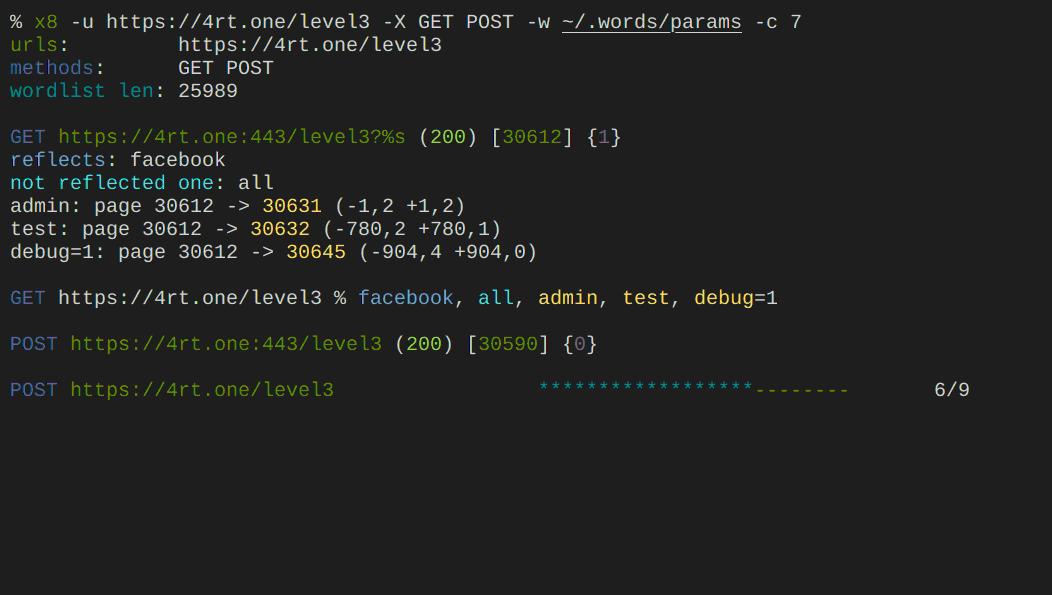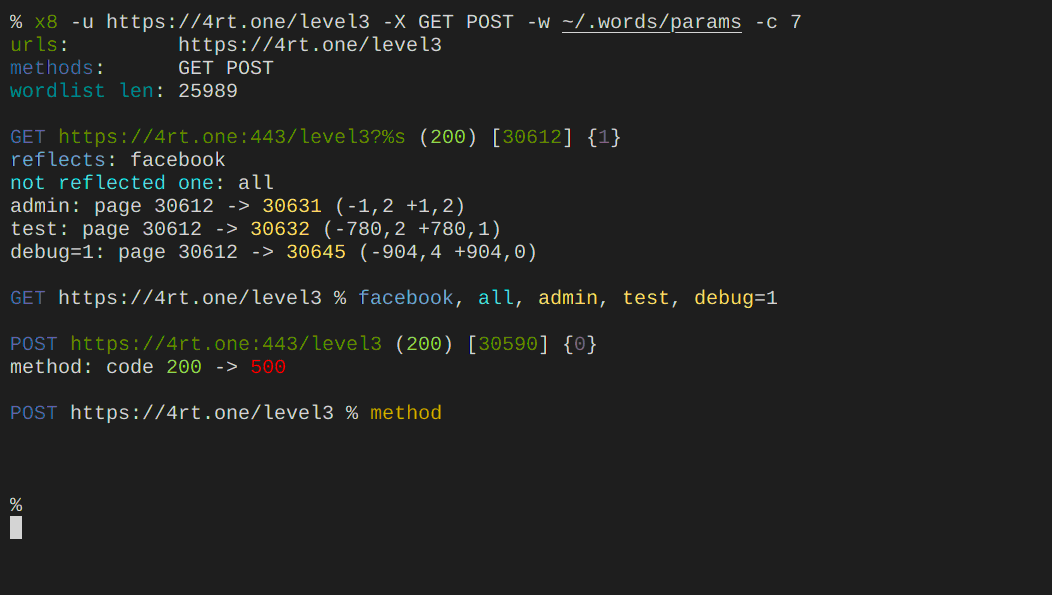 sh1yo/x8
Suite de découverte de paramètres cachés
 putget/cve-2024-38526
CVE-2024-38526 - Scanneur de polyfills
 emrekybs/nginxhunter
Analyse les journaux d'accès Nginx pour détecter les injections SQL, les outils de scan, les webshells et les tentatives d'exploitation, aidant les…
 kazet/wpgarlic
Un fuzzer de plugin WordPress de preuve de concept
 sn1r/forbidden-buster
Un outil conçu pour automatiser diverses techniques afin de contourner les codes de réponse HTTP 401 et 403 et d'accéder à des zones non autorisées…
 pavanw3b/sh00t
Les tests de sécurité ne sont pas aussi simples que clic droit > Scan. C'est compliqué, un jeu difficile. Et si vous aviez oublié de tester juste…
 tegal1337/whorepress
Vérificateur de connexion WordPress - sans selenium / puppeteer
 effortlessdevsec/ninjasworkout
Application web Node.js délibérément vulnérable contenant 19+ bugs de sécurité (XSS, SSRF, Prototype Pollution, RCE) pour des tests d'intrusion…
 jofpin/ifa
PoC exposant une vulnérabilité critique IndexedDB qui permet une attaque de saturation du disque en exploitant l'absence de restrictions.
 chaitin/xray
Un outil complet d'évaluation de sécurité développé en interne par 长亭, supportant le scan des problèmes de sécurité web courants et des poc…
 vatsalgupta67/all-in-one-cybersecurity-resources
Liste de ressources en cybersécurité et de quelques sous-domaines différents de la cybersécurité
 kathanp19/gxss
Un outil pour vérifier un ensemble d'URLs qui contiennent des paramètres réfléchissants.
 dwisiswant0/awesome-oneliner-bugbounty
Une collection de scripts one-liner géniaux spécialement pour les astuces de bug bounty.
 infosecak/defenselessv1
Encore une application web vulnérable.
 nahamsec/resources-for-beginner-bug-bounty-hunters
Une liste de ressources pour ceux qui souhaitent démarrer dans les chasses aux bugs.
 yoryio/cve-2023-46805
Scanner pour CVE-2023-46805 - Ivanti Connect Secure
 robotshell/magicrecon
MagicRecon est un script shell puissant pour maximiser le processus de reconnaissance et de collecte de données d'une cible et découvrir des…