
bugz-tools
 d4vinci/bugz-tools
Une collection d'outils que j'ai écrits pour le bug bounty ou le hacking et que ça ne me dérange pas de publier :smile:
reconnaissancevulnerability-analysisexploitation+4
125
d4vinci/bugz-toolsUne collection d'outils que j'ai écrits pour le bug bounty ou le hacking et que ça ne me dérange pas de publier :smile:
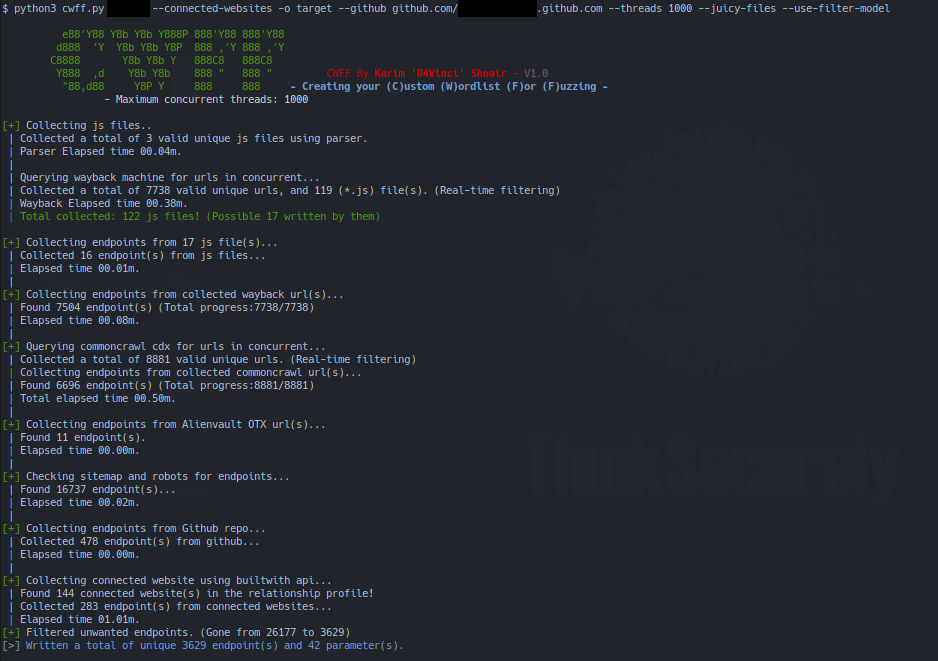 d4vinci/cwff
Créez votre liste de mots personnalisée pour le fuzzing
 cujanovic/open-redirect-payloads
Collection organisée de payloads d'open redirect issus de rapports de bug bounty, accompagnée d'un script shell permettant de substituer un domaine…
 cujanovic/content-bruteforcing-wordlist
Liste de mots pour la découverte par force brute de contenu (répertoires) avec Burp ou dirsearch
 cujanovic/ssrf-testing
Ressources de test SSRF (Server Side Request Forgery)
 orwagodfather/aspdotnetwrapper-edited-
Cet outil permet de tester les clés machine dans le View State.
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Gestion des vulnérabilités avec ArcherySec.
 iqzer0/vulnknox
Un wrapper basé sur Go pour l'API KNOXSS afin d'automatiser les tests de vulnérabilité XSS.
 digitalocean/nginxconfig.io
⚙️ Générateur de configuration NGINX dopé aux stéroïdes 💉
 functori/dev/gaia
Évaluateur global d'intégrité d'API
 pry0cc/axiom
Le framework d'infrastructure dynamique pour tout le monde ! Répartissez facilement la charge de travail de nombreux outils de scan, dont nmap, ffuf,…
 jasonxtn/kraken
Kit tout-en-un pour attaques par force brute
 a0xnirudh/kurukshetra
Kurukshetra - Un cadre pour enseigner le codage sécurisé par le biais de la résolution interactive de problèmes.
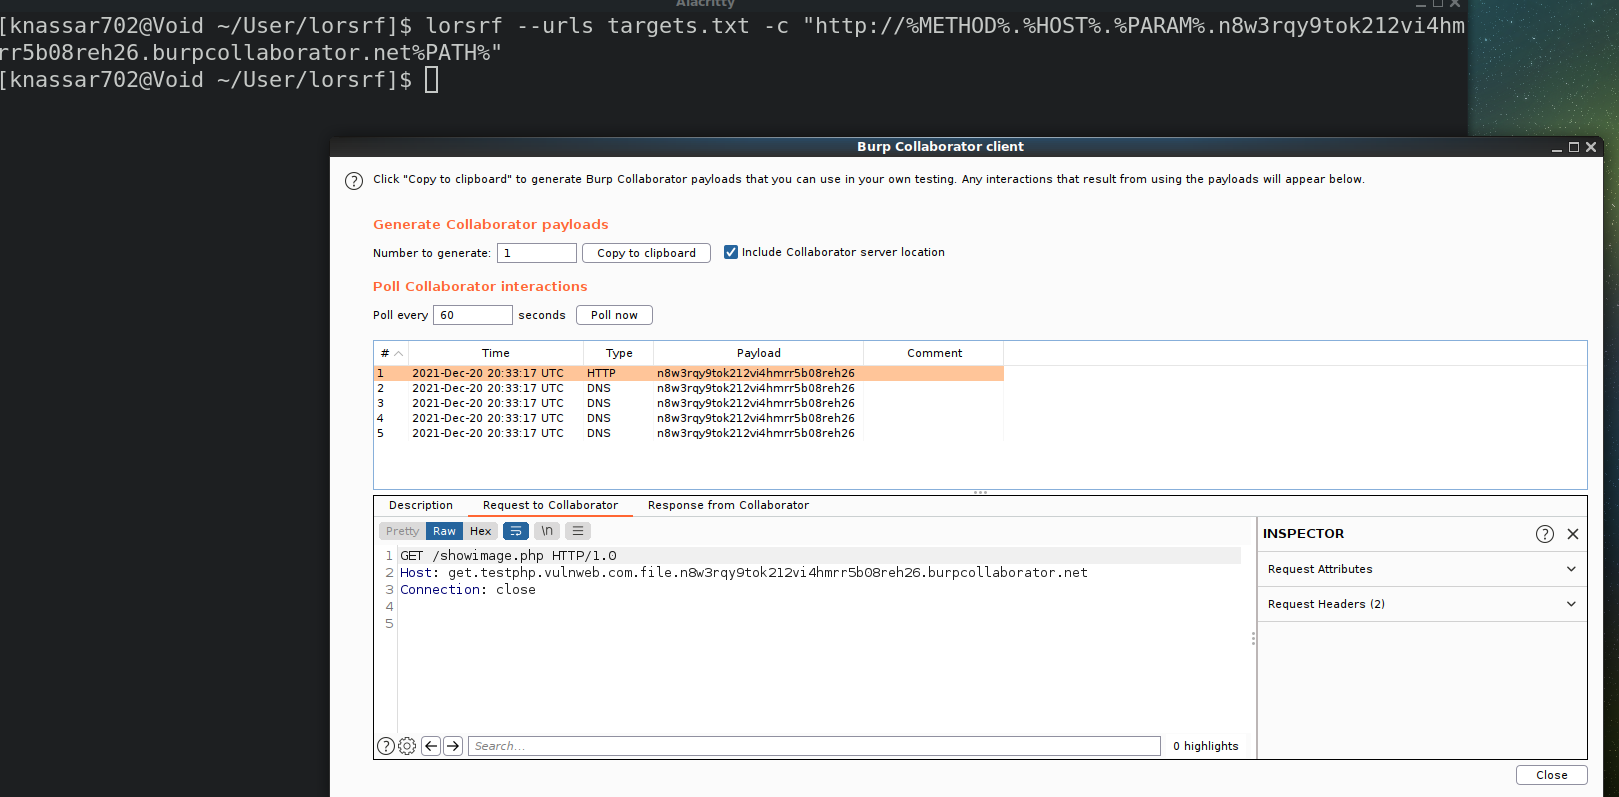 mindpatch/lorsrf
Outil CLI rapide pour trouver les paramètres pouvant être utilisés pour découvrir une SSRF ou un chargement de ressources hors bande…
 mbrandner-group/juiceshopgl
Application web intentionnellement vulnérable pour la formation en sécurité, les compétitions CTF et le test d'outils de sécurité. Couvre les…
 saeeddhqan/maryam
Maryam : Framework de renseignement open-source (OSINT)
 dsecuredcom/ffufpostprocessing
Outil Golang qui aide à supprimer les entrées non pertinentes de votre fichier de résultats ffuf.
 dzonerzy/gowapt
Test de pénétration d'application web en Go