

Arjun
 s0md3v/arjun
Outil de découverte de paramètres HTTP qui trouve des paramètres de requête valides pour les points de terminaison URL en utilisant un large…
reconnaissanceapi-security-testinginformation-gathering+3
6.4k
s0md3v/arjunOutil de découverte de paramètres HTTP qui trouve des paramètres de requête valides pour les points de terminaison URL en utilisant un large…
 knownsec/pocsuite3
pocsuite3 est un framework de test de vulnérabilités à distance open source développé par l'équipe Knownsec 404.
 padayali-jd/pollyscan
Un scanner de vulnérabilités spécialisé conçu pour détecter la CVE-2024-38526, l'attaque de la chaîne d'approvisionnement Polyfill.io, aidant les…
 stealthcopter/wordpress-hacking
Une collection de ressources utiles pour pirater WordPress et ses plugins et thèmes
 ghostery/user-agent-desktop
Ghostery Desktop Browser
 gt0day/anongt
Rediriger tout le trafic via le réseau Tor pour Kali Linux
 ma111e/melody
Melody est un capteur internet transparent conçu pour le renseignement sur les menaces. Prend en charge des règles de balisage personnalisées et la…
 noraj/flask-session-cookie-manager
🍪 Décodeur/Encodeur de Cookie de Session Flask
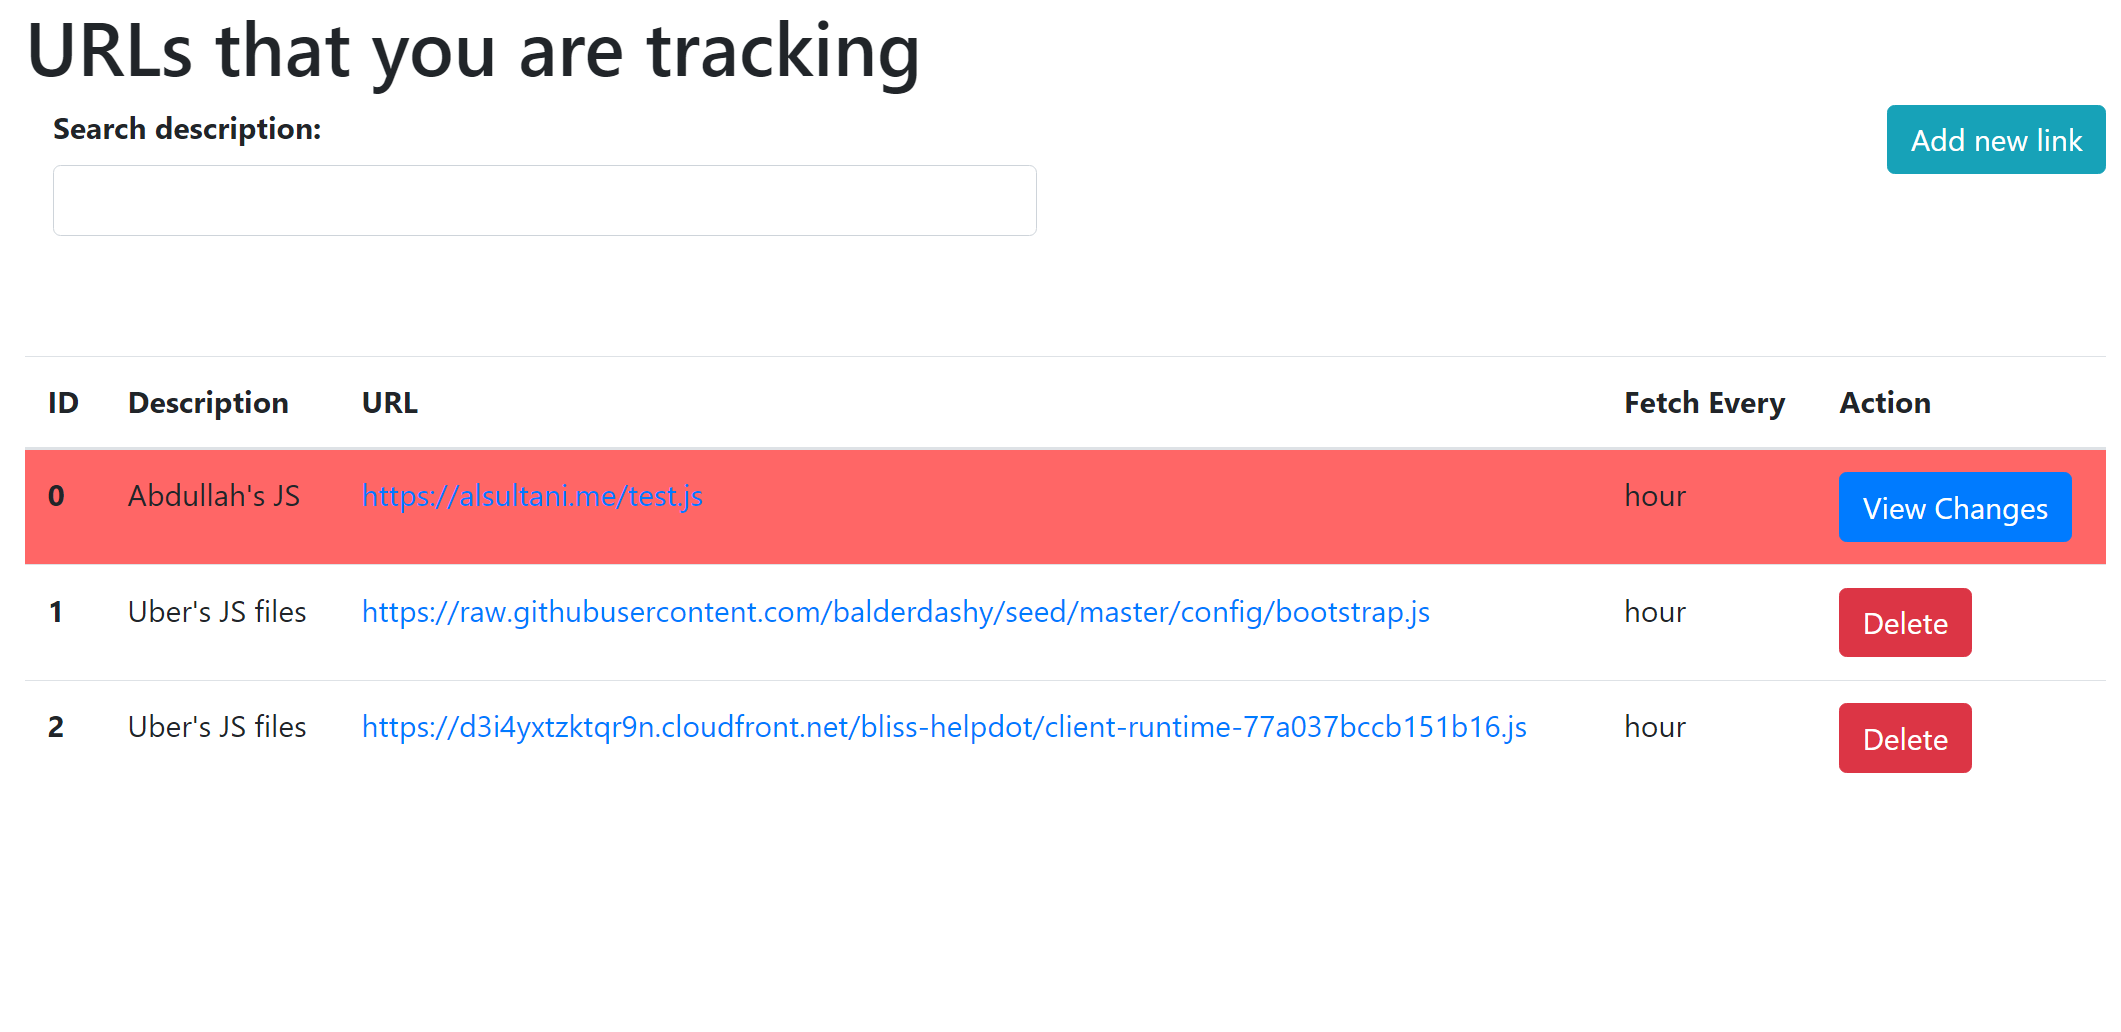 al-sultani/url-tracker
Application de surveillance des changements qui vérifie le contenu des pages web à différents intervalles.
 wubinworks/magento2-cosmic-sting-patch
Une solution alternative (sous forme d'extension Magento 2) pour corriger la vulnérabilité XXE CVE-2024-34102 (alias Cosmic Sting). Si vous ne pouvez…
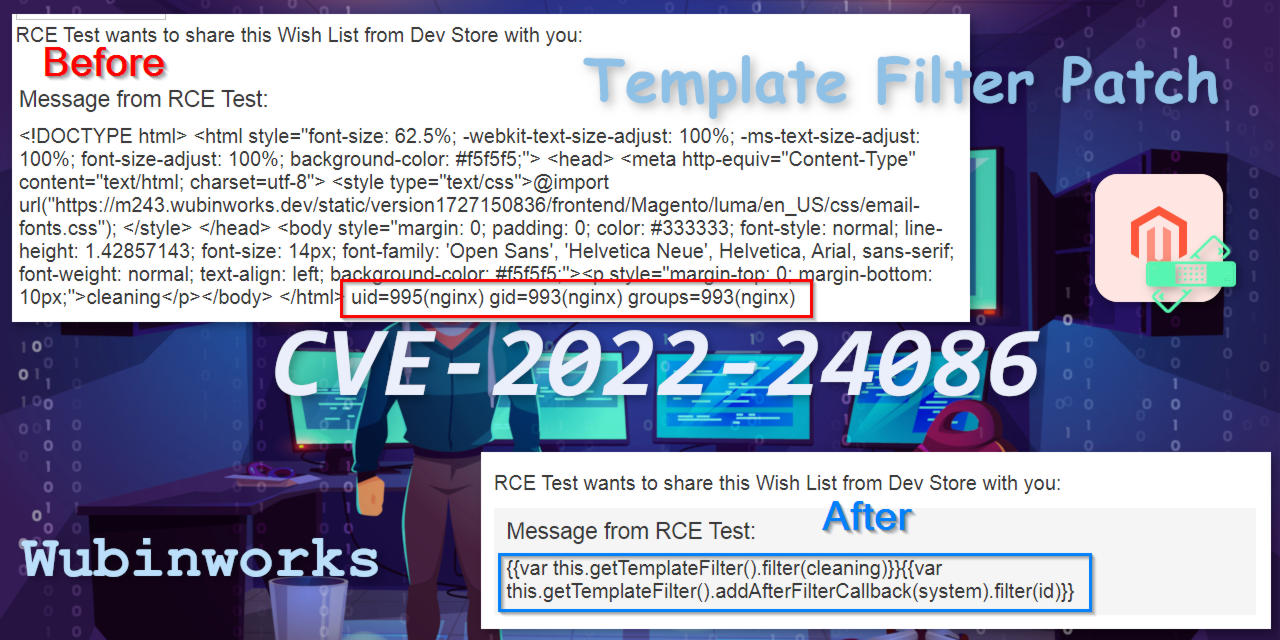 wubinworks/magento2-template-filter-patch
Correctif Magento 2 pour CVE-2022-24086, CVE-2022-24087. Corrige la vulnérabilité RCE et les bogues associés en effectuant un échappement profond des…
 yavuzlar/vulnlab
Laboratoire d'application web volontairement vulnérable pour s'entraîner à l'exploitation de SQLi, XSS, CSRF, SSTI, IDOR, XXE et plus de 15 autres…
 honeyb33z/cve-2020-11023-scanner
Analyseur statique pour les vulnérabilités XSS CVE-2020-11023 en JavaScript. Détecte les versions vulnérables de jQuery et les motifs dangereux de…
 nxploited/essential-blocks-4.4.3---unauthenticated-local-file-inclusion
Le plugin n'empêche pas les attaquants non authentifiés d'écraser les variables locales lors du rendu des modèles via l'API REST, ce qui peut…
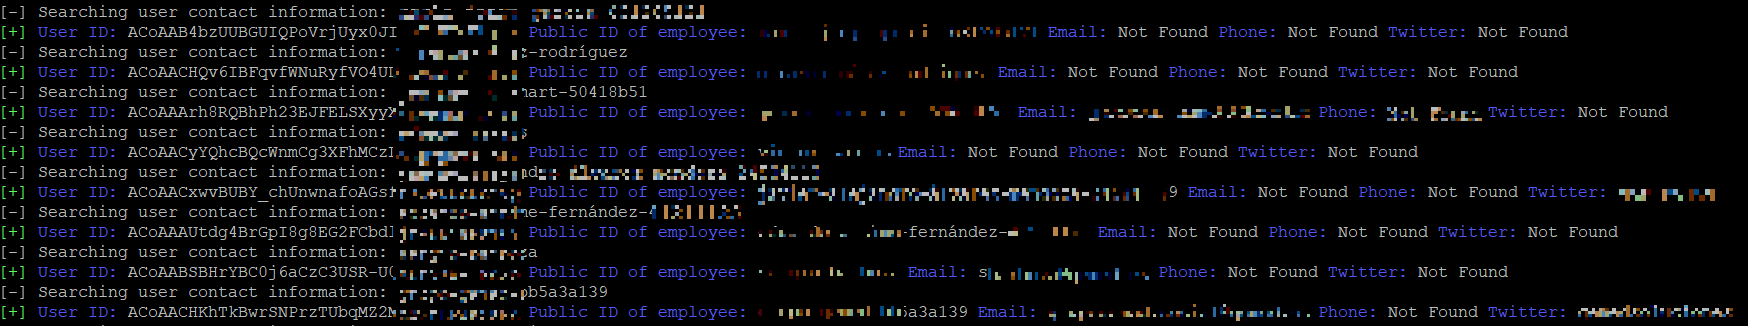 mrtuxx/socialpwned
SocialPwned est un outil OSINT qui permet d'obtenir les e-mails, d'une cible, publiés sur des réseaux sociaux tels que Instagram, Linkedin et Twitter…
 utkusen/socialhunter
explore le site web et trouve les liens de réseaux sociaux brisés qui peuvent être détournés
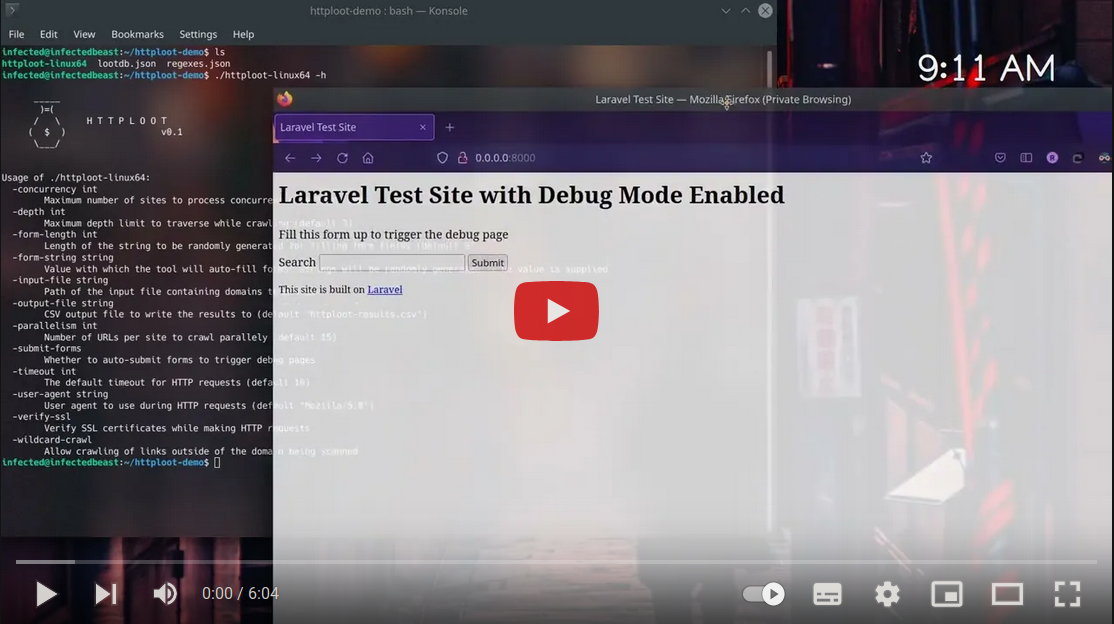 redhuntlabs/httploot
Un outil automatisé capable de crawler, remplir des formulaires, déclencher des pages d'erreur/débogage et "piller" les secrets du code côté client…
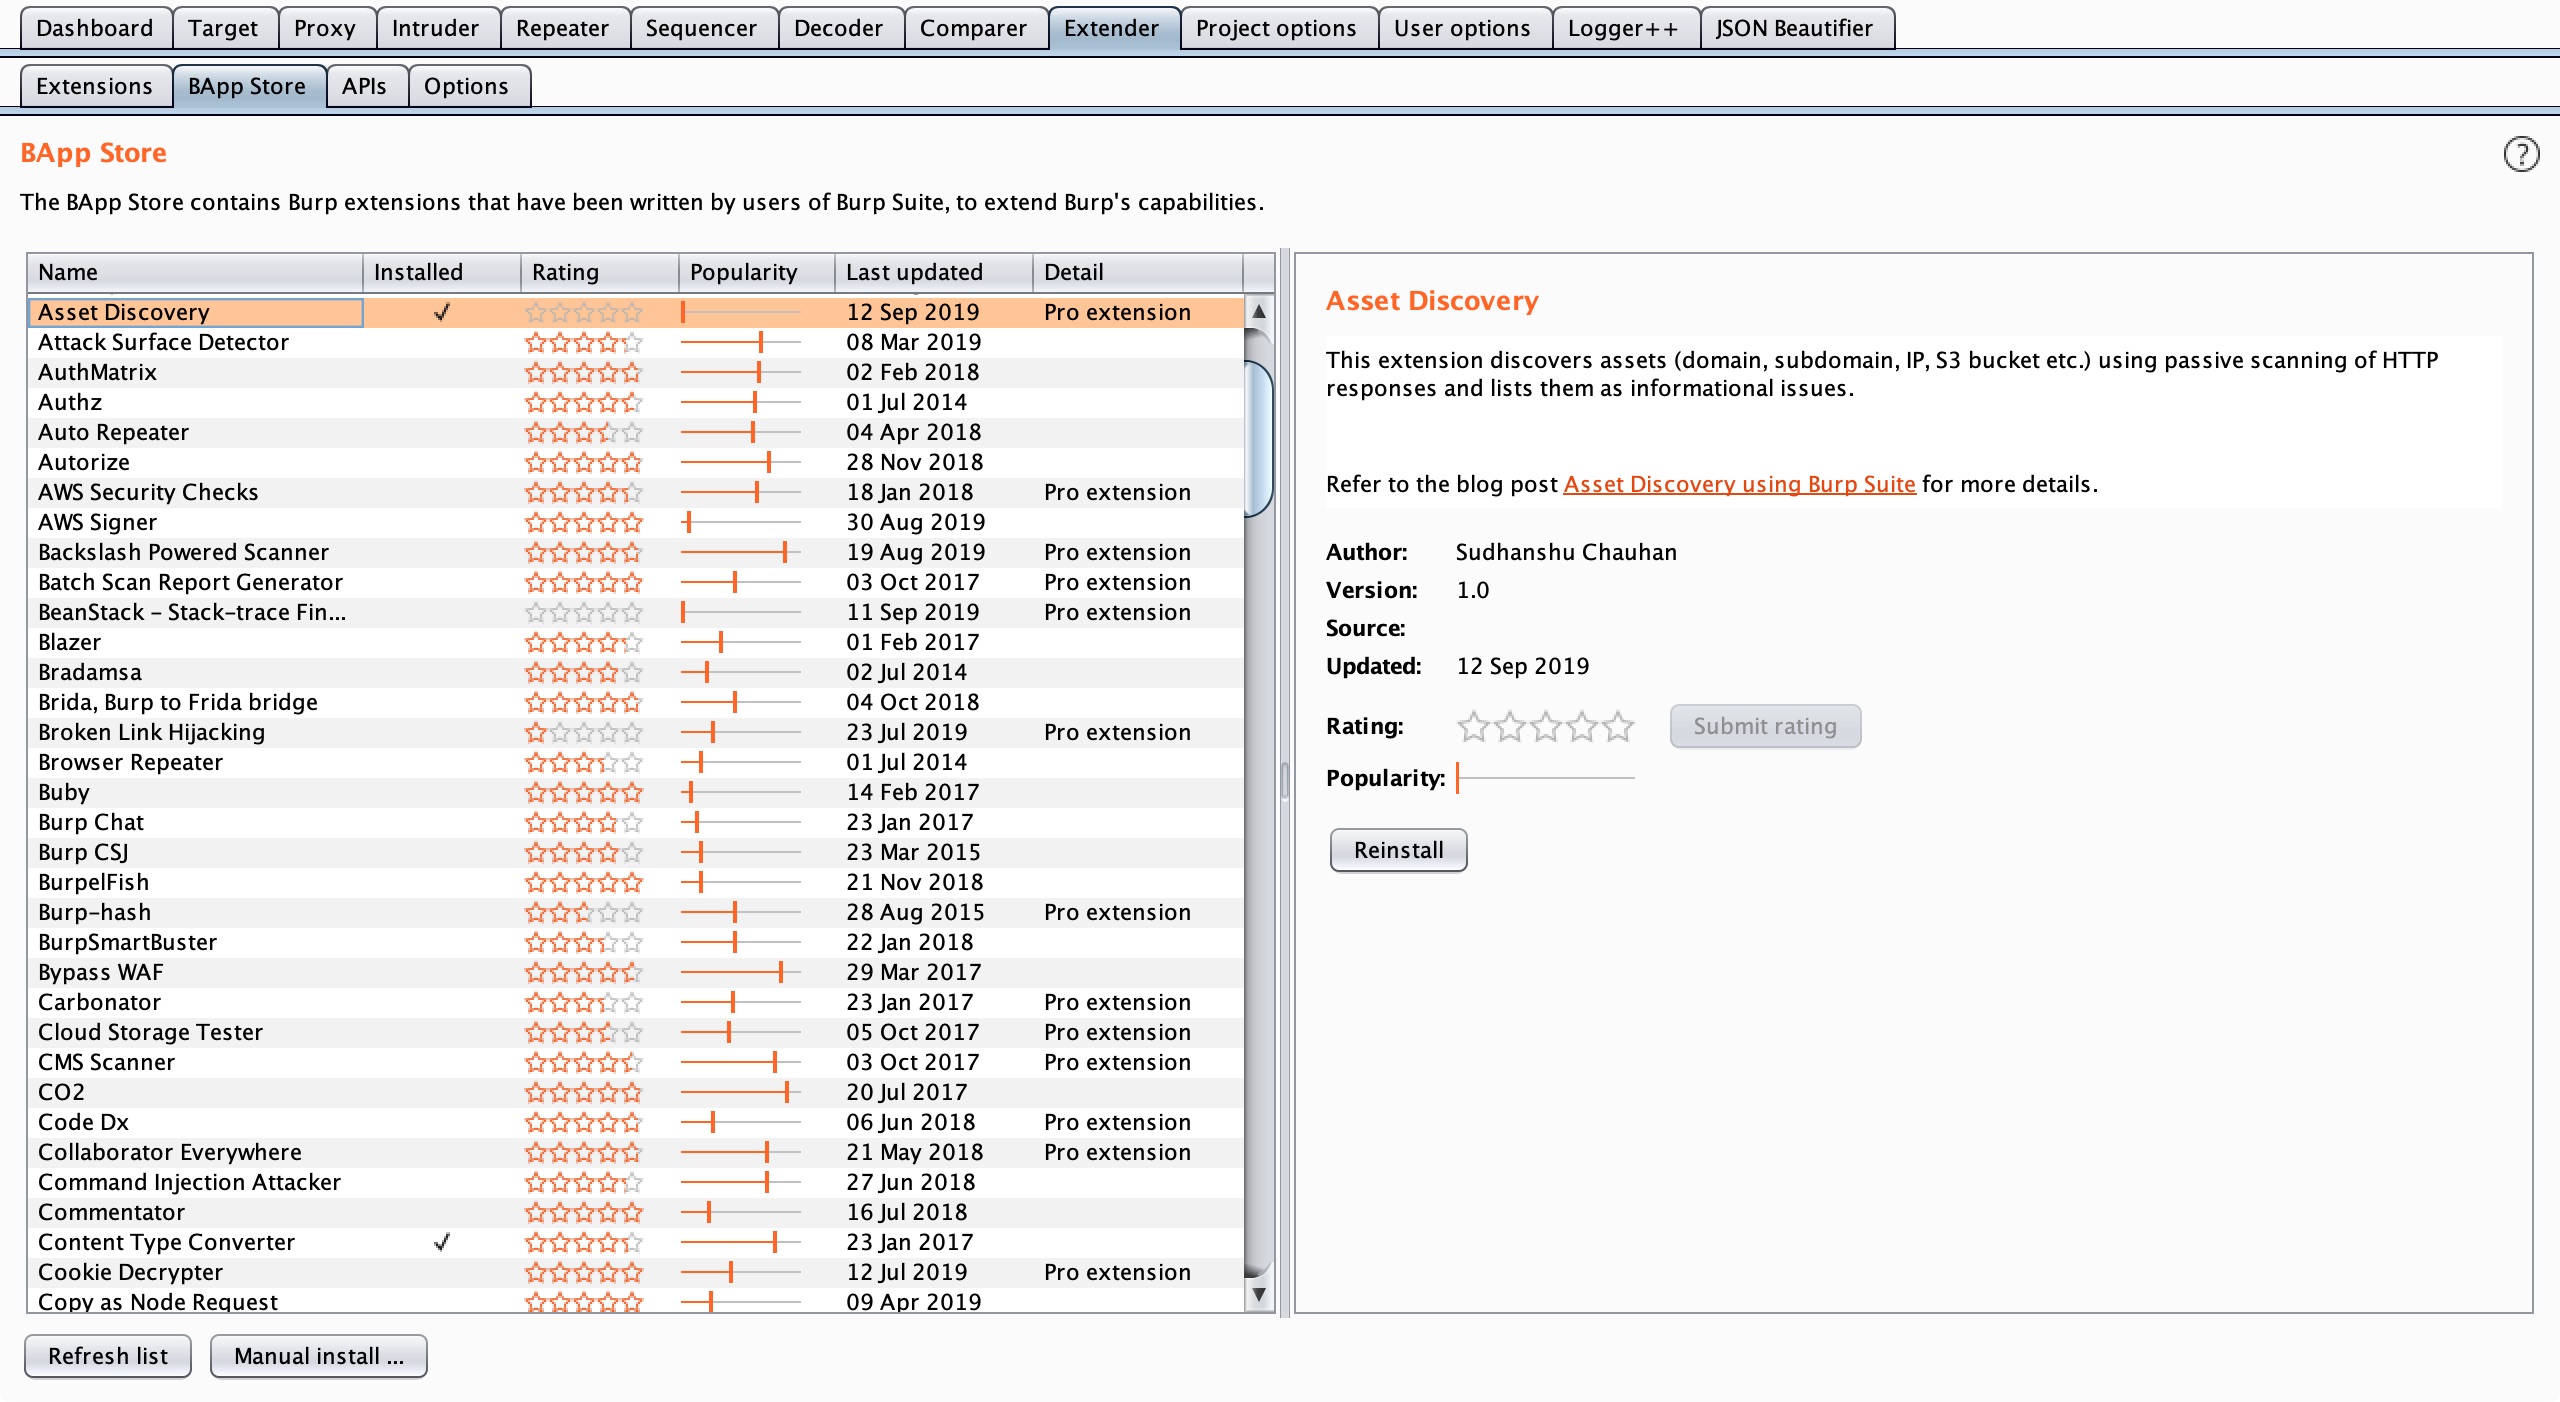 redhuntlabs/burpsuite-asset_discover
Extension Burp Suite pour découvrir des actifs à partir de la réponse HTTP.