

HuntCyberArk
 logisek/huntcyberark
Audit de sécurité CyberArk
vulnerability-scannersapi-security-testingconfiguration-auditing+7
23
logisek/huntcyberarkAudit de sécurité CyberArk
 jenish-sojitra/jsanalyzer
Extension Burp Suite pour l'analyse statique JavaScript : extrait les points de terminaison d'API, les URL, les secrets et les e-mails avec filtrage…
 parasimpaticki/awesome-appsec-interview
Une liste organisée de ressources, questions d'entraînement et matériel d'étude pour vous aider à préparer les entretiens en sécurité applicative…
 aniket2912/all-cehv13-module-wise-pdf-reports
Laboratoires pratiques, notes et rapports pour les modules CEH v13 — couvrant le hacking web, le pentest réseau, l'analyse de malware, l'ingénierie…

 shacode/olyx
🔗 Application mobile légère d'orchestration de sécurité pour l'examen des URI, offrant une interface unifiée multi-moteurs pour agréger et valider…
 rmottanet/unauthscout
UnauthScout est un outil d'OSINT (Open Source Intelligence) développé en Bash pour l'exploration passive d'actifs sur les plateformes de contrôle de…
 star-sg/challenges
Calendrier de l'Avent CTF sur le thème de Noël avec 12 défis structurés couvrant l'exploitation binaire, la cryptographie, le reverse engineering, la…
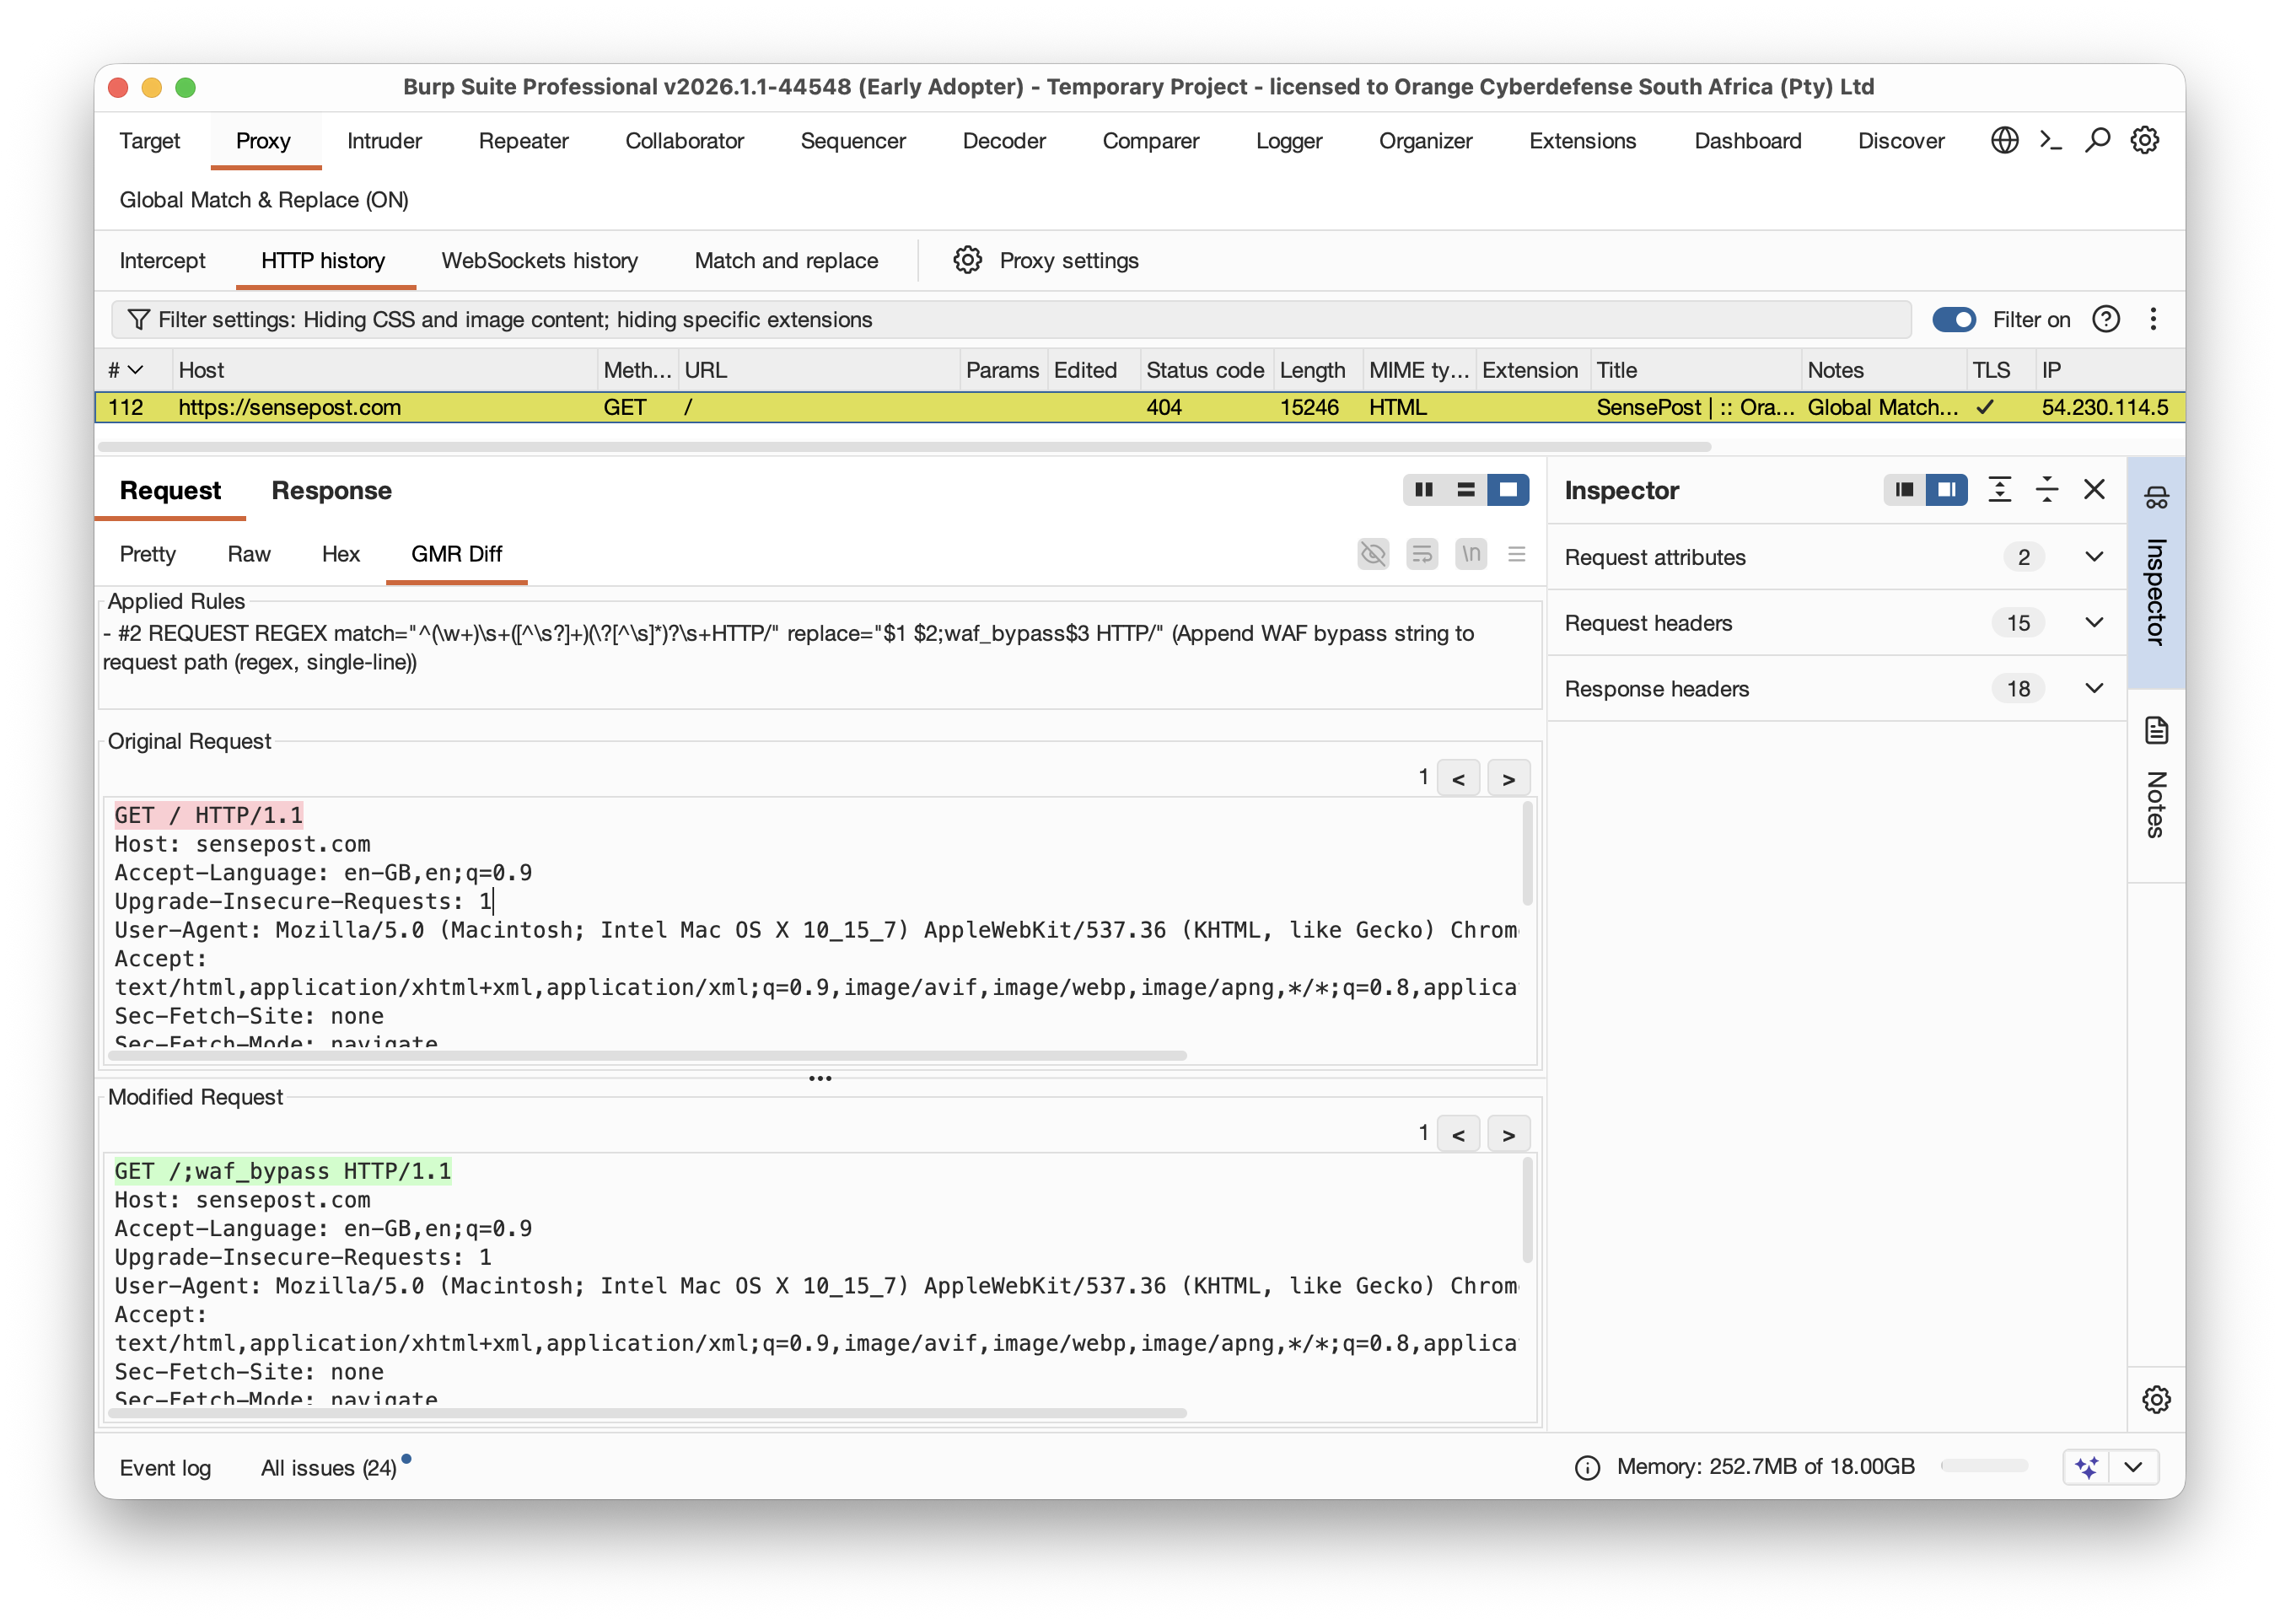 singe/burp_global_match_replace
Règles Match & Replace pour le Burp de Portswigger qui s'appliquent globalement à tous les utilitaires.
 proxydom/supahunter
Cadre automatisé de reconnaissance et d'exploitation pour les instances Supabase mal configurées. Comprend l'énumération de schéma, l'extraction de…
 intrudir/bypassfuzzer
Fuzzer les pages 401/403/404 pour trouver des contournements
 matank001/moxy
Moxy est un outil DAST open-source conçu pour les tests de sécurité modernes des applications web. Il offre une interface facile à utiliser avec des…
 orwagodfather/xss-payloads
Collection organisée de payloads XSS pour les tests de sécurité web, les tests d'intrusion et la validation manuelle des vulnérabilités de type…
 sohelyousef/js-secret-hunter
Scanner Python automatisé pour détecter les secrets codés en dur (clés privées, jetons d'API) dans les fichiers JavaScript côté client.
 xmendez/wfuzz
Fuzzer web modulaire pour les tests de sécurité automatisés. Injecte des charges utiles dans n'importe quel champ de requête HTTP pour découvrir des…
 hackmanit/web-cache-vulnerability-scanner
Scanner CLI basé sur Go pour le web cache poisoning et la deception. Supporte 10 techniques de poisoning, plusieurs méthodes de deception, un crawler…
 fsociety-team/fsociety
Un framework de test d'intrusion modulaire
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
Plan directeur reproductible pour le Purple Teaming DDoS avancé, conçu pour le paysage des menaces. Il intègre une suite offensive Red Elite…
 ashizzz/cve-2026-22610
Scanne les projets Angular à la recherche de vulnérabilités XSS dans les éléments SVG et les liaisons non sécurisées, en générant un rapport de…