

vulnerable-code-snippets
 yeswehack/vulnerable-code-snippets
Twitter extraits vulnérables
code-analysisweb-application-exploitationweb-security+3
1.2k
yeswehack/vulnerable-code-snippetsTwitter extraits vulnérables
 otakuliu/expression-sandbox-escape-simulation-lab
Laboratoire pédagogique démontrant les techniques d'évasion de sandbox d'expressions JavaScript et l'évolution des correctifs à travers plusieurs…
 atiilla/sqlmap-ai
Ce script automatise les tests d'injection SQL à l'aide de SQLMap avec une prise de décision basée sur l'IA.
 shoucheng3/keycloak__keycloak_cve-2022-4137_20-0-3
Solution open source de gestion des identités et des accès offrant l'authentification unique, la fédération d'utilisateurs et l'authentification…
 shoucheng3/keycloak__keycloak_cve-2022-3782_20-0-1
Plateforme open source de gestion des identités et des accès offrant l’authentification unique, la fédération d’utilisateurs et l’authentification…
 halilkirazkaya/burpfox
Une extension Burp Suite qui intègre le scanner XSS Dalfox directement dans votre flux de travail.
 mdp/linkedin-extension-fingerprinting
Documente et identifie 2,953 extensions Chrome sondées silencieusement par LinkedIn, fournissant des outils pour récupérer les noms des extensions et…
 portswigger/url-cheatsheet-data
Ce sont les données qui alimentent l'aide-mémoire de contournement de validation d'URL de PortSwigger.
 psiinon/open-source-llm-scanners
Liste organisée de scanners de sécurité LLM open-source et de scanners d'applications web, classés par étoiles, pour trouver des vulnérabilités dans…
 devploit/debughunter
Extension Chrome qui détecte passivement les paramètres de débogage, les en-têtes sensibles et les chemins exposés (.env, .git, actuator) pendant…
 shoucheng3/keycloak__keycloak_cve-2014-3656_1-0-5-final
Solution open-source de gestion des identités et des accès offrant l'authentification, la fédération d'utilisateurs, l'authentification unique (SSO)…
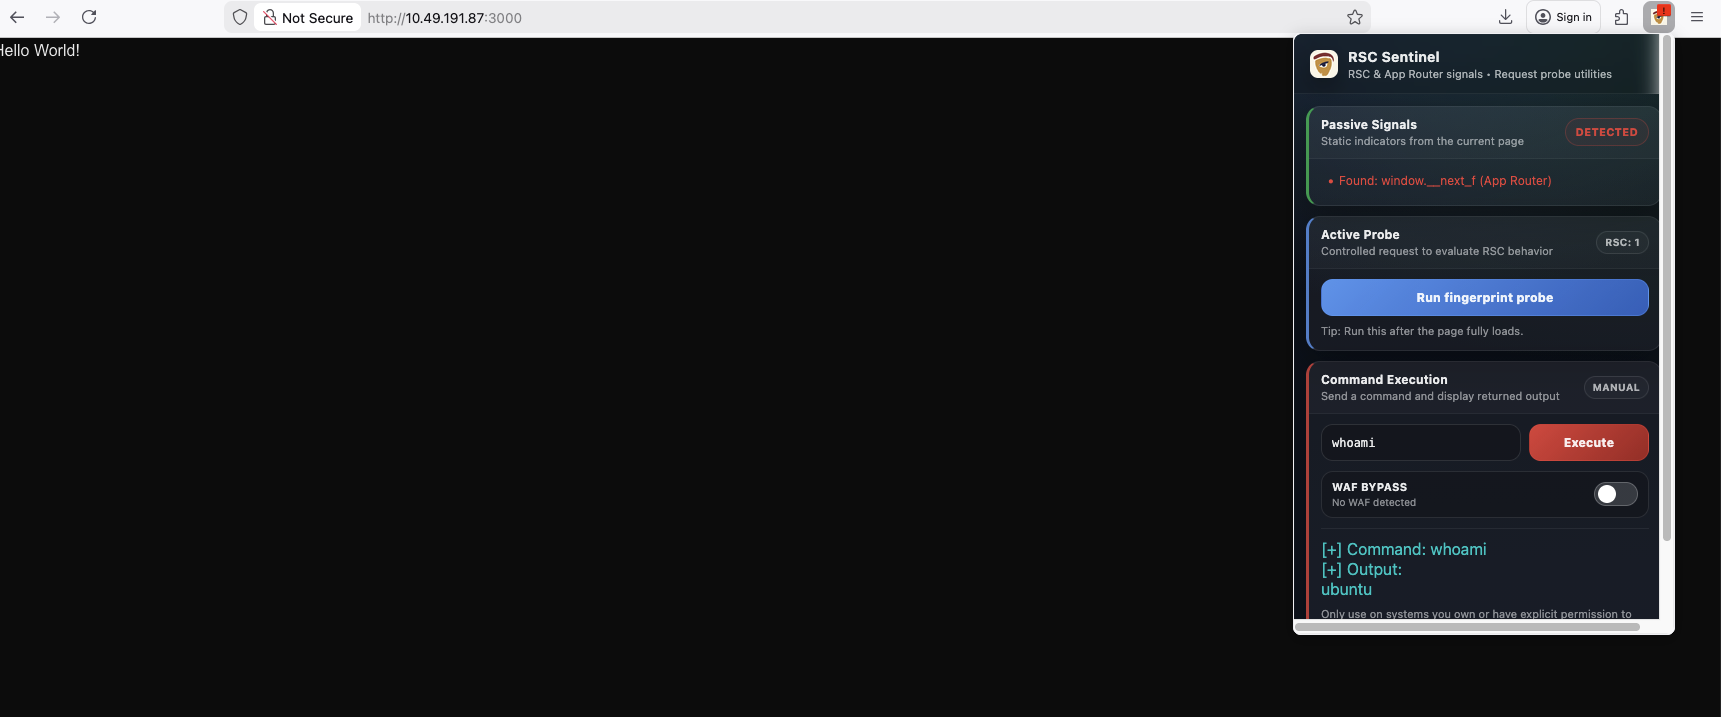 muhammaduwais/react2shell
Une extension Firefox pour détecter les vulnérabilités React2Shell (CVE-2025-55182 et CVE-2025-66478) dans les applications web.
 adimahluf/rapidwebrecon
Un outil d'automatisation haute performance conçu pour combler le fossé entre la reconnaissance technique web et le reporting exécutif. Développé par…
 7h30th3r0n3/ollamahound
Reconnaissance de masse, prise d'empreinte de version, testeur de CVE et framework d'exploitation en direct pour les instances Ollama ouvertes.
 gracenolan/notes
Notes d'étude organisées et guide de préparation aux entretiens pour les postes d'ingénieur en sécurité, couvrant les réseaux, la sécurité web, la…
 suyash-r-k/dfir-malware-investigation
Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.
 tw1sm/spraycharles
Outil de pulvérisation de mots de passe lent et discret, conçu pour pulvériser à intervalles réguliers sur une longue période.
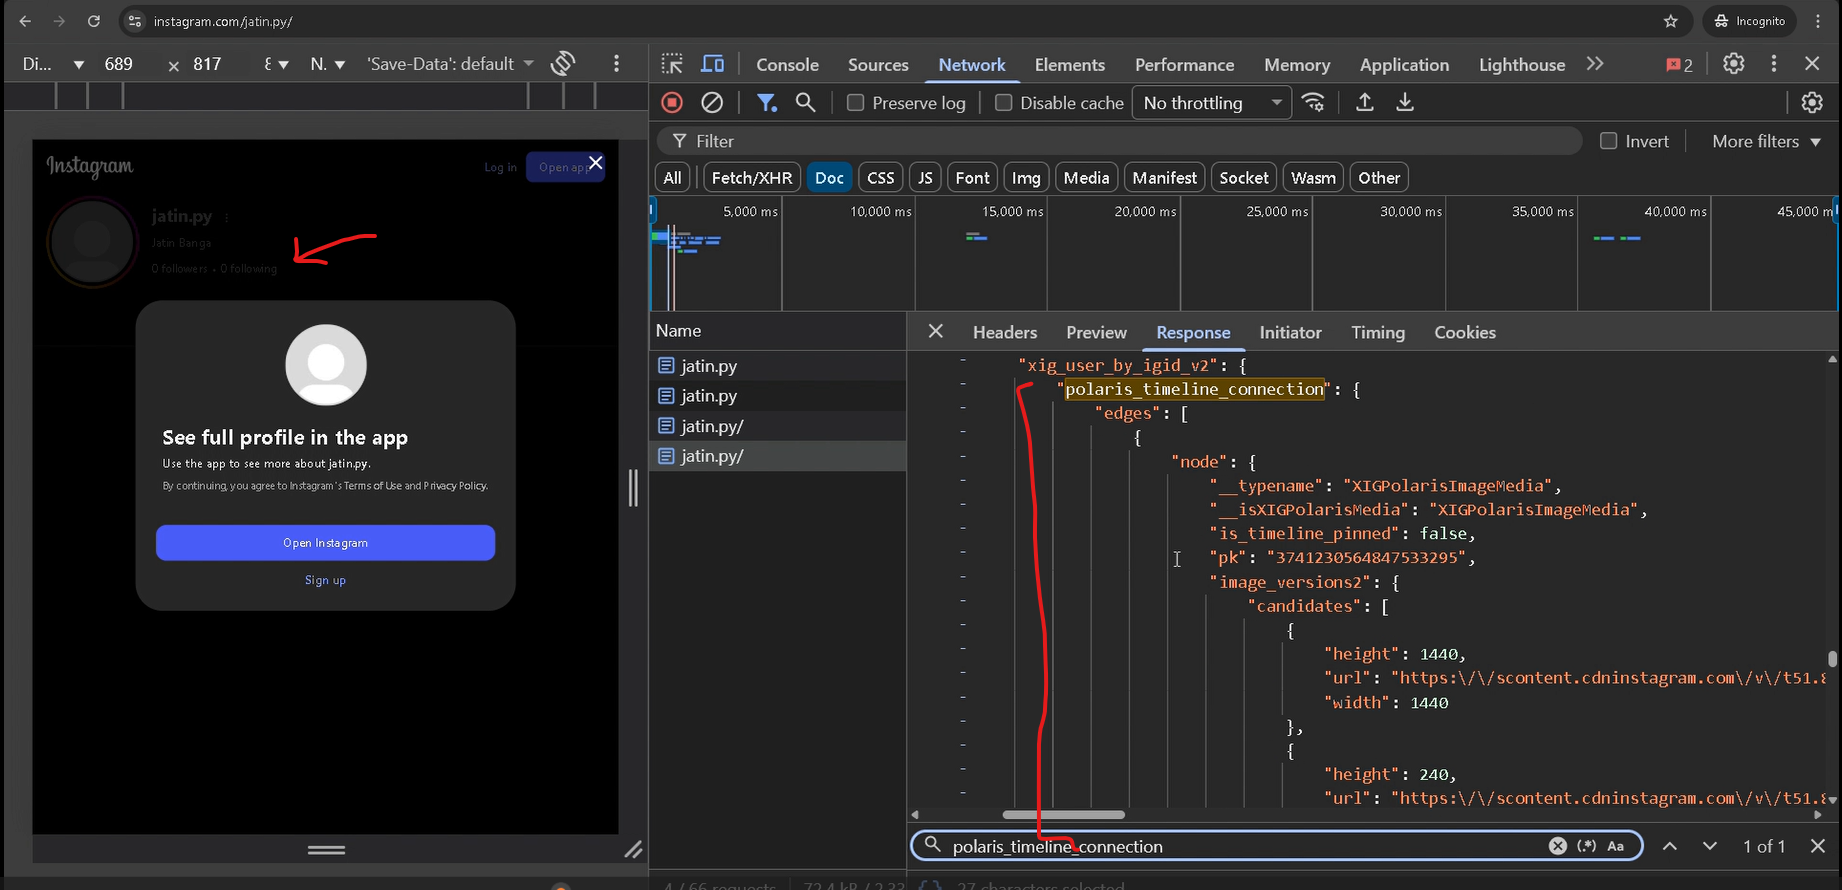 jatin-dot-py/instagram-private-bypass
Ce dépôt divulgue une faille d'autorisation côté serveur dans Instagram, qui permettait un accès non authentifié aux timelines privées ; il semble…