

autopentest-ai
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
penetration-testing-frameworksreconnaissancevulnerability-scanners+8
210
bhavsec/autopentest-aiServeur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
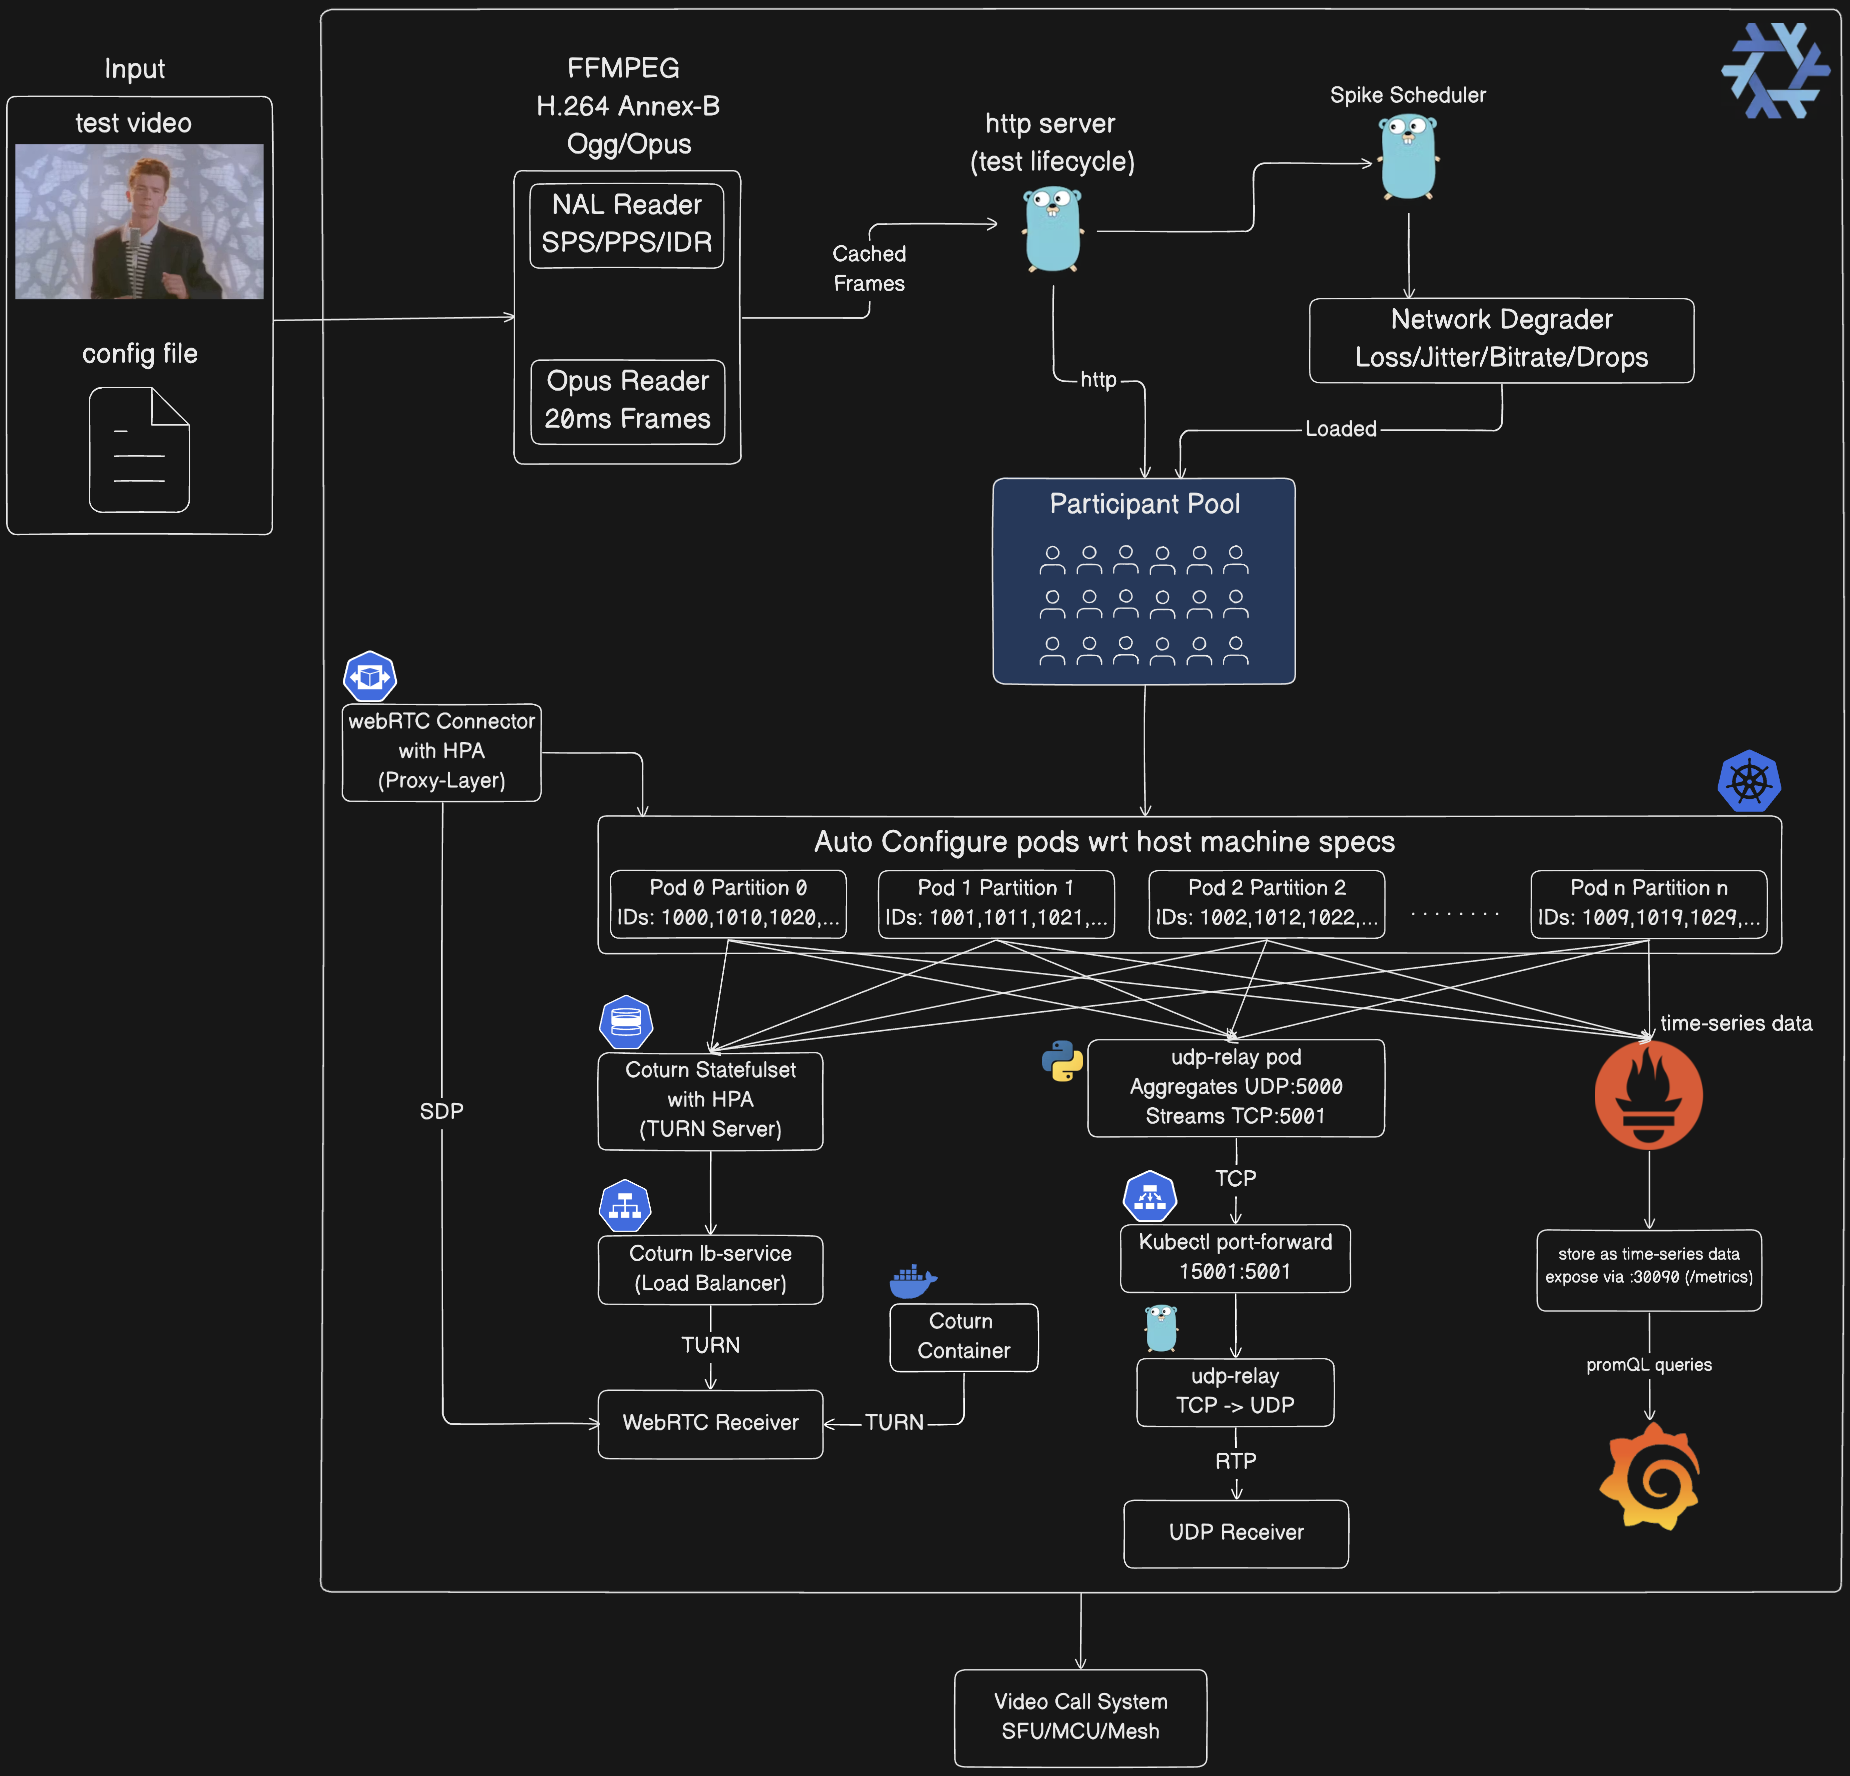 mdsadiqmd/av-chaos-monkey
Chaos Monkey mais pour les tests audio vidéo (webRTC et UDP)
 mmarting/unwaf
Outil Go qui découvre passivement la véritable IP d'origine derrière un WAF/CDN en utilisant plusieurs sources OSINT, puis vérifie les candidats via…
 shaniidev/bug-reaper
Web2 bug bounty Compétence d'agent — fondé sur des preuves, pas de bruit IA. Couvre 18 classes de vulnérabilités à travers HackerOne, Bugcrowd,…
 7etsuo/tetsuo-pulse
Tetsuo Socket Library
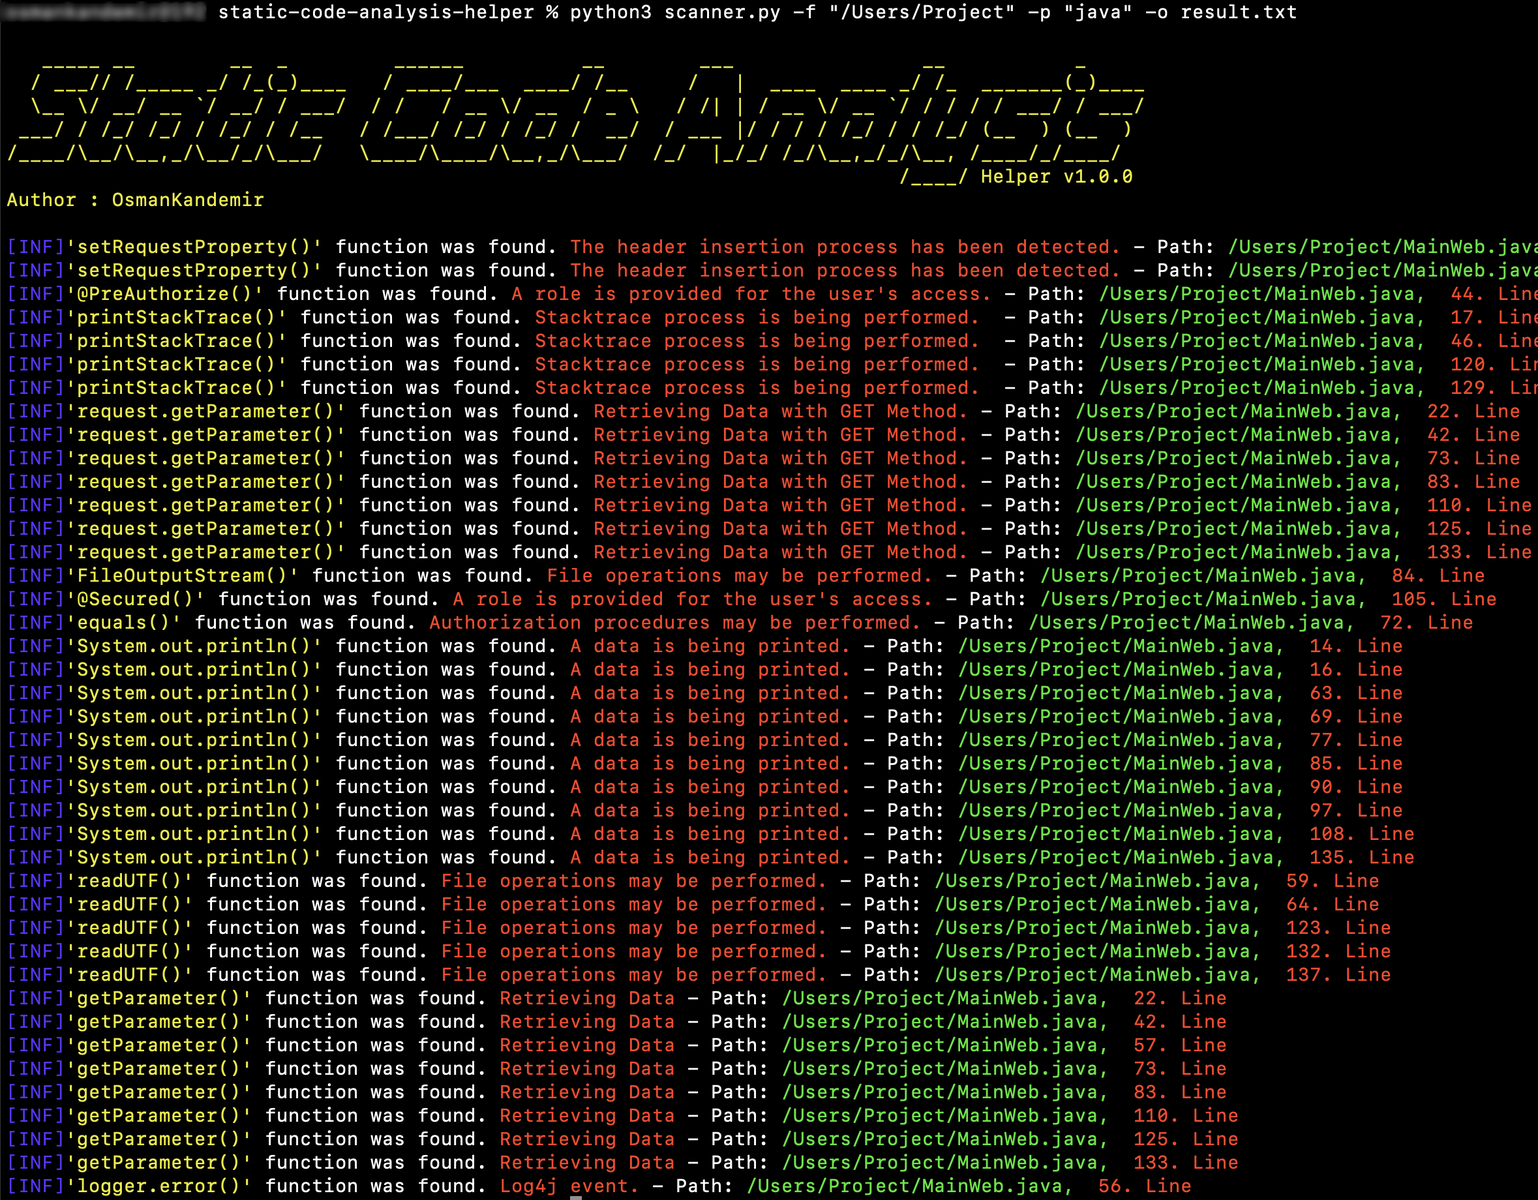 osmankandemir/static-code-analysis-helper
Analyse le code source de projets dans 16 langages pour signaler les fonctions dangereuses liées aux injections SQL (SQLi), aux XSS, aux SSRF, à…
 gahoole77/gahoole77.github.io
🔍 Découvrez et scannez les instances Next.js vulnérables pour protéger votre infrastructure des vulnérabilités RCE critiques comme CVE-2025-55182.
 behisecc/vibesec-skill
Cette compétence aide Claude à écrire du code sécurisé et à prévenir les vulnérabilités courantes.
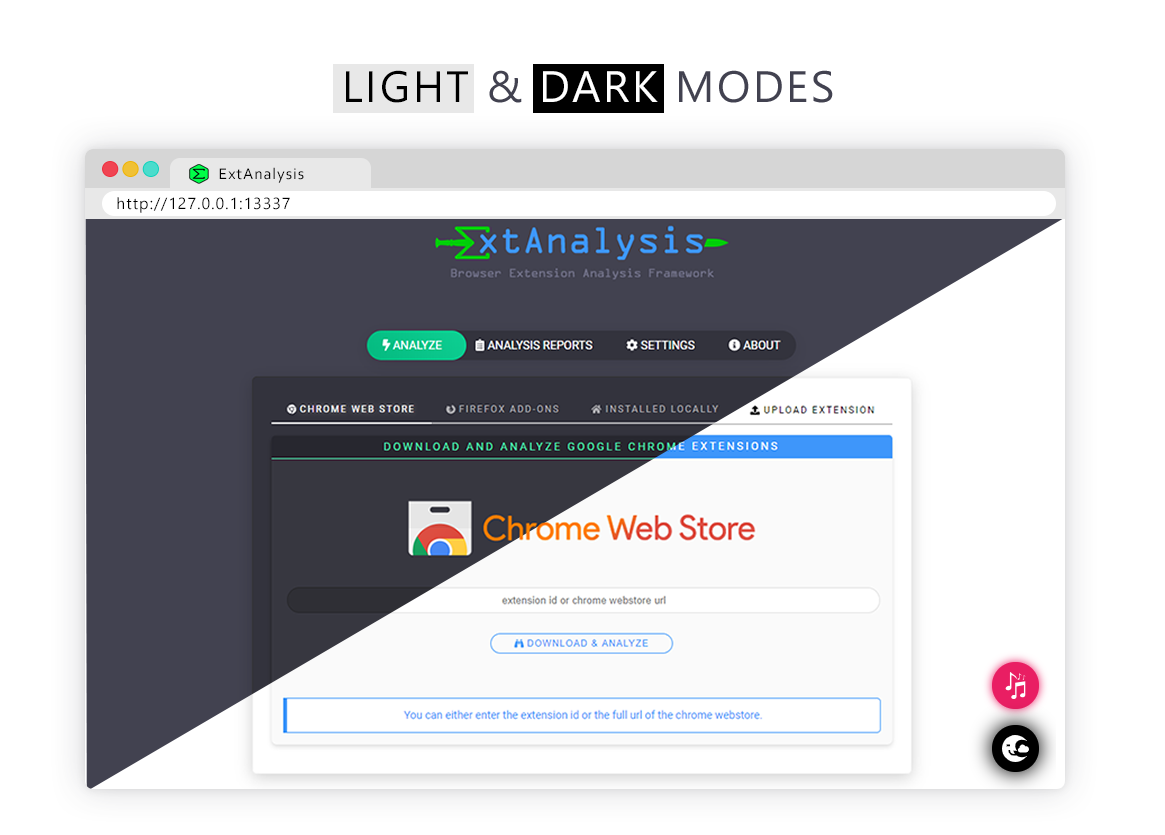 tuhinshubhra/extanalysis
Framework d'analyse d'extensions de navigateur - Scannez et analysez les extensions Chrome, Firefox et Brave pour les vulnérabilités et les…
 csalab-id/csaf
Cadre de sensibilisation à la cybersécurité (CSAF)
 cybrdude/cve-2026-1731-scanner
Analyseur de vulnérabilités passif pour CVE-2026-1731 — RCE pré-authentification BeyondTrust RS/PRA (CVSS 9.9). Usage éducatif et défensif uniquement.
 theqmaks/resolver
Cette extension intègre des services populaires de résolution de CAPTCHA dans BurpSuite afin de traiter différents types de CAPTCHAs sans…
 sobri3195/-pegasus-suite
Une boîte à outils de sécurité complète avec plus de 1000 outils de test d'intrusion et d'évaluation de sécurité.
 okni2k/hw-pyton-10
Devoir maison Python n° 10 CVE-2020-11022 Brève description CVE-2020-11022 — vulnérabilité de type XSS réfléchi (script intersite), liée à un…
 cspf-founder/api-scanner-docker
Outil automatisé de test de sécurité des API qui scanne les API REST et SOAP pour les vulnérabilités en utilisant les spécifications OpenAPI/Swagger…
 in3tinct/see-surf
Outil de sécurité pour trouver des paramètres potentiellement vulnérables de Server Side Request Forgery (SSRF).
 soheilkhodayari/jaw
JAW : Un cadre d'analyse de sécurité basé sur les graphes pour JavaScript côté client
 microsoft/restler-fuzzer
RESTler est le premier outil de fuzzing d'API REST stateful pour tester automatiquement les services cloud via leurs API REST et trouver des bugs de…