MicroserviceCVE-2021-39156

Exploit de preuve de concept pour CVE-2021-39156, ciblant une vulnérabilité d'exécution de code à distance dans les microservices Spring Cloud…

Exploit de preuve de concept pour CVE-2021-39156, ciblant une vulnérabilité d'exécution de code à distance dans les microservices Spring Cloud…

Une plateforme de formation XSS interactive et auto-hébergée avec 33 défis de plus en plus difficiles

Cadre automatisé de bug bounty et de reconnaissance — regroupe Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana et plus encore…

Si vous avez enchaîné les machines HackTheBox, Mailing est l'une de ces machines qui vous apprend réellement quelque chose. Elle est classée Easy,…

Scanner de reconnaissance et de surface d’attaque multi-phase qui cartographie les domaines, les IP, les ASN, les actifs cloud et les CVE dans un…

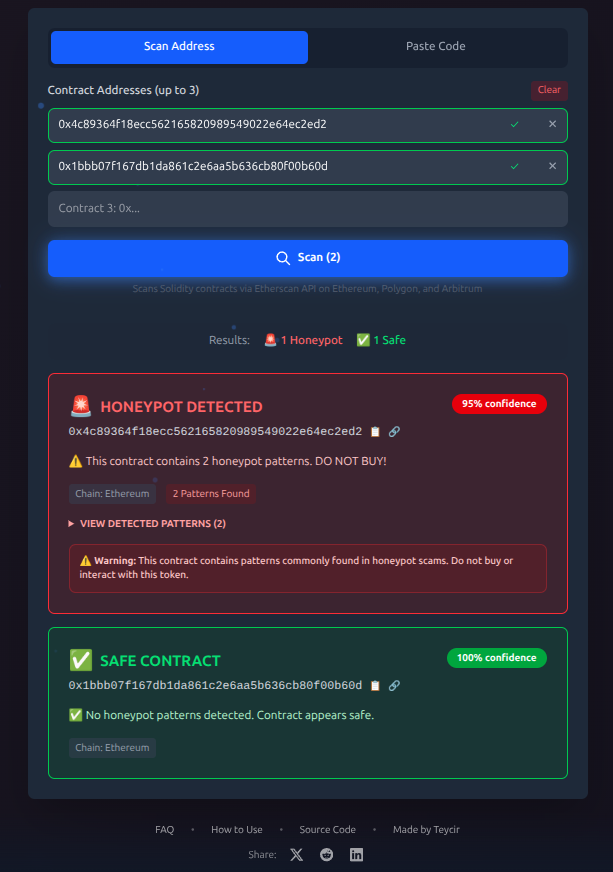
Scanner de tokens honeypot gratuit pour Ethereum, Polygon & Arbitrum. Détectez les tokens frauduleux avant d'acheter. Analyse instantanée des smart…

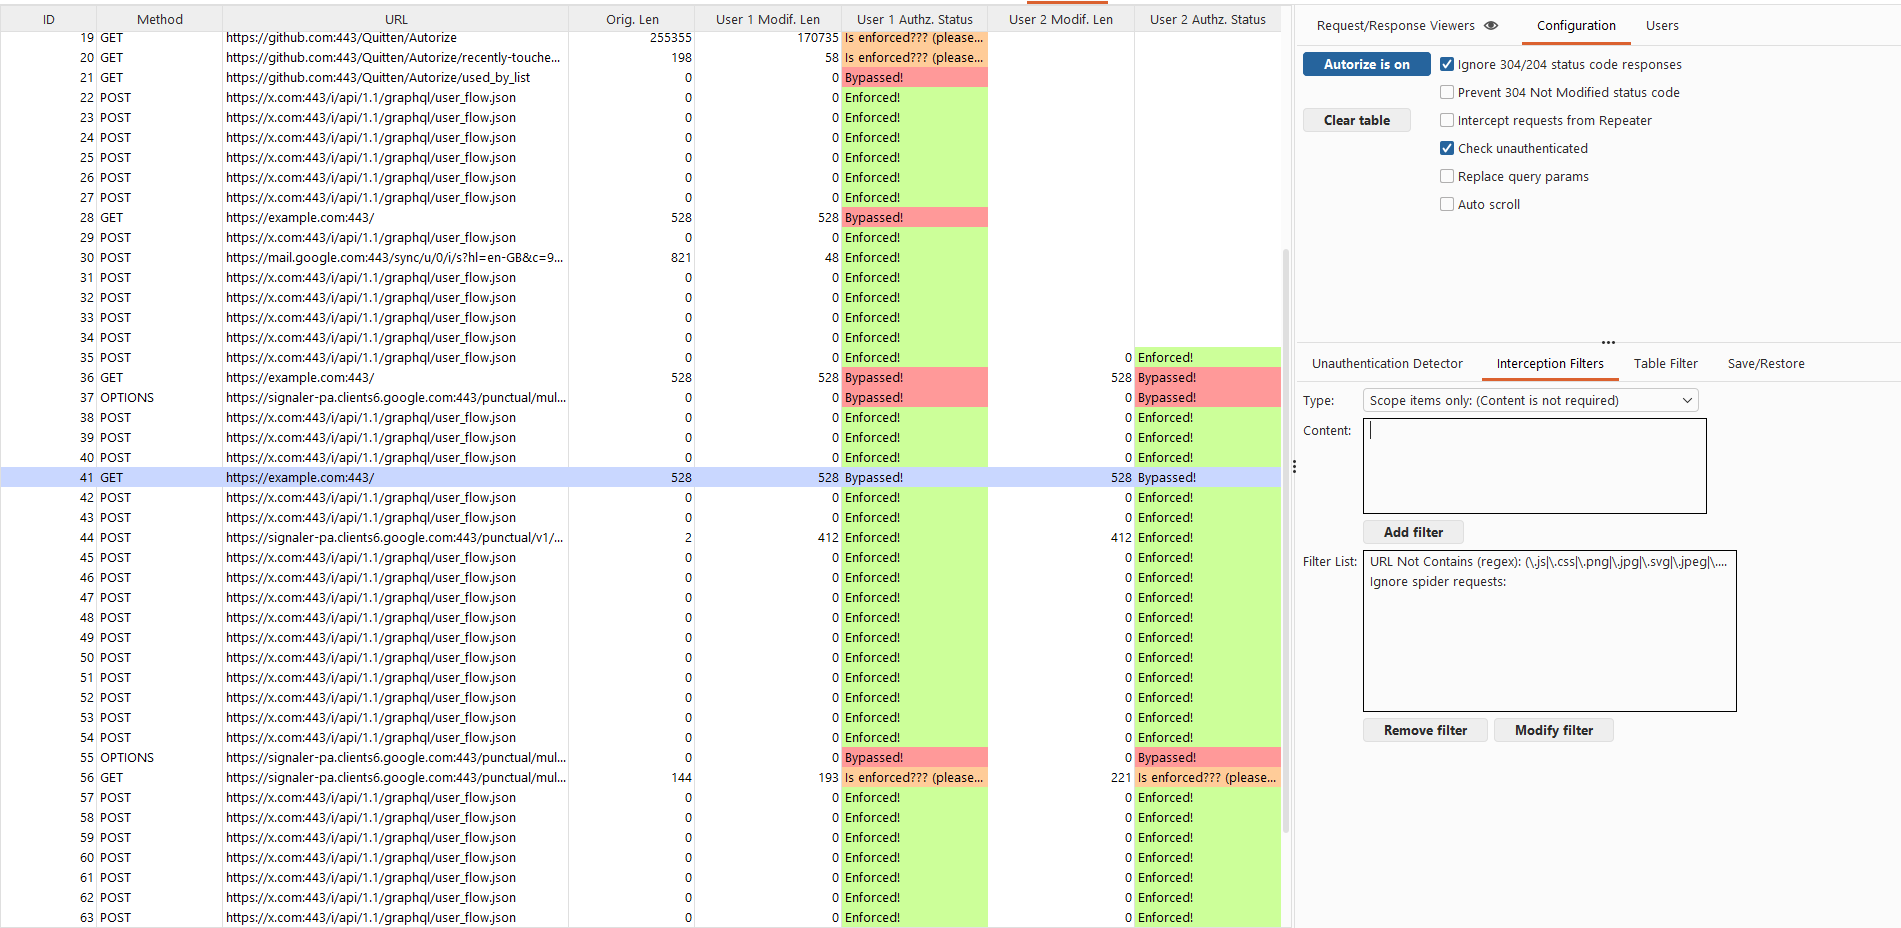
Extension de détection automatique du respect des autorisations pour Burp Suite écrite en Jython par Barak Tawily afin de faciliter le travail des…

Outil de leurre actif qui migre de manière transparente les attaquants des cibles réelles vers des honeypots pendant l'exploitation et la…

Console d'attaque par injection de prompts open-source. Testez la sécurité de l'IA en envoyant des attaques catégorisées sur n'importe quel endpoint.

Teste votre WAF avec plus de 160 charges utiles

Détecteur de phishing d'URL hybride basé sur l'apprentissage automatique et heuristique avec analyse en temps réel, scores de confiance explicables…

CRLFISCANNER est un outil CLI léger et puissant conçu pour les chasseurs de bug bounty et les testeurs d'intrusion afin de détecter automatiquement…

Moteur léger de détection d'intrusion réseau capturant le trafic en direct avec libpcap. Détecte les inondations SYN/ICMP, les scans de ports et les…

Serveur MCP de test d'intrusion piloté par IA

Agents adaptatifs pour les tests de pénétration web dynamiques

Analyse détaillée de la violation de données MOVEit Transfer de 2023 (CVE-2023-34362) pour le cours CS50 Cybersecurity. Ce projet explore l'impact…

BurpFlow est l'un des meilleurs outils d'automatisation Burp Suite pour les chasseurs de bug bounty et les testeurs d'intrusion, largement utilisé…

Proxy de sécurité pour agents IA. Analyse chaque message à la recherche d'injections de prompts, de données personnelles (PII) et de secrets. Défense…