jsp-webshell-scanner

🔍 Un simple script Bash pour détecter les webshells JSP malveillants, y compris ceux utilisés dans les exploits de SAP NetWeaver CVE-2025-31324.

🔍 Un simple script Bash pour détecter les webshells JSP malveillants, y compris ceux utilisés dans les exploits de SAP NetWeaver CVE-2025-31324.

Détecteur de fuites de confidentialité dans le navigateur — huit modules de détection, évaluation des risques et historique par compte, le tout dans…

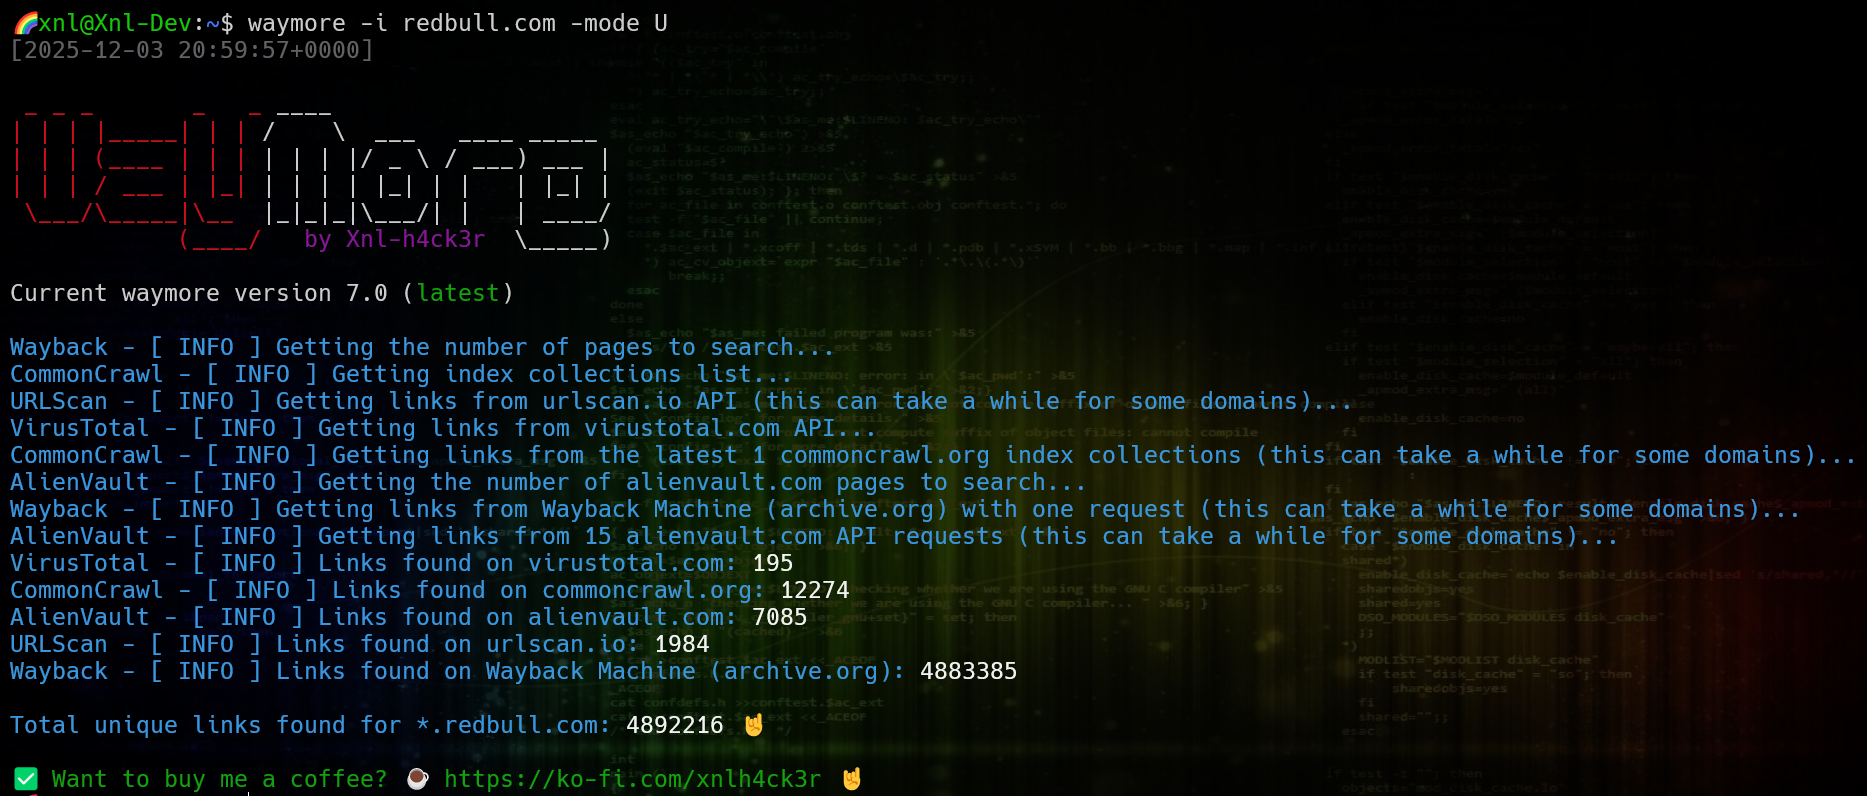
Trouvez bien plus à partir de la Wayback Machine, Common Crawl, Alien Vault OTX, URLScan, VirusTotal, GhostArchive et Intelligence X !

Scanner de sécurité passif pour CVE-2025-55182 qui identifie les indicateurs publics associés à Next.js et React Server Components. Effectue des…

Proxy MITM HTTP/HTTPS basé sur Go avec interception HTTP/2 et HTTP/1.1, génération de certificats CA locale/par hôte, tunneling CONNECT/WebSocket,…

Plugin Cursor pour Hono v4 (framework web edge TypeScript). 59 régressions LLM avec paires BAD/CORRECT. Épinglé à hono ^4.12.19 (>= 4.9.7 pour…

Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…

Divulguée le 3 juin 2026, la "Bombe HTTP/2" est un DoS distant non authentifié qui combine une bombe de compression HPACK avec une attente de type…

CVE-2008-1930 est une vulnérabilité critique d'authentification inappropriée affectant le mécanisme d'intégrité des cookies dans WordPress version…

Plan v3 US-6 : fixture de fork de type coredns pour Scanner E2E (CVE-2023-39325)

Script Bash pour détecter CVE-2025-55182 (React2Shell) et l'exposition des identifiants dans des projets Next.js. Zéro dépendance.

Le serveur de connexion VMware Horizon est souvent utilisé comme passerelle accessible sur Internet vers l'environnement de bureau virtuel (VDI)…

Laboratoire contrôlé d'injection de trames HTTP/2 NGINX pour la validation du correctif CVE-2026-42926 et la recherche défensive

Laboratoire de simulation et de défense contre les attaques HTTP/2 - attaques Slowloris, Rapid Reset (CVE-2023-44487), HPACK Bomb avec 5 couches de…

Templates Nuclei de l'édition communautaire, un outil simple qui vous permet d'organiser en un seul endroit tous les templates Nuclei proposés par la…

Exécute et sauvegarde automatiquement des scans ffuf pour plusieurs IPs

Bleach est une bibliothèque d'assainissement HTML basée sur une liste blanche qui échappe ou supprime le balisage et les attributs.

Automatisation d'API REST pour Burp Suite Community Edition. Extension Java prête à l'emploi exposant des endpoints send/repeat/history sur une API…