

rekono
 pablosnt/rekono
Plateforme de sécurité offensive qui automatise la découverte de la surface d'attaque et la gestion des vulnérabilités.
osintpenetration-testing-frameworksreconnaissance+4
529
pablosnt/rekonoPlateforme de sécurité offensive qui automatise la découverte de la surface d'attaque et la gestion des vulnérabilités.
 aarocy/recon-scan
Recon-Scan : reconnaissance passive open source avec analyse de sécurité basée sur l'IA. Zéro intervention, axé développeur et respectueux de la vie…
 ilianazz/young-domain-guard
Extension de navigateur qui avertit les utilisateurs des domaines récemment enregistrés pour prévenir les attaques de phishing. Interroge RDAP pour…
 ffuf/ffuf
Fuzzer web rapide écrit en Go.
 fgeek/pyfiscan
Scanneur gratuit de vulnérabilités et de versions d'applications web
 itskill-jp/wordpress-upgrade-check
Vérification en lecture seule de chaque version du cœur de WordPress sur un serveur. Signale CVE-2026-87902 (corrigée dans 7.1.2 et les…
 alzeaty1/security-writeups
CTF writeups et scripts pédagogiques pour la sécurité web, les techniques de bug bounty et la forensique réseau, avec des versions à valeurs vides…
 ahmia/ahmia-site
Pile de moteur de recherche et de crawler basée sur Django qui indexe les services cachés .onion sur le réseau Tor, fournissant des métadonnées…
 kamalx06/xxeripper
Scanner XXE en boîte noire détectant les injections in-band, basées sur les erreurs et blind out-of-band via un établissement de base statistique,…
 nu11secur1ty/xssight
Ressource éducative sur les techniques d'attaque Cross-site Scripting (XSS), couvrant les vecteurs non persistants, persistants et basés sur le DOM…
 webpwnized/mutillidae
OWASP Mutillidae II est une application web gratuite, open-source, volontairement vulnérable, offrant une cible pour la formation en sécurité web. Il…
 r0075h3ll/oralyzer
Scanner de vulnérabilités de redirection ouverte basé sur Python qui fuzz les URLs pour détecter les redirections basées sur les en-têtes, JavaScript…
 owasp/top10
Dépôt officiel des documents OWASP Top 10
 owasp/owasp-vwad
⚠️ Ce dépôt n'est plus utilisé. Veuillez vous référer à https://github.com/OWASP/www-project-vulnerable-web-applications-directory
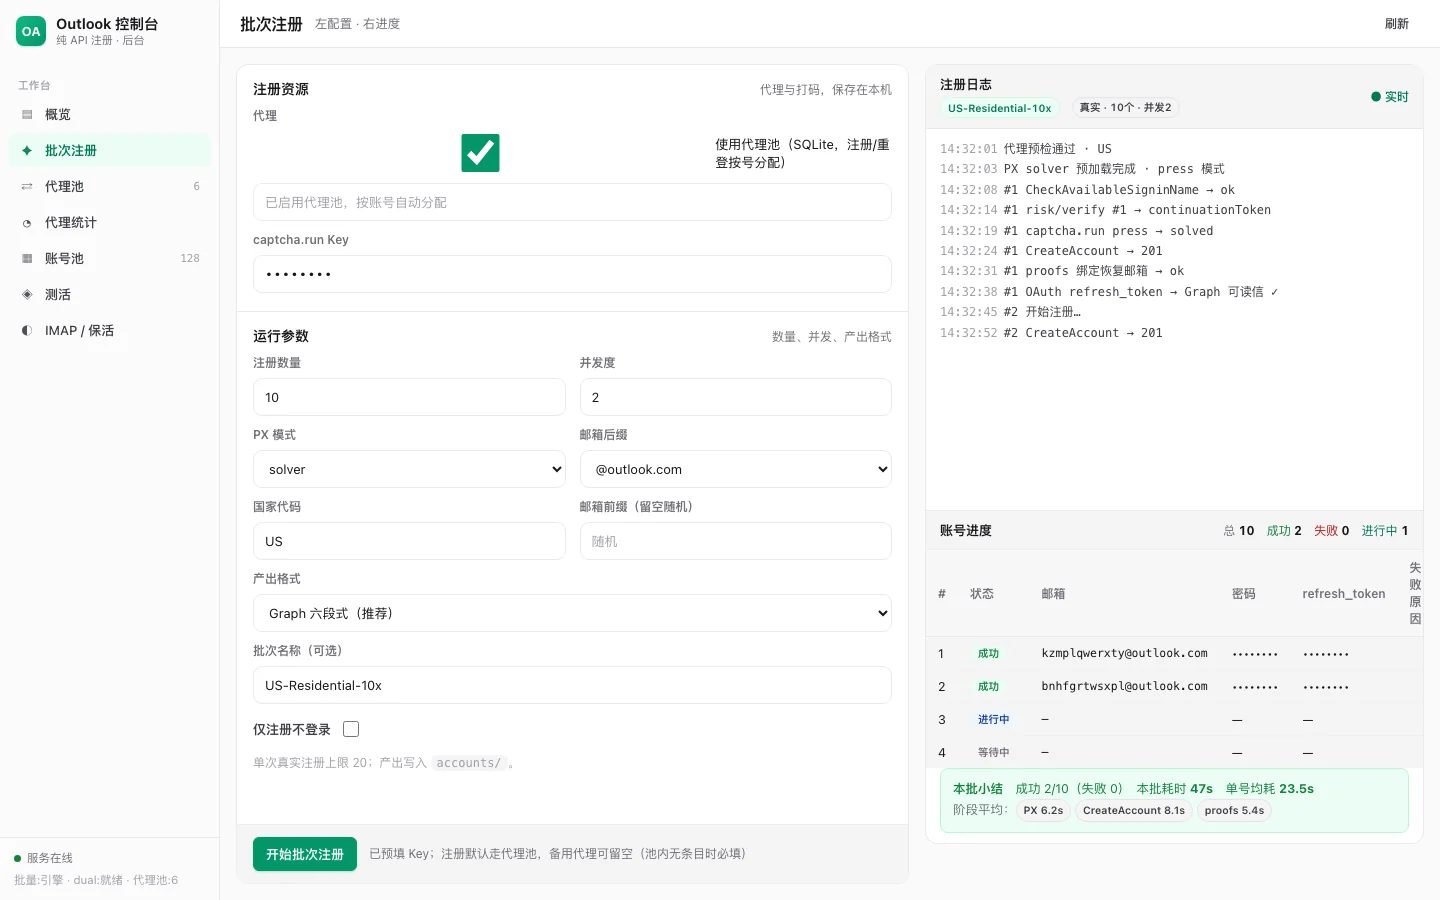 lxf746/outlook-auto-register
Outil automatisé d'enregistrement de comptes Outlook utilisant le protocole HTTP pur avec résolution de captcha PerimeterX, gestion de pool de proxys…
 rajanagori/nightingale
Nightingale Docker for Pentesters est un environnement Dockerisé complet conçu pour les tests d'intrusion et l'évaluation des vulnérabilités. Il est…
 sarthak4126/web-app-pentesting
Laboratoire de test d'intrusion d'application web — application Flask vulnérable, scanner automatisé et rapport de pentest professionnel. Couvre…
 elbraino/awesome-blackhat-arsenal
Collection sélectionnée d'outils de cybersécurité présentés lors des événements Black Hat Arsenal.