

dump
 s0md3v/dump
Des trucs qui ne méritent pas leur propre dépôt.
osintreconnaissancevulnerability-scanners+6
s0md3v/dumpDes trucs qui ne méritent pas leur propre dépôt.
 mindedsecurity/behave
Behave ! Une extension de navigateur de surveillance pour les pages se comportant comme des "bad boi"
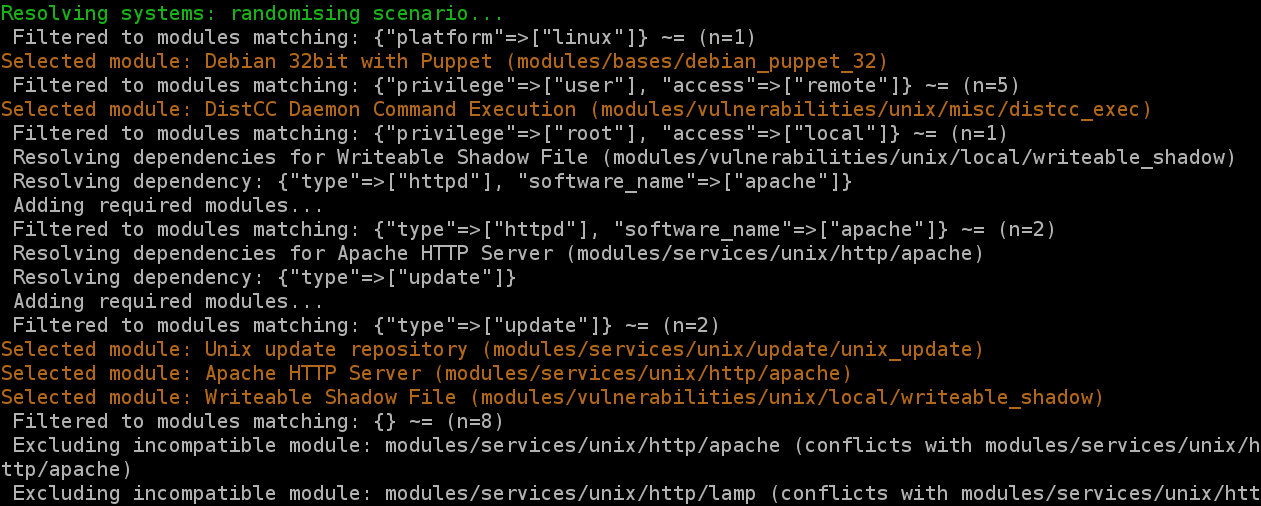 secgen/secgen
Générer des machines virtuelles vulnérables à la volée (le développement actuel de l'équipe se déroule dans le fork cliffe/SecGen)
 gremwell/o365enum
Énumérer les noms d'utilisateur valides d'Office 365 en utilisant ActiveSync, Autodiscover v1 ou la page de connexion office.com.
 danmcinerney/elite-proxy-finder
Trouve des proxys d'anonymat élite publics et les teste simultanément.
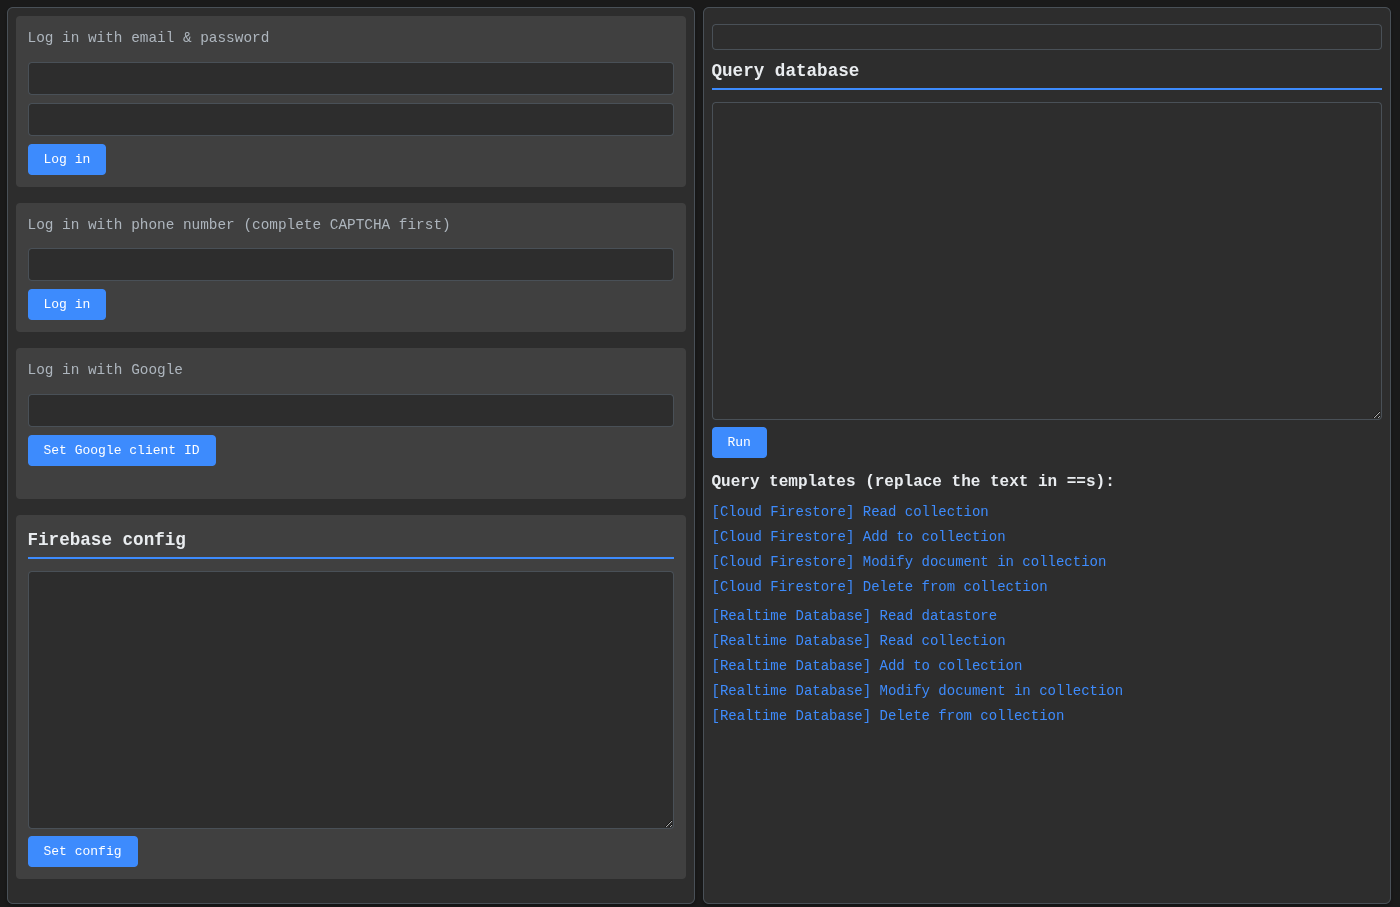 iosiro/baserunner
Un outil pour explorer les datastores Firebase.
 decrypto-org/rupture
Un framework pour BREACH et autres attaques crypto basées sur la compression
 koutto/web-brutator
Bruteforcer rapide et modulaire pour interfaces web
 bishopfox/json-interop-vuln-labs
Laboratoires d'accompagnement pour « Une exploration des vulnérabilités d'interopérabilité JSON »
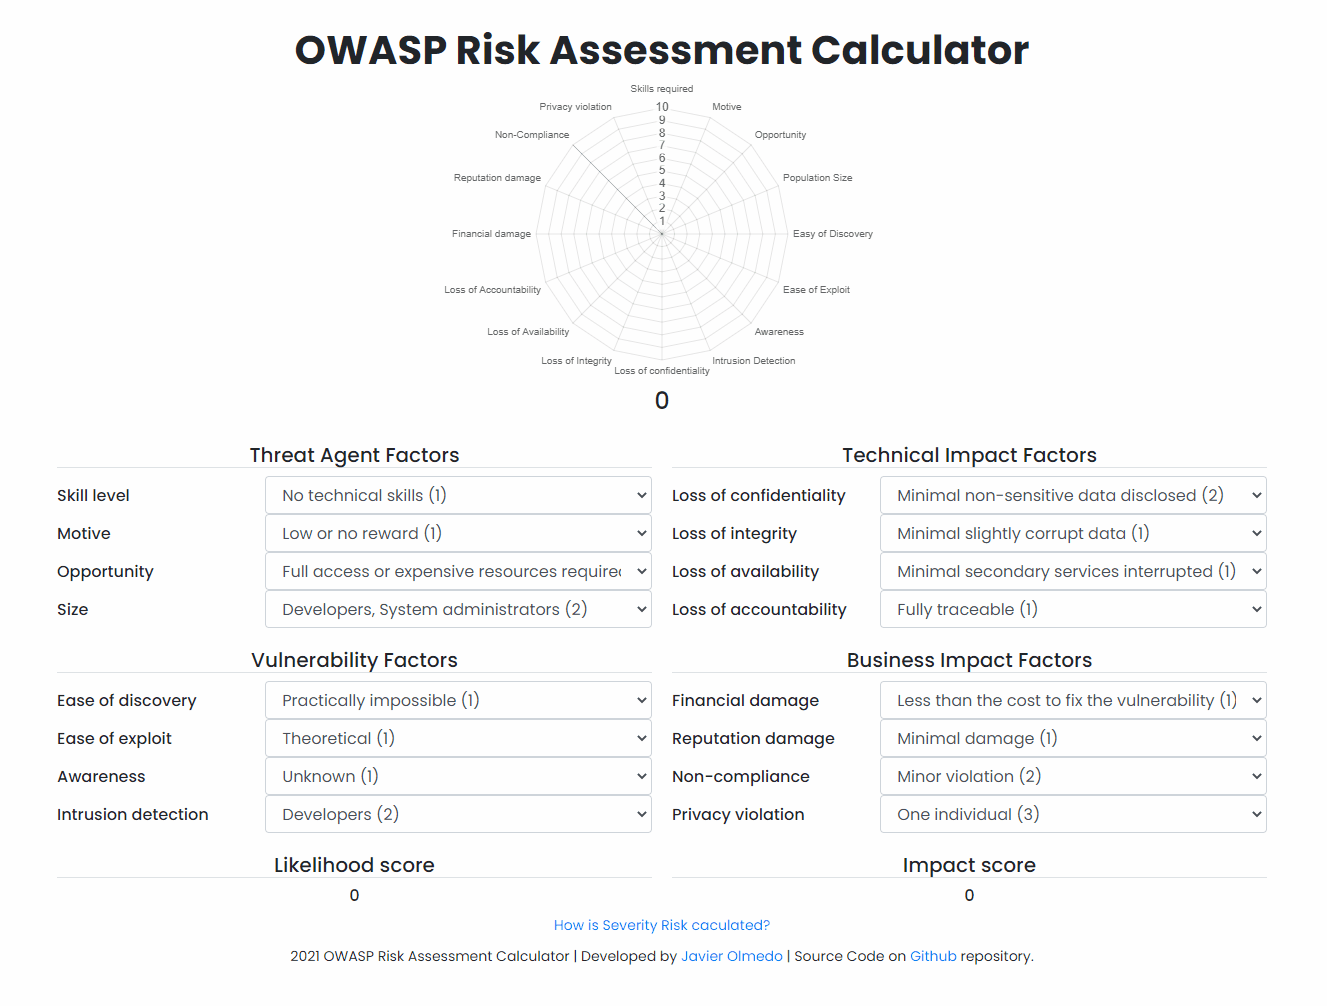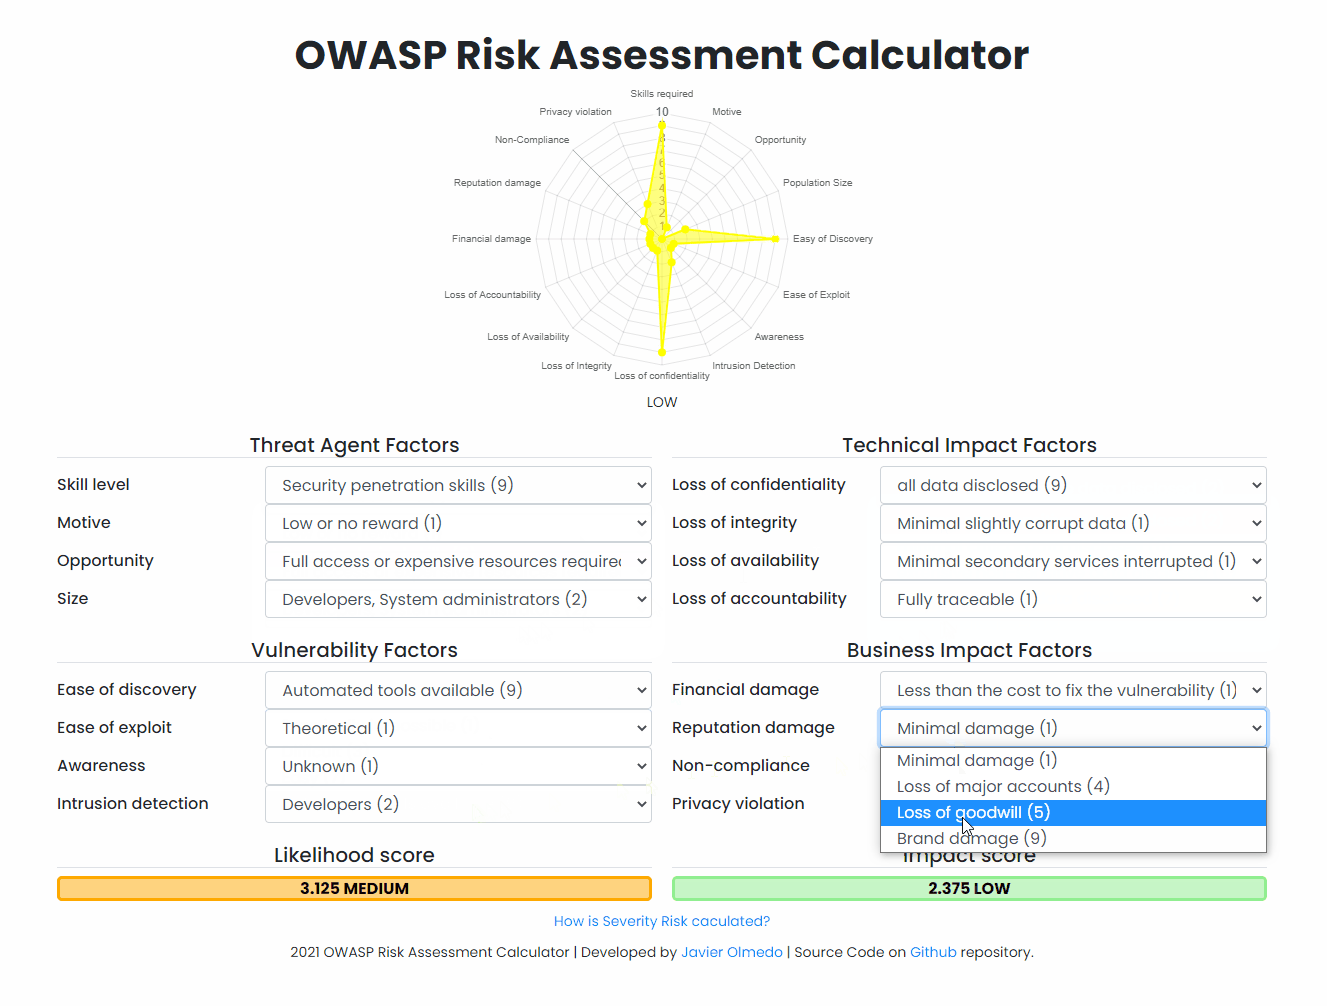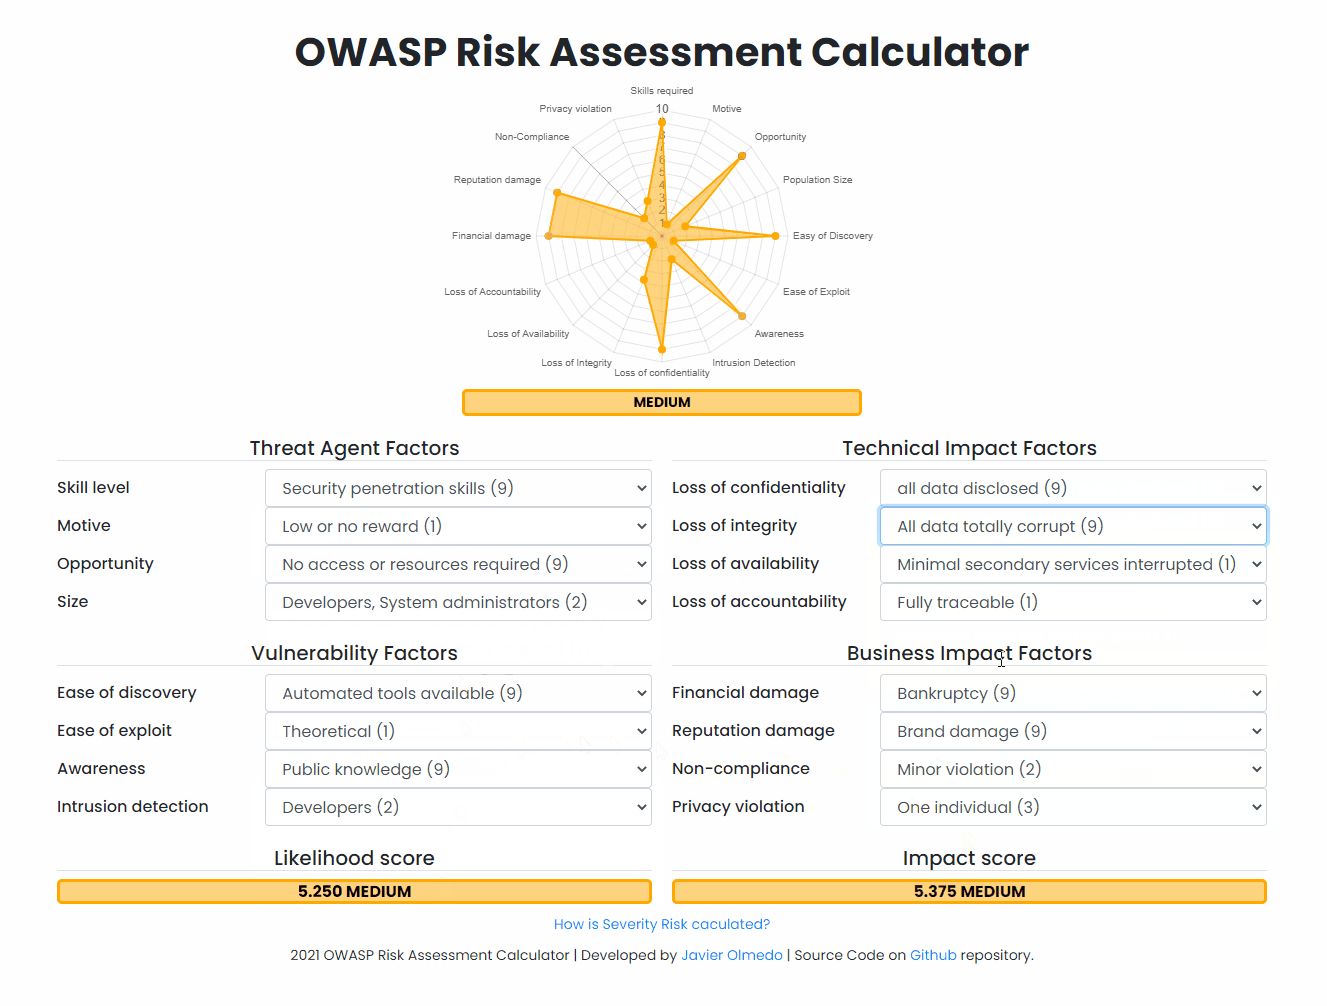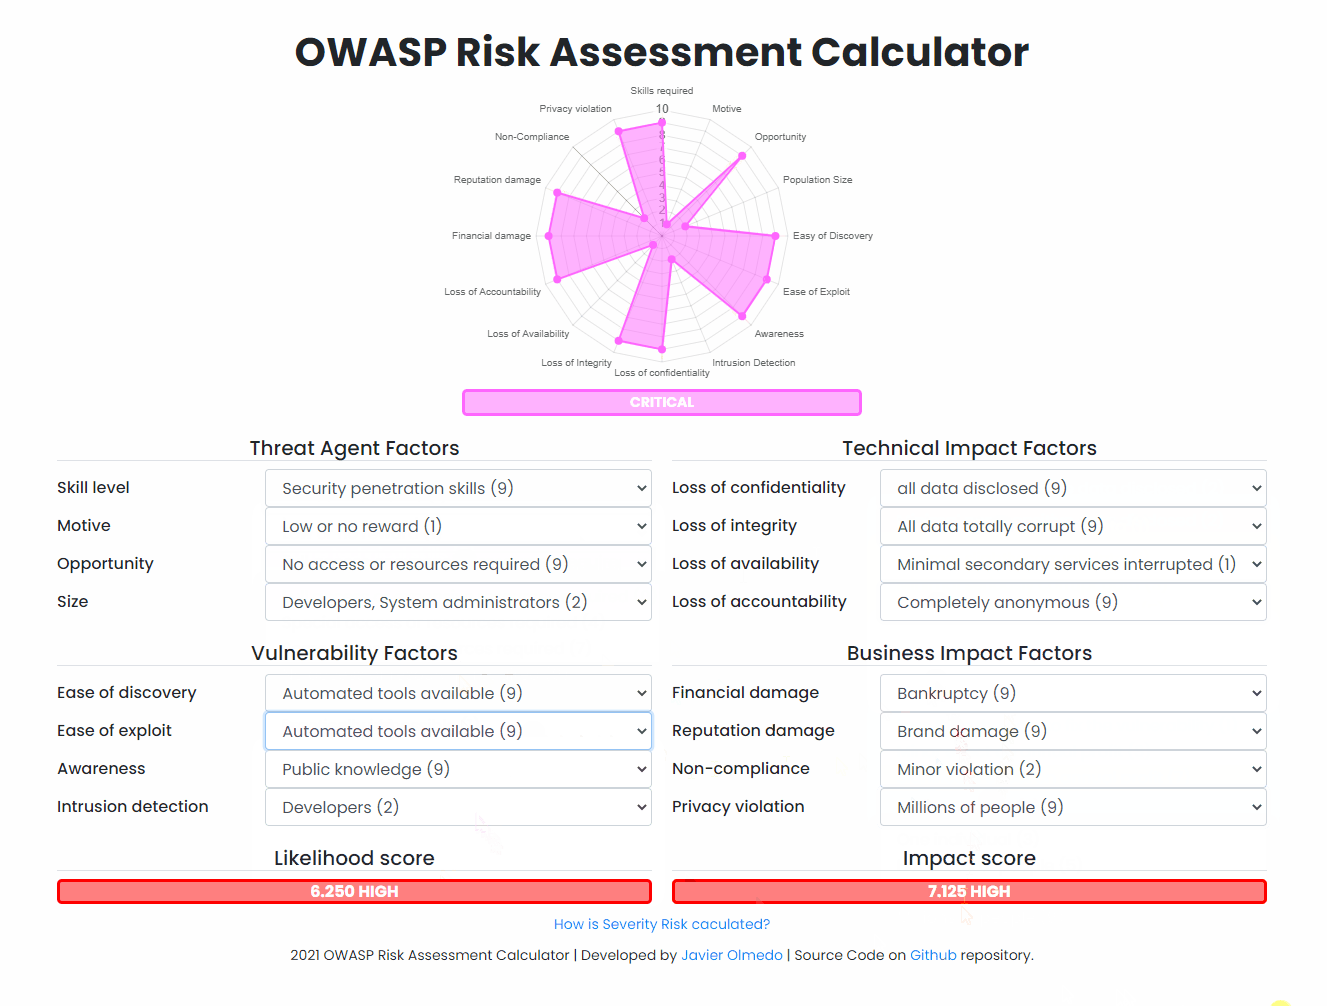 javierolmedo/owasp-calculator
🧮 Un calculateur en ligne pour évaluer le risque des vulnérabilités web basé sur l'évaluation des risques OWASP
 orwagodfather/xss-payloads
Collection organisée de payloads XSS pour les tests de sécurité web, les tests d'intrusion et la validation manuelle des vulnérabilités de type…

 gobysec/weblogic
Exploration des vulnérabilités WebLogic, du débutant à l'expert.
 google/safetext
Bibliothèque Go pour la génération sécurisée de YAML et de shell, utilisant des modèles sensibles à la syntaxe pour détecter et bloquer les attaques…
 assetnote/hopgoblin
Boîte à outils de hacking pour Adobe Experience Manager (AEM)
 samhaxr/sxdork
Un outil puissant qui utilise la technique du google dorking pour rechercher des informations spécifiques sur Internet.
 dev-sec/nginx-baseline
DevSec Nginx Baseline - Profil InSpec