OWASPBugBounty
 owasp/owaspbugbounty
Ceci est un conteneur d'applications web qui fonctionnent avec OWASP Bug Bounty for Projects.
vulnerability-analysisweb-securityctf+3
34
owasp/owaspbugbountyCeci est un conteneur d'applications web qui fonctionnent avec OWASP Bug Bounty for Projects.
 ryandamour/crlfmap
CRLFMap est un outil pour trouver des vulnérabilités de fractionnement HTTP
 frida/aurora
Application web de preuve de concept construite sur Frida
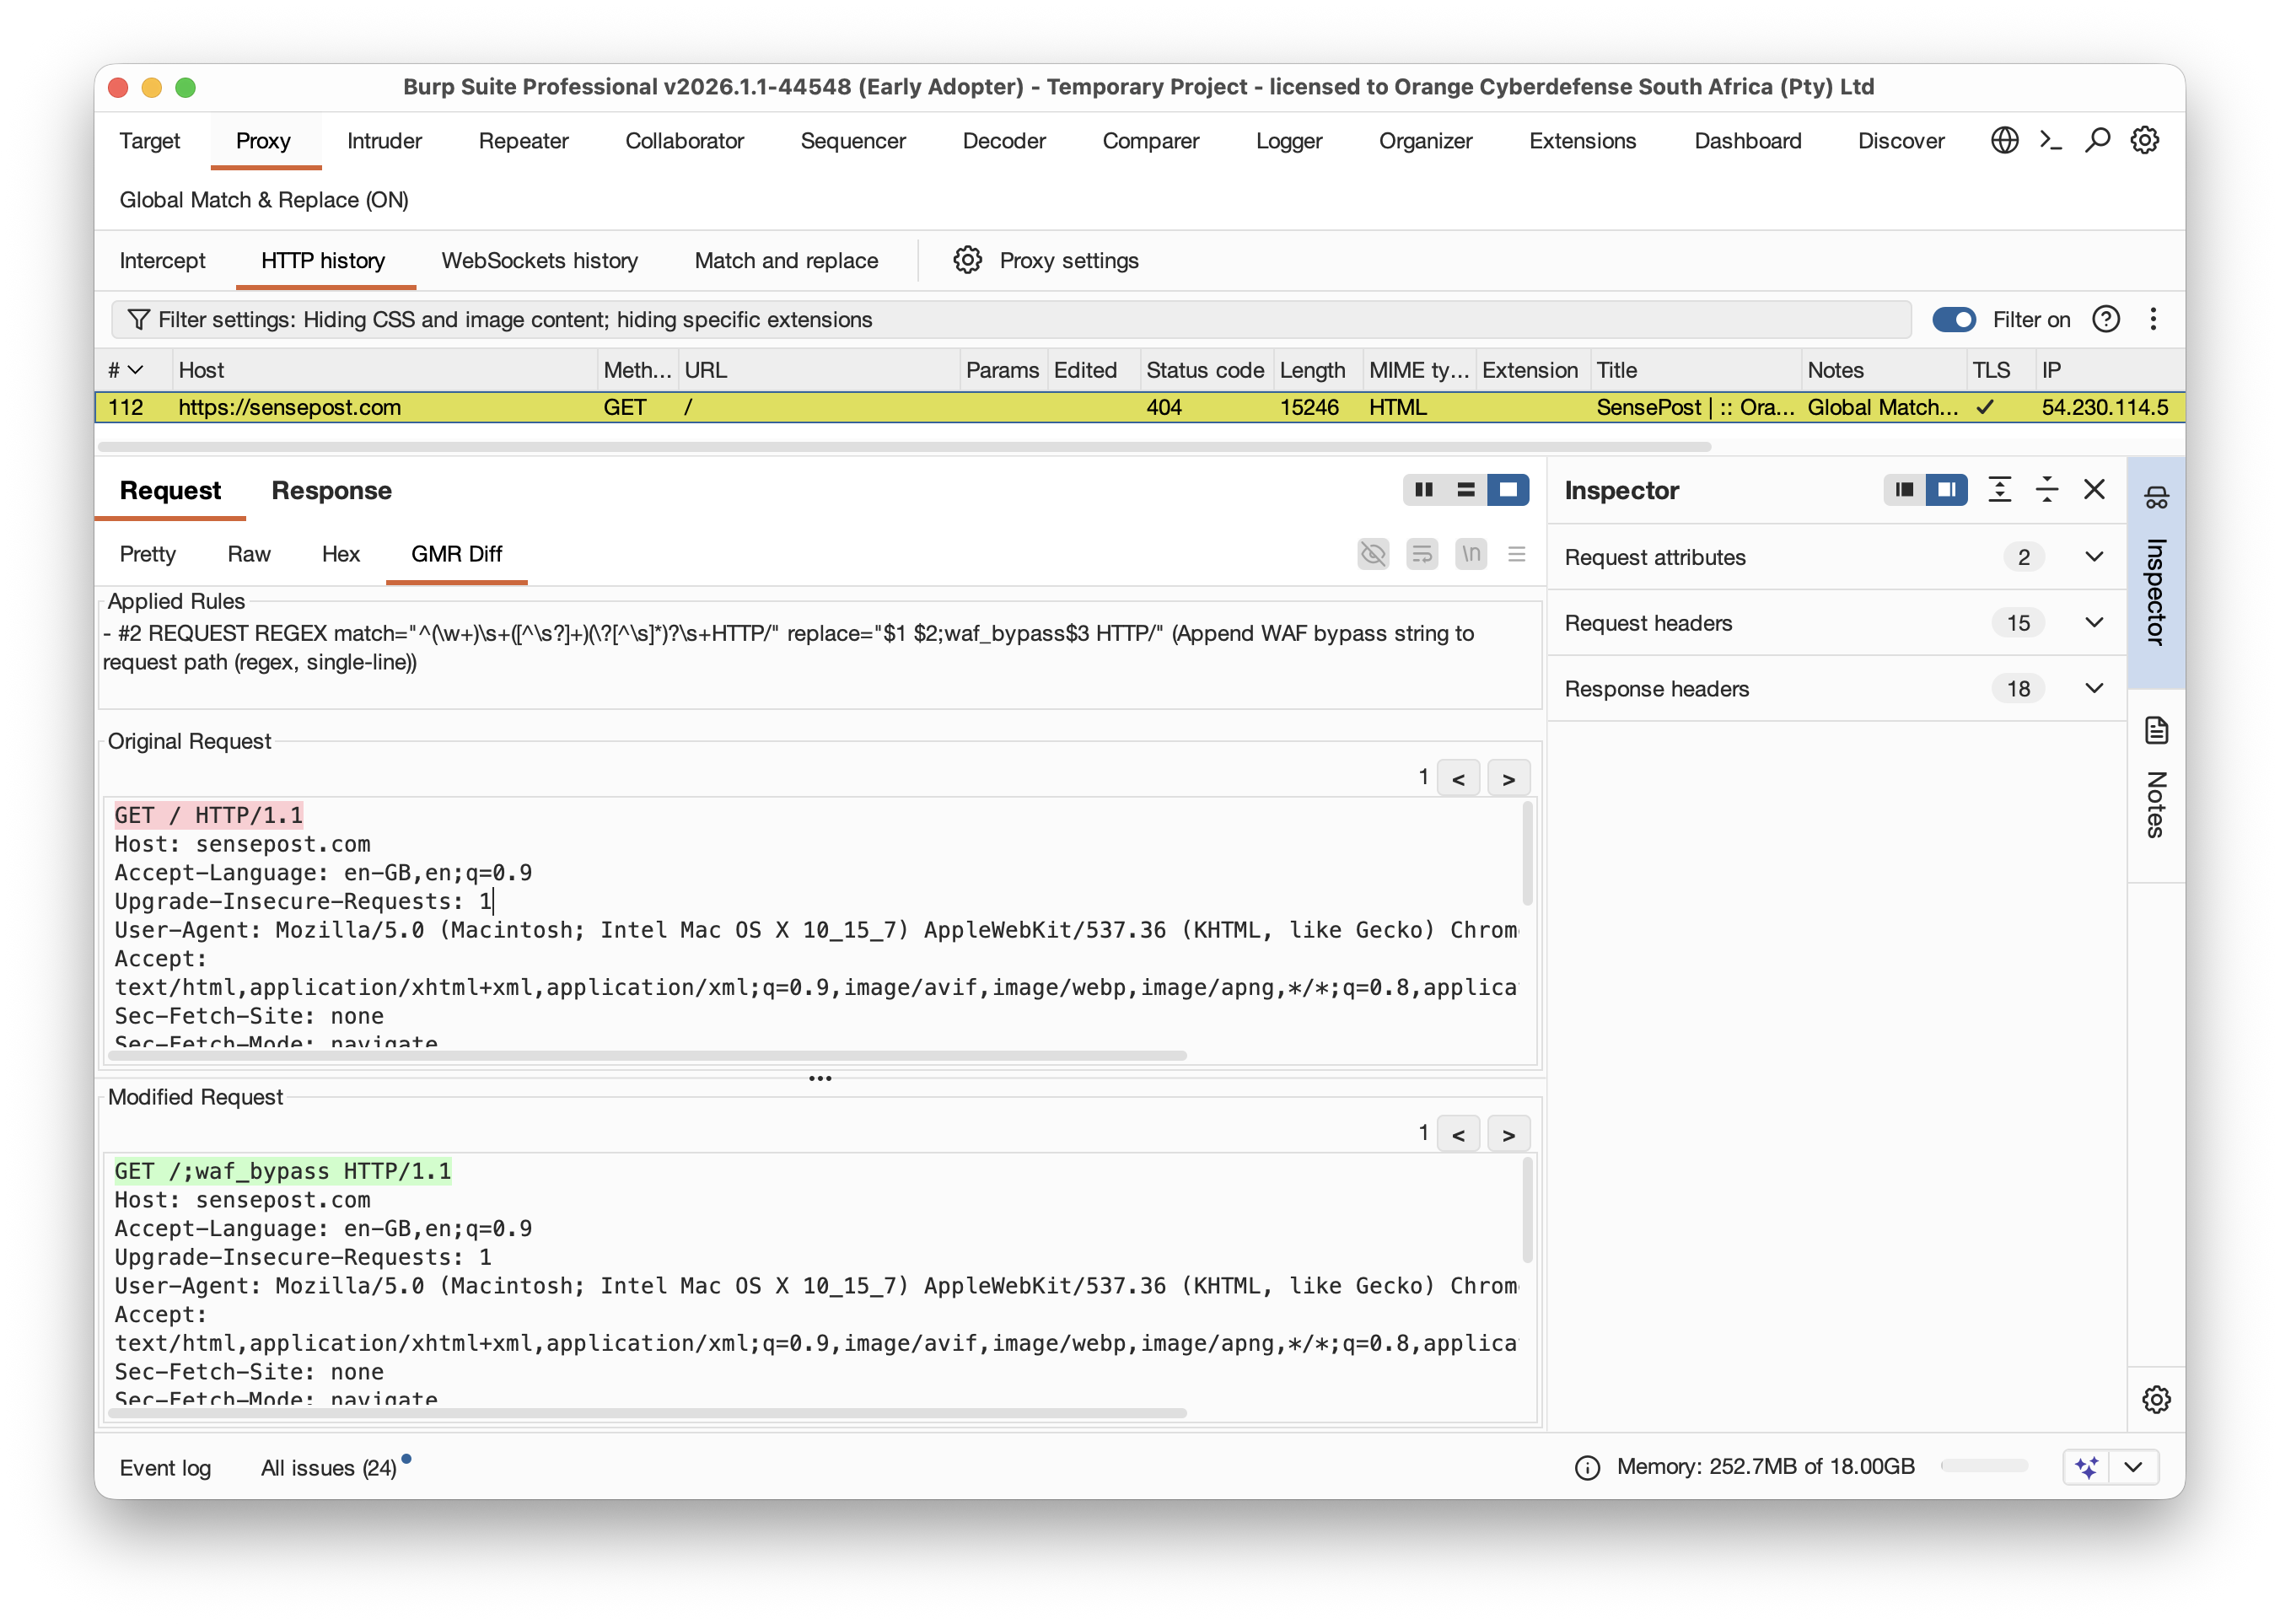 singe/burp_global_match_replace
Règles Match & Replace pour le Burp de Portswigger qui s'appliquent globalement à tous les utilitaires.
 disk0nn3ct/maltegoheartbleed
Transformation Maltego pour détecter la vulnérabilité OpenSSL Heartbleed (CVE-2014-0160)
 nccgroup/http-mcp-bridge
Pont proxy HTTP pour les tests de sécurité de serveurs MCP distants, permettant aux outils HTTP standard d'envoyer des messages JSON-RPC et de gérer…
 jas502n/sscms_decrypt
sscms décryptage de base de données
 blue0x1/xpath
xpath est un scanner d'injection XPath rapide et multi-techniques écrit en Nim. Il se concentre sur la détection pratique, la comparaison de…
 renzi25031469/cve-2026-49975-http-2-bomb
Divulguée le 3 juin 2026, la "Bombe HTTP/2" est un DoS distant non authentifié qui combine une bombe de compression HPACK avec une attente de type…
 trivulzianus/tarantubench
Le dépôt complet de tous les laboratoires disponibles dans le cadre du benchmark.
 torchiachristian/vulnscan
Scanner de vulnérabilités web en Python: injection SQL, XSS , path traversal, en-têtes de sécurité. Crawler, tableau de bord Flask, rapport en PDF.
 psibot/apache-vulnerable
Détecte les vulnérabilités de parcours de chemin du serveur HTTP Apache (CVE-2021-41773, CVE-2021-42013) en vérifiant l'exposition de /etc/passwd…
 woahd/log4j-urlscanner
Simple script Python 3 pour détecter la vulnérabilité de la bibliothèque Java "Log4j" (CVE-2021-44228) pour une liste d'URL avec multithreading
 purpleteam-labs/purpleteam-orchestrator
Composant d'orchestration de purpleteam
 jasonbernier/cve-2026-39987
POC simple pour CVE-2026-39987
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Un outil d'analyse statique de correctifs basé sur Python pour étudier la cause racine et la remédiation de CVE-2021-41773 (traversée de chemin du…
 curtail-inc/hello-regrade-security
Trouvez la vulnérabilité que vos tests n'ont jamais été conçus pour détecter. Une démo ReGrade modélisant CVE-2023-5968 : détectez une fuite de…