
l4j-fp1
 scabench/l4j-fp1
projet web JEE avec vulnérabilité log4shell (CVE-2021-44228) assainie
vulnerability-analysiscode-analysisexploitation+3
scabench/l4j-fp1projet web JEE avec vulnérabilité log4shell (CVE-2021-44228) assainie
 brunoh6/web-threat-mitigation
Laboratoire pratique sur la détection et l'atténuation des menaces d'applications web à l'aide d'OWASP ZAP, Burp Suite et ModSecurity WAF (avec OWASP…
 trinadh465/openssl-1_0_1g_cve-2015-1792
Boîte à outils OpenSSL implémentant les protocoles SSL/TLS et une bibliothèque de cryptographie à usage général avec chiffrements, condensats,…
 aliabdollahiii/react2shell_detector
Scanner de sécurité heuristique pour détecter les vulnérabilités des React Server Components (RSC), y compris le comportement de type React2Shell…
 foxvr-sudo/bugbounty-arsenal-resources
Checklists et modèles pour les programmes de bug bounty. Sous licence MIT.

 r3dteam/casper-shell
Casper@shell:~# est une version améliorée et plus conviviale du shell p0wny, avec de nombreuses nouvelles fonctionnalités.
 confused-binary/waf-fu
Interface utilisateur terminal pour parcourir et rejouer les journaux AWS WAF v2 depuis CloudWatch, S3 et l'API d'échantillonnage, avec filtrage…
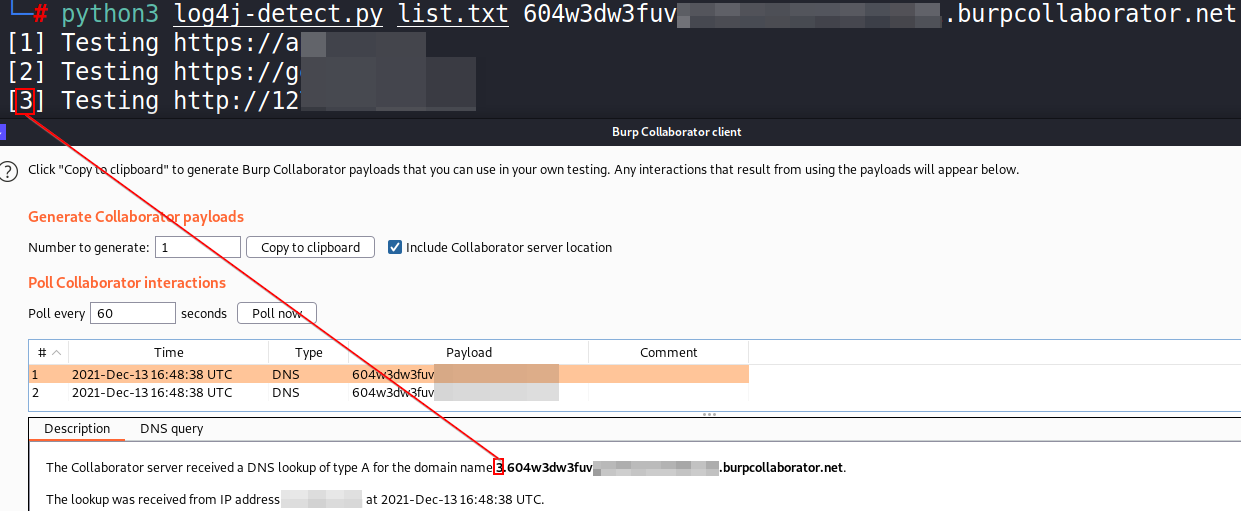 hassaanahmad813/log4j
Scanner Python multithreadé qui détecte Log4Shell (CVE-2021-44228) en envoyant des requêtes HTTP conçues avec des payloads JNDI et en surveillant les…
 s-rah/onionscan
OnionScan est un outil gratuit et open source pour enquêter sur le Dark Web.
 kleiton0x00/advanced-sql-injection-cheatsheet
Un aide-mémoire contenant des requêtes avancées pour l'injection SQL de tous types.
 chrislockard/api_wordlist
Une wordlist de noms d'API pour l'évaluation d'applications web.
 owasp/owasp-vwad
⚠️ Ce dépôt n'est plus utilisé. Veuillez vous référer à https://github.com/OWASP/www-project-vulnerable-web-applications-directory
 googleinurl/scanner-inurlbr
Recherche avancée dans les moteurs de recherche, permet l'analyse fournie pour exploiter GET / POST en capturant les e-mails et URLs, avec une…
 x1mdev/reconpi
ReconPi - Un outil de reconnaissance léger qui effectue des scans approfondis avec les outils les plus récents.
 nim4/dbshield
Pare-feu de base de données écrit en Go
 atiilla/sqlmap-ai
Ce script automatise les tests d'injection SQL à l'aide de SQLMap avec une prise de décision basée sur l'IA.
 veggiedefender/browsertunnel
Exfiltrer subrepticement des données du navigateur via DNS