
Archived
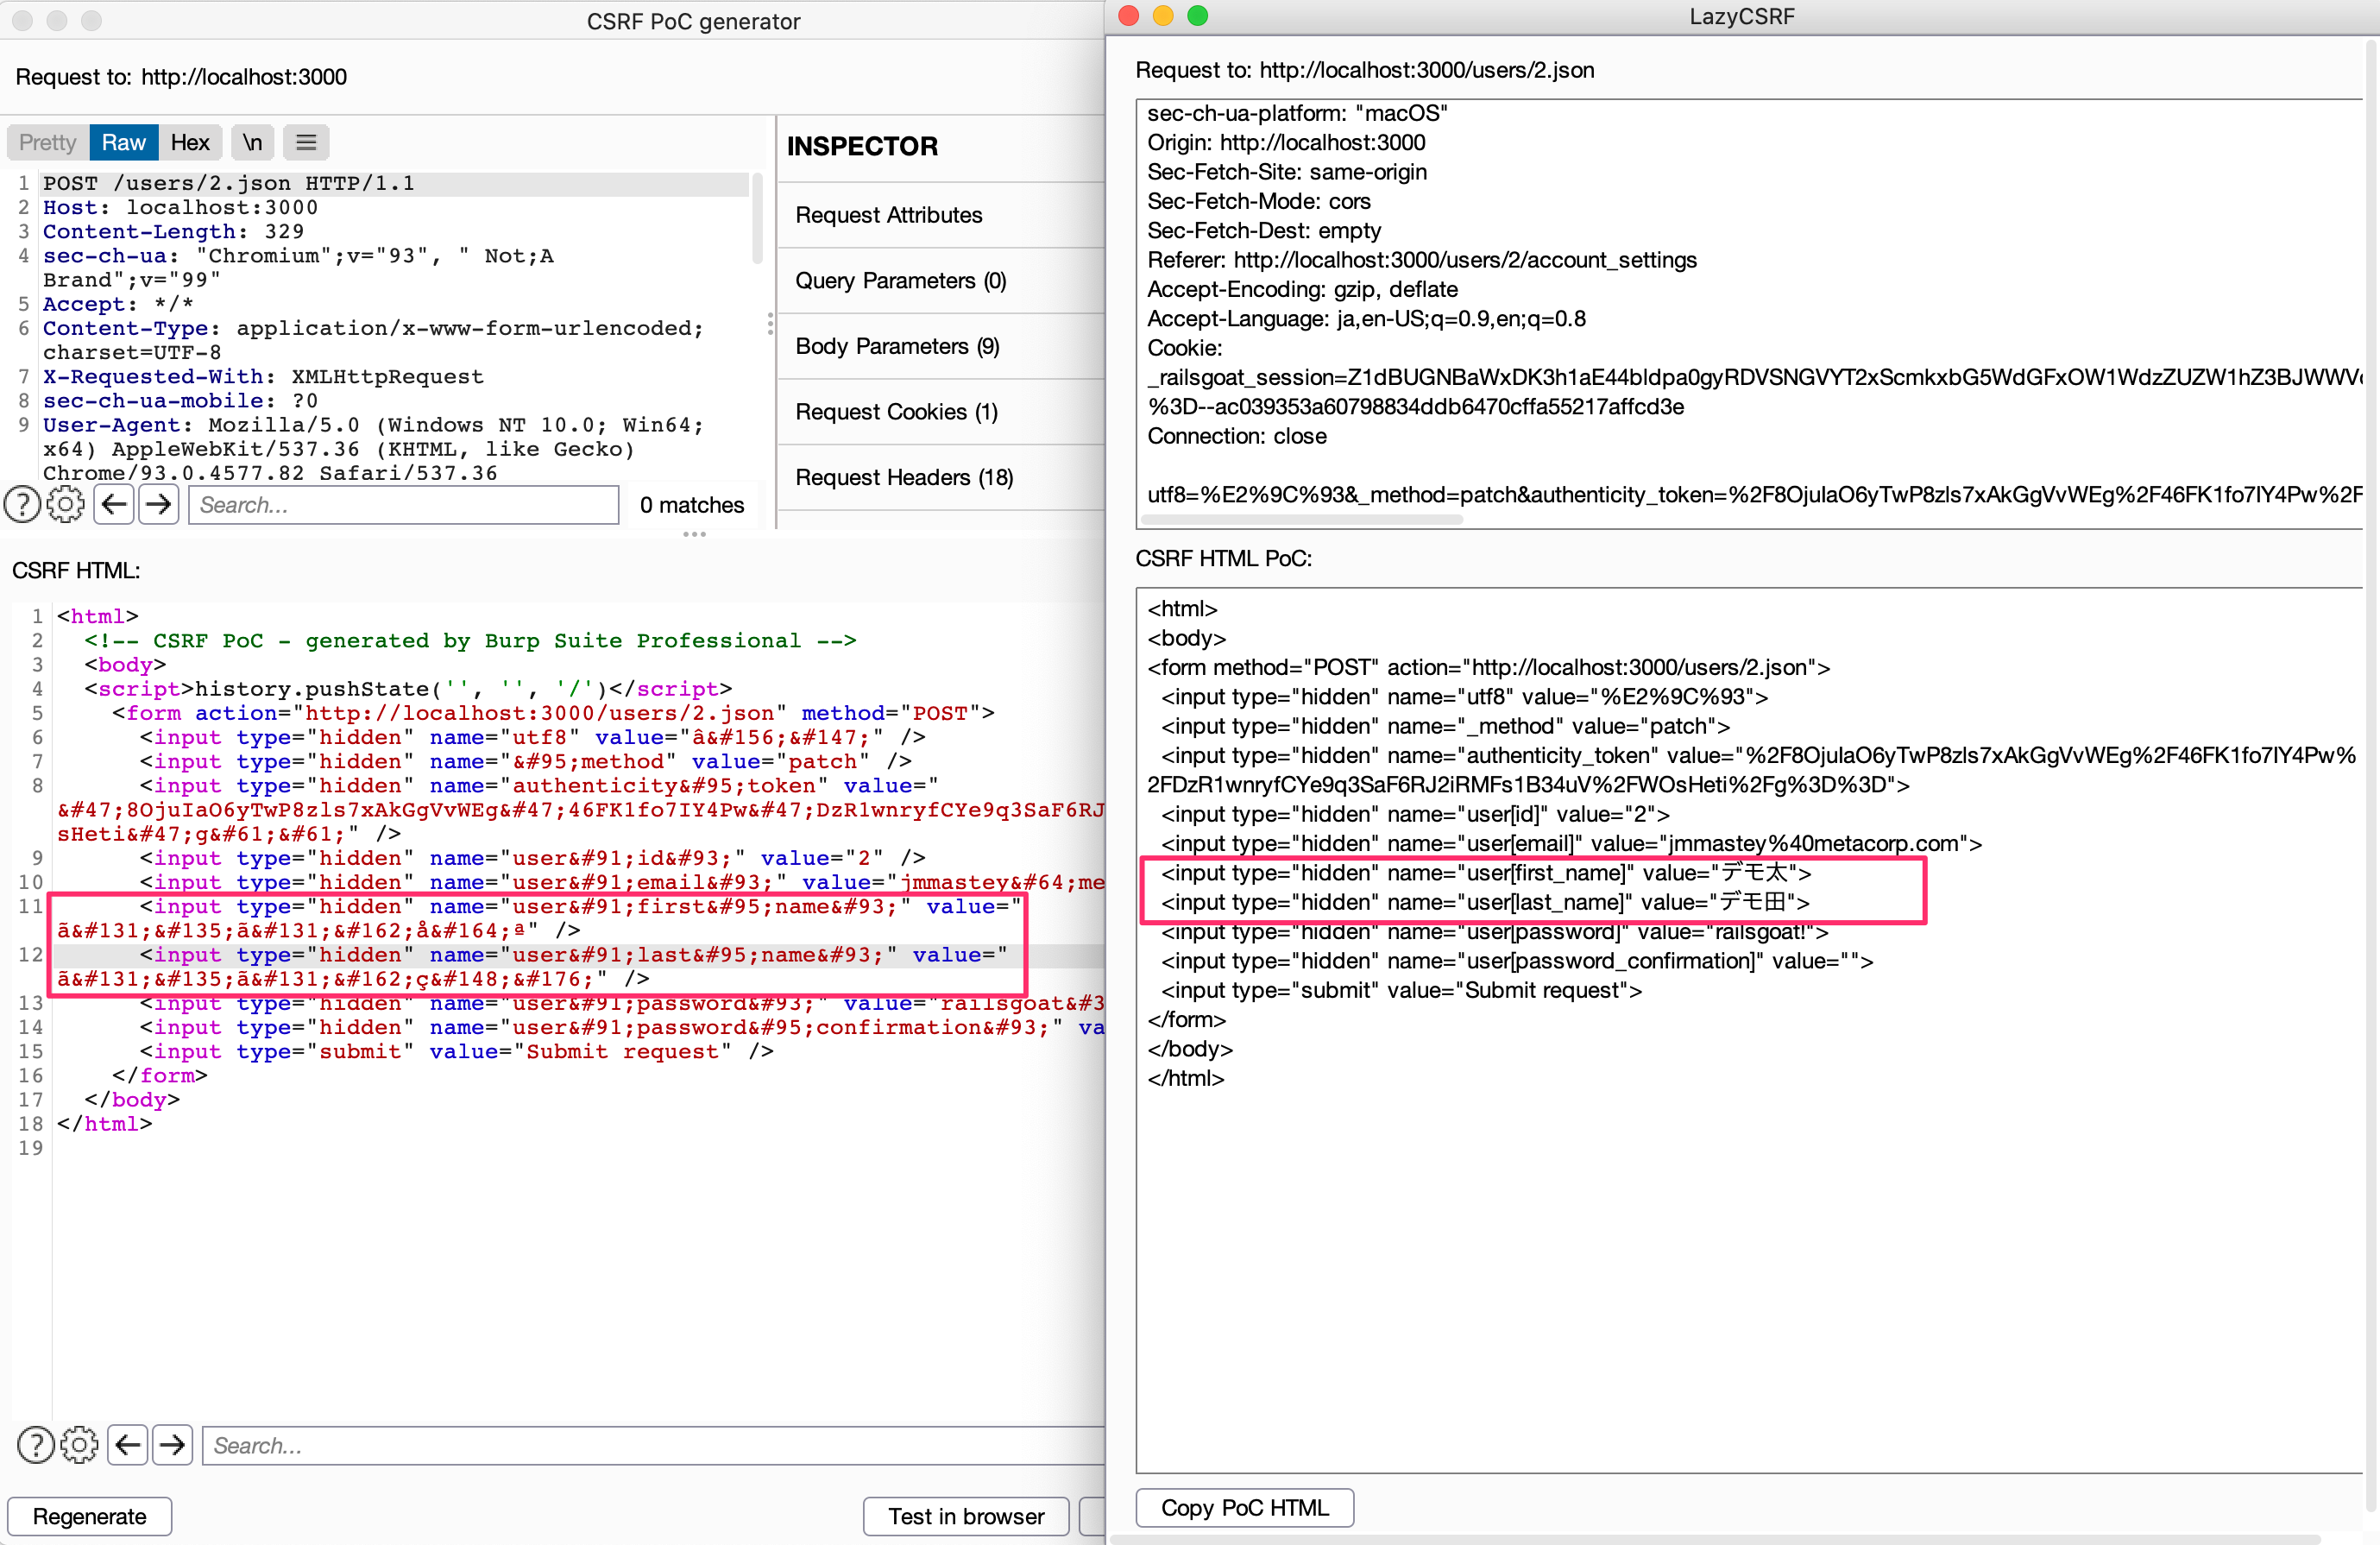
lazyCSRF
 tkmru/lazycsrf
Un générateur de PoC CSRF plus utile sur Burp Suite
payload-generationvulnerability-analysisweb-application-exploitation+2
 phxbandit/scripts-and-tools
Scripts et utilitaires pour vous aider dans vos besoins de hacking.
 dariusztytko/vhosts-sieve
Recherche d'hôtes virtuels parmi des domaines non résolvables.
 alexbakker/log4shell-tools
Outil qui exécute un test pour vérifier si l'une de vos applications est affectée par les récentes vulnérabilités dans log4j : CVE-2021-44228 et…
 tjnull/cygor
Un framework modulaire de découverte d'actifs écrit en python pour automatiser le travail manuel répétitif
 janhalendk/react
Un projet OSINT qui explore comment extraire des données de React.
 spamscanner/url-regex-safe
Correspondance par expression régulière pour les URLs. Version maintenue, sûre et compatible navigateur de url-regex. Résout CVE-2020-7661 pour les…
 oksuzkayra/gaia
Découverte de la surface d'attaque et tri assisté par IA pour les chercheurs en sécurité. Cartographie des points de terminaison et des paramètres…
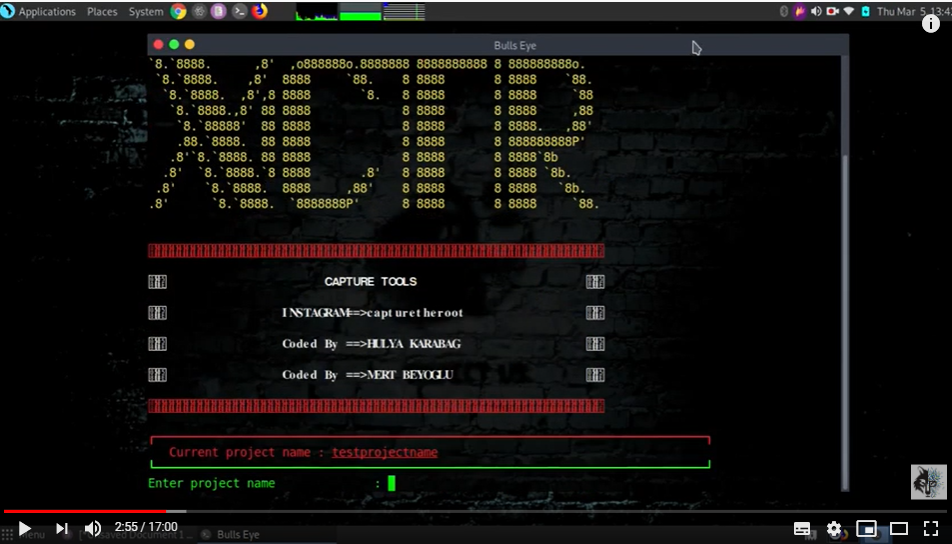 capture0x/xctr-hacking-tools
XCTR Outils de piratage
 infiniroot/nginx-mitigate-log4shell
Atténuer les attaques exploitant la vulnérabilité log4shell (CVE-2021-44228) à l'aide d'un script LUA pour Nginx
 bishopfox/ca-clone
Scripts pour cloner des certificats CA afin de les utiliser dans des attaques contre des clients HTTPS.
 m19o/graphqlgrapper
Extension Burp Suite pour extraire et collecter les endpoints d'API GraphQL à partir de l'historique des requêtes HTTP pour les tests de sécurité et…
 teycir/apihunter
Scanner de sécurité d'API asynchrone en Rust pour CORS, CSP, GraphQL, JWT, OpenAPI et les contrôles de posture d'API active.
 rodhnin/argus-wp-watcher
Scanner de sécurité WordPress avec analyse basée sur l'IA, cadre de conformité éthique et rapports professionnels.
 vertexcover-io/strot
Agent de scraping pour API Web
 fusionauth/fusionauth-samlv2
SAML v2.0 bindings en Java utilisant JAXB
 dominikto/bleed
bleed est un outil permettant de tester les serveurs contre la vulnérabilité « Heartbleed » (CVE-2014-0160).
 qruiqai/leakish
Détecteur de fuites de confidentialité dans le navigateur — huit modules de détection, évaluation des risques et historique par compte, le tout dans…