
debugHunter
 devploit/debughunter
Extension Chrome qui détecte passivement les paramètres de débogage, les en-têtes sensibles et les chemins exposés (.env, .git, actuator) pendant…
reconnaissancevulnerability-analysisinformation-gathering+3
248
devploit/debughunterExtension Chrome qui détecte passivement les paramètres de débogage, les en-têtes sensibles et les chemins exposés (.env, .git, actuator) pendant…
 elttam/semgrep-rules
Règles de sécurité d'analyse statique pour la détection de vulnérabilités et la revue de code axée sur l'audit dans Java, Go, Python, C#, Kotlin,…
 portswigger/oauth-scan
Extension Burp Suite utile pour vérifier la sécurité d'OAUTHv2 et d'OpenID
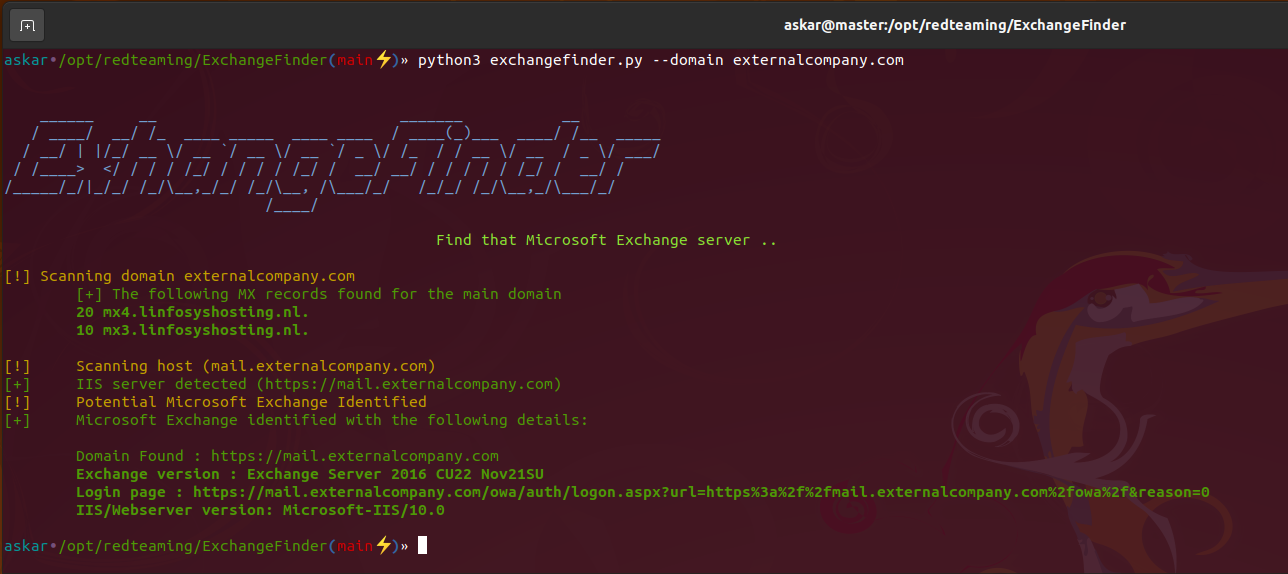 mhaskar/exchangefinder
Trouver une instance Microsoft Exchange pour un domaine donné et identifier la version exacte.
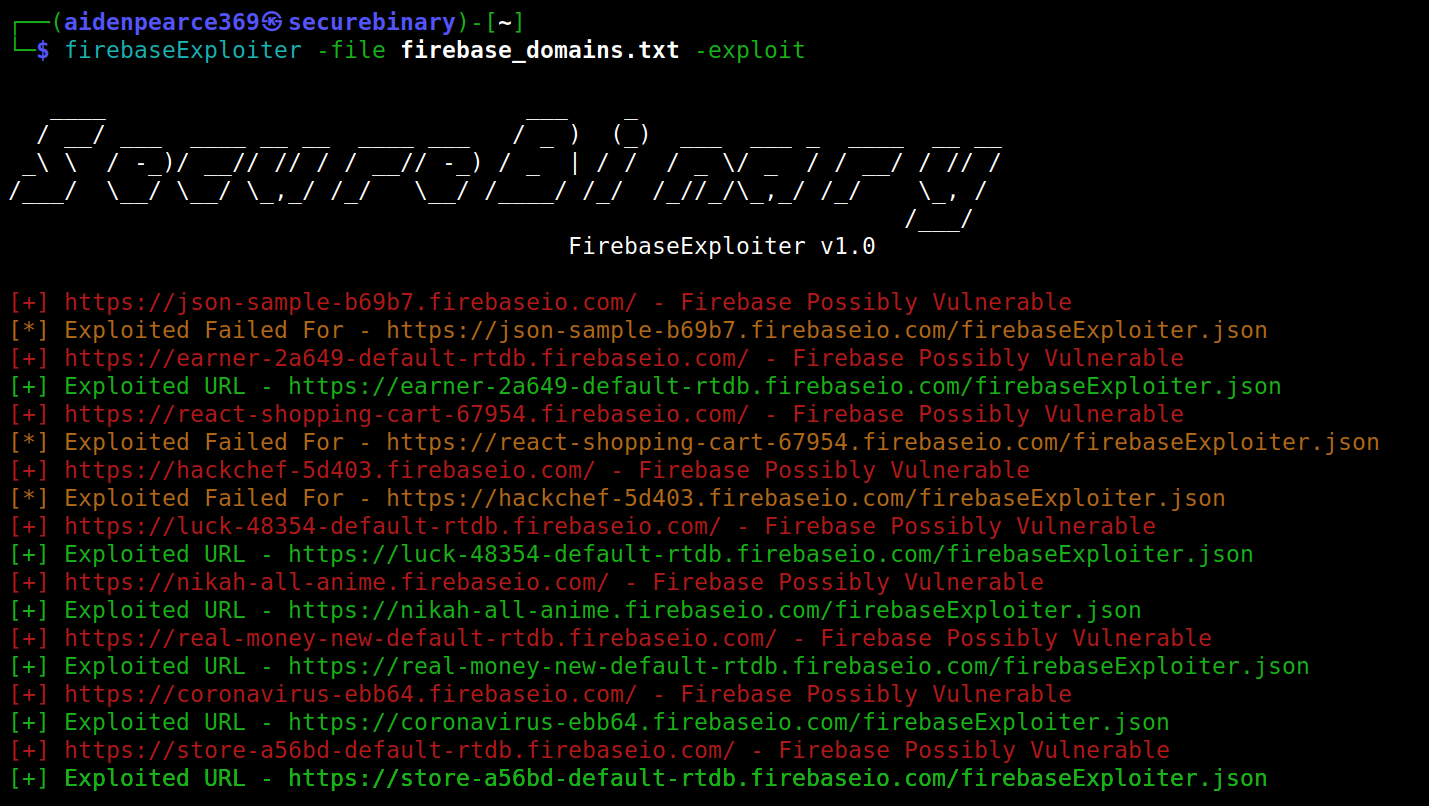 securebinary/firebaseexploiter
Outil en ligne de commande pour scanner et exploiter des bases de Firebase non sécurisées, prenant en charge le scan de vulnérabilités en masse,…
 danmcinerney/device-pharmer
Ouvre plus de 1 000 adresses IP ou résultats de recherche Shodan et tente de se connecter.
 puzzlepeaches/ffufw
Automatise la découverte de contenu web et le bruteforce de répertoires avec une exécution multithread de ffuf, des wordlists adaptées aux…
 1n3/xsstracer
Un petit script python pour vérifier les Cross-Site Tracing (XST).
 pasquini-dario/project_mantis
Project Mantis : contre-attaquer l’IA-hackeuse ; l’injection de prompts comme défense contre les cyberattaques pilotées par les LLM
 hc133/pummel
Test de flooding HTTP/HTTPS via proxy Socks5 (cc)
 cert-lv/exchange_webshell_detection
Détecter les webshells déposés sur les serveurs Microsoft Exchange exploités via le groupe de vulnérabilités "proxylogon" (CVE-2021-26855,…

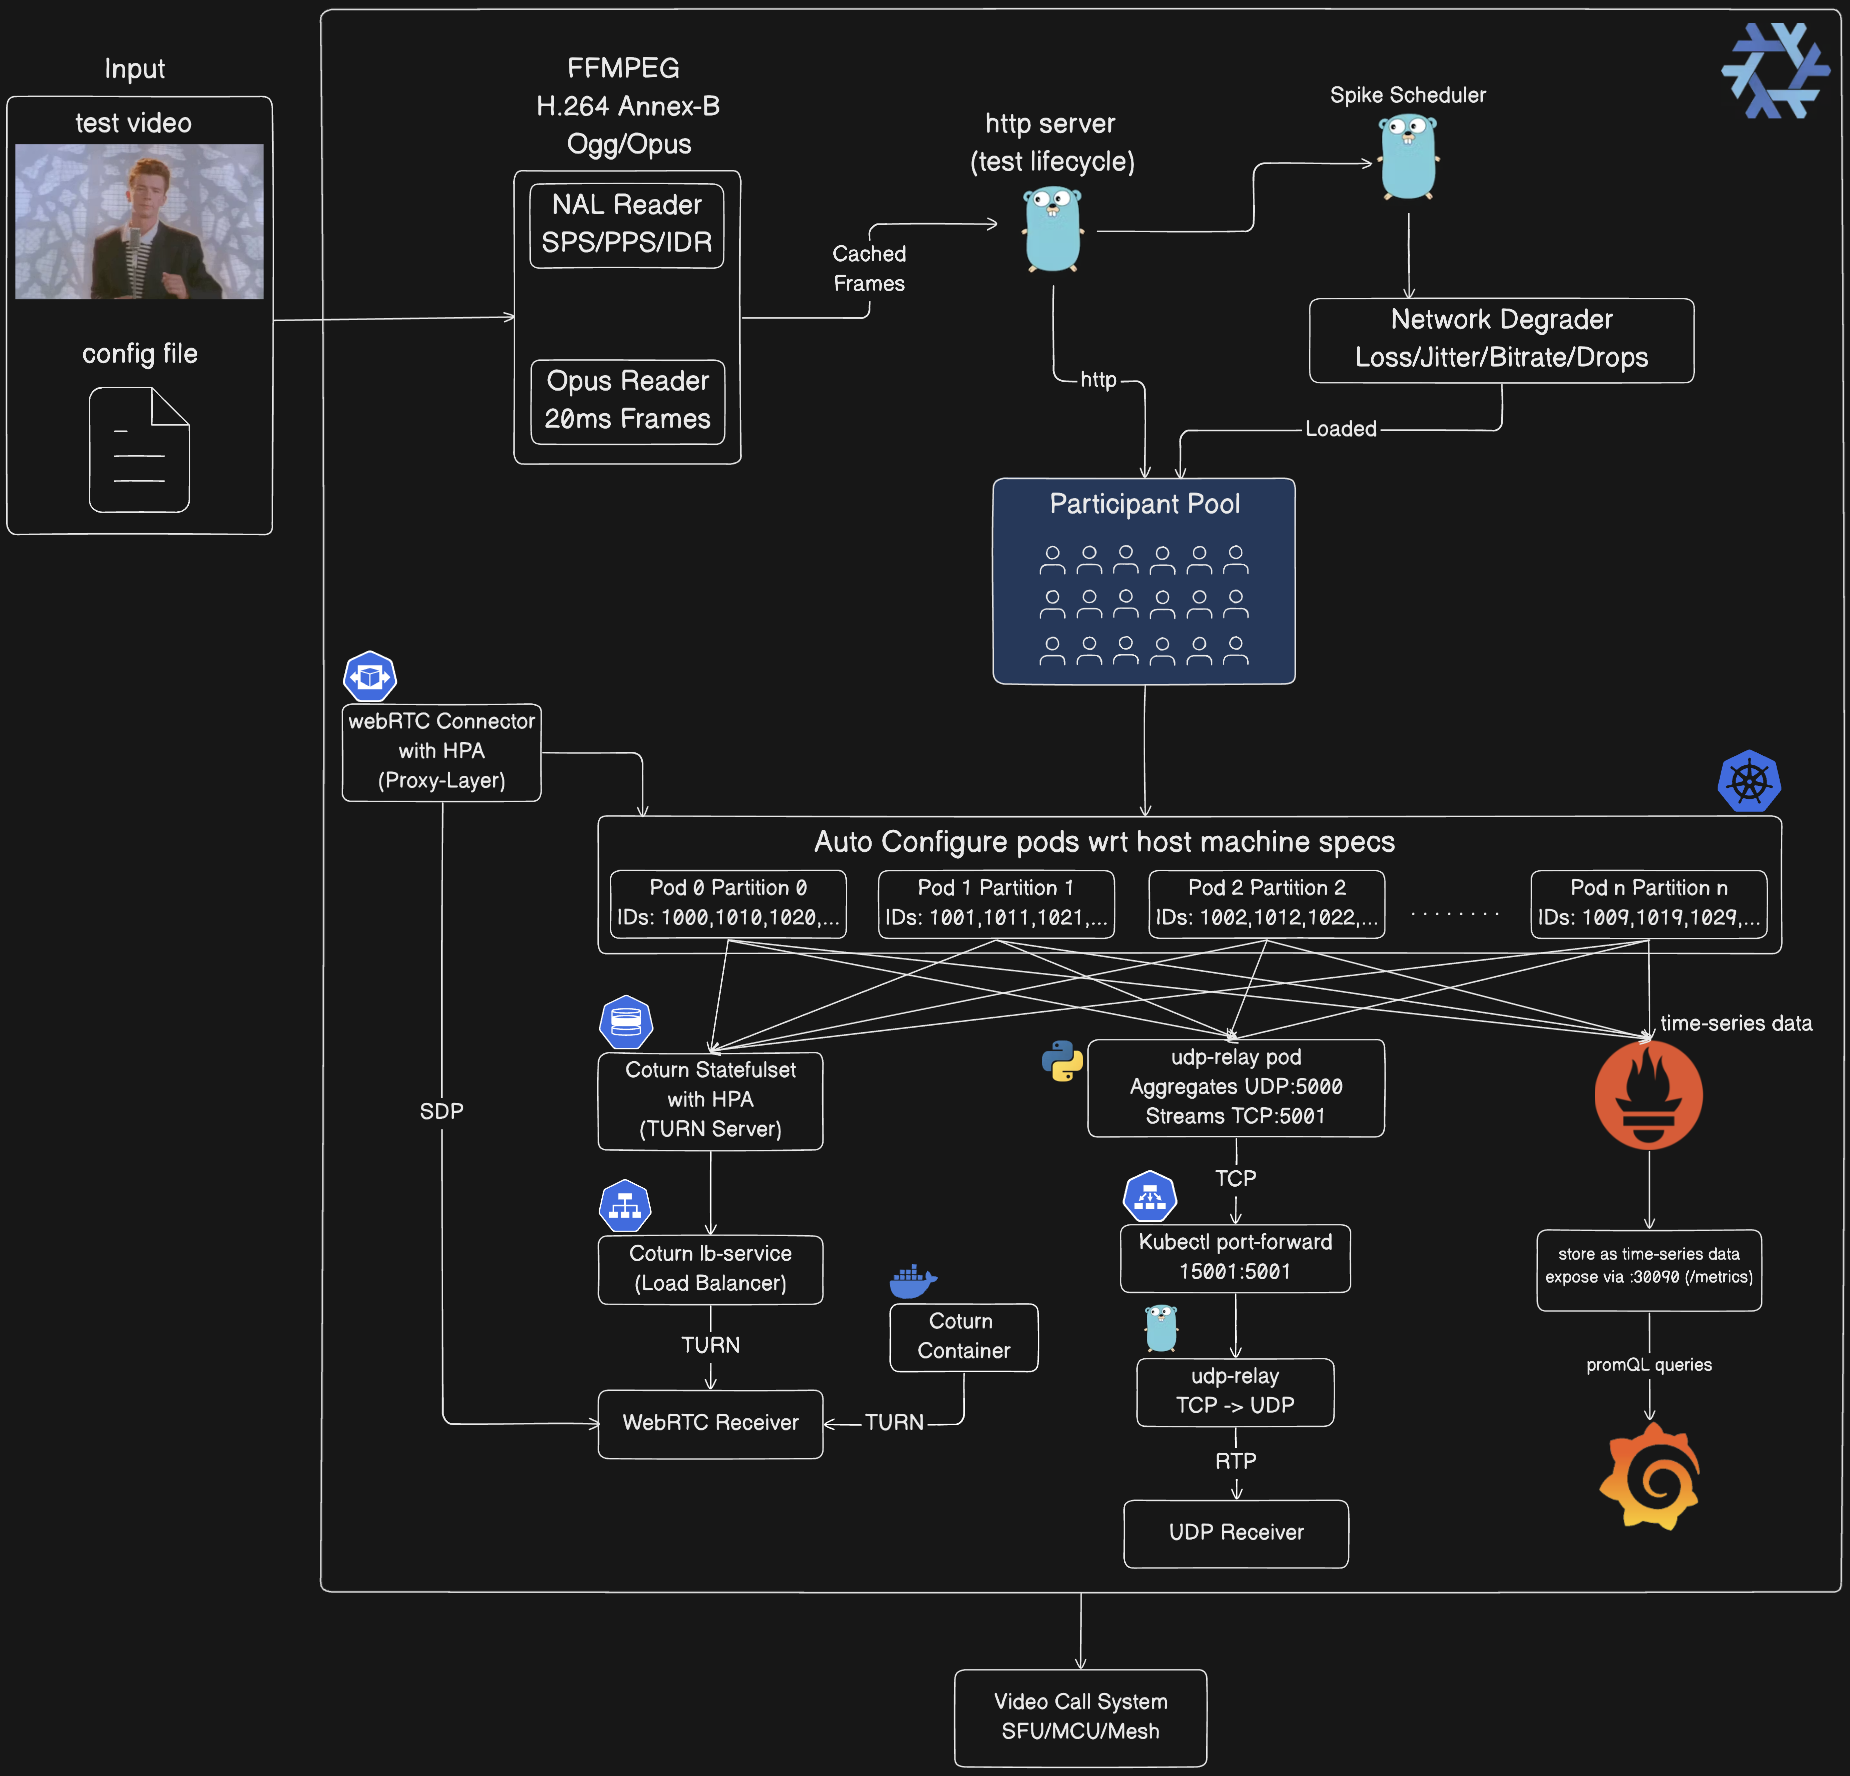 mdsadiqmd/av-chaos-monkey
Chaos Monkey mais pour les tests audio vidéo (webRTC et UDP)
 evilsocket/altair
Scanner de vulnérabilités web modulaire avec un moteur de détection piloté par modèles pour les tests automatisés de XSS, SQLi, LFI, RFI et la…
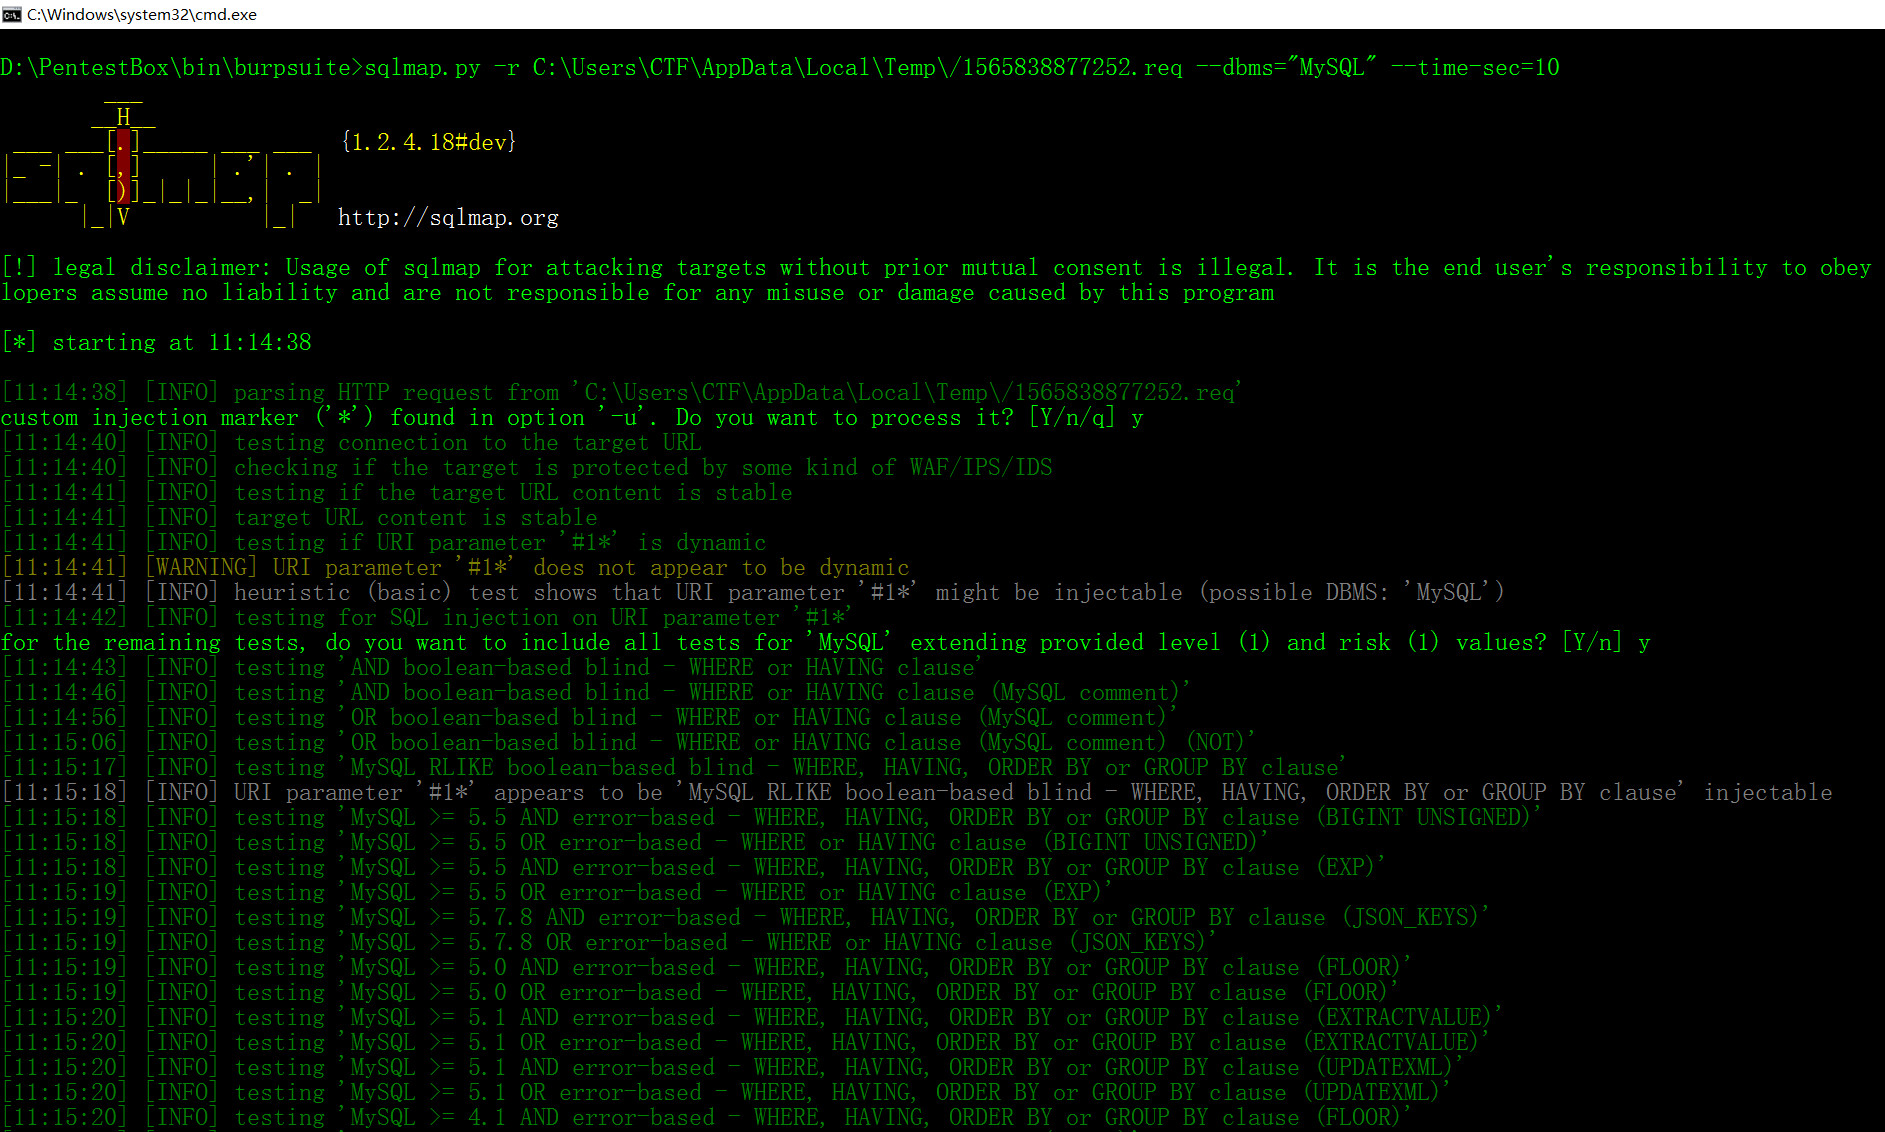 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
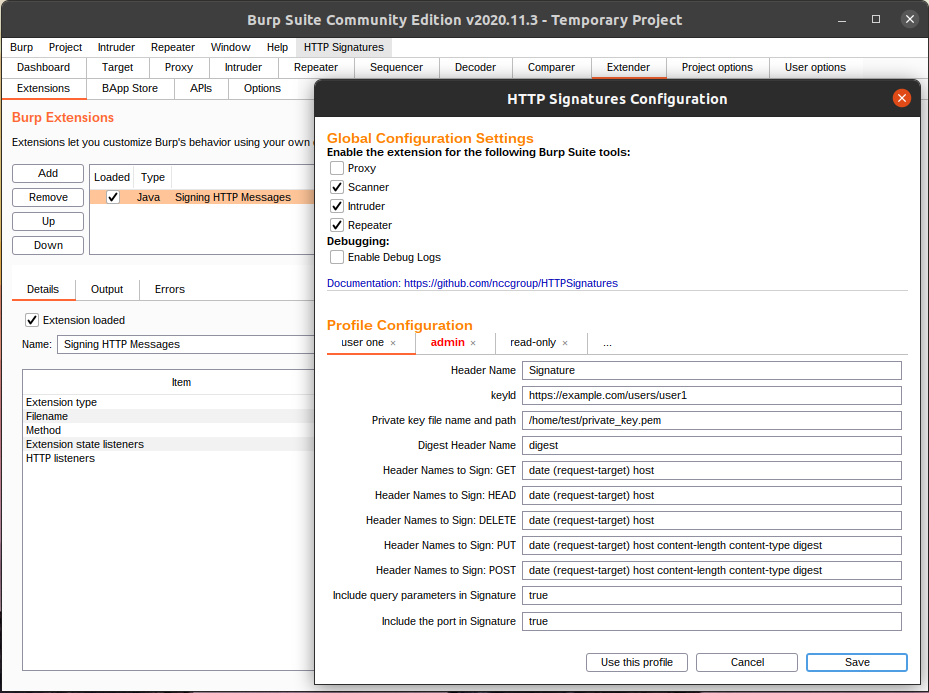 nccgroup/httpsignatures
Une extension Burp Suite implémentant le brouillon draft-ietf-httpbis-message-signatures-01 de la spécification Signing HTTP Messages.
 thomaspatzke/burp-sessionauthtool
Plugin Burp qui aide à trouver les vulnérabilités d'escalade de privilèges
 mustafabilgici/sucoshscanny
« Sucosh » est un scanner de vulnérabilités de code source automatisé et un cadre d'évaluation pour Python(Flask-Django) & NodeJs, capable…