yavuzlar/vulnlab
Laboratoire d'application web volontairement vulnérable pour s'entraîner à l'exploitation de SQLi, XSS, CSRF, SSTI, IDOR, XXE et plus de 15 autres…
 plecost/plecost
Plecost - Scanneur de sécurité WordPress professionnel
 dzonerzy/gowapt
Test de pénétration d'application web en Go
 rapiddns/afuzz
Outil automatisé de fuzzing de chemins web qui détecte les répertoires, fichiers et points de terminaison cachés en utilisant la détection…
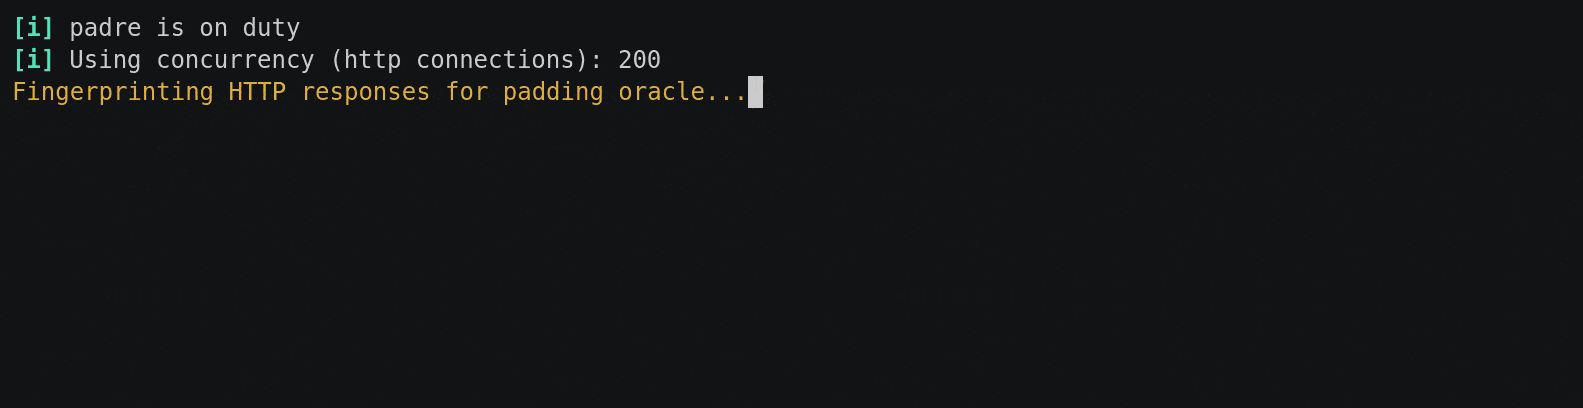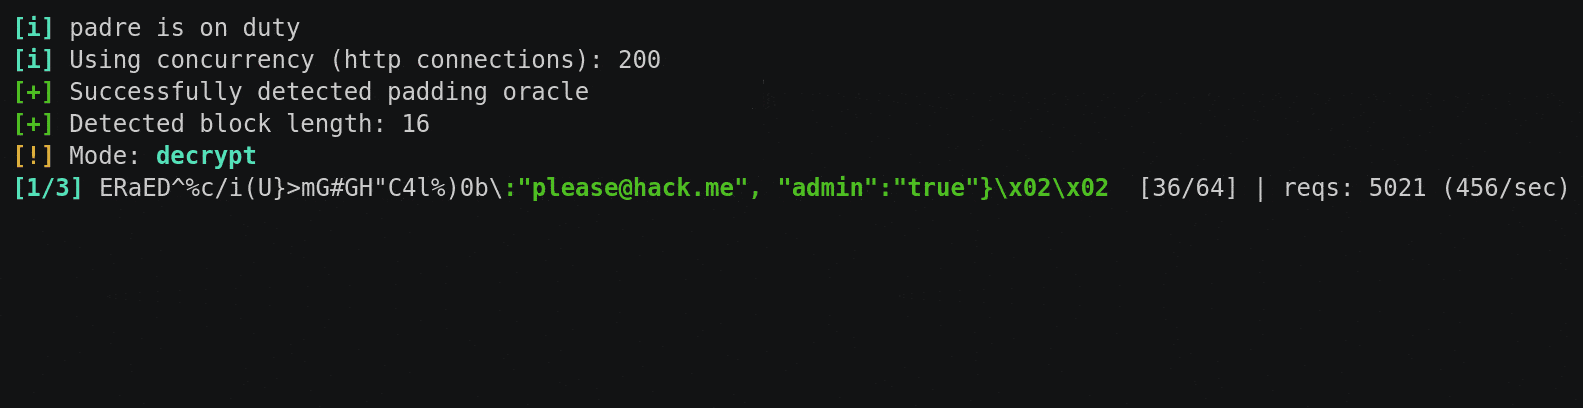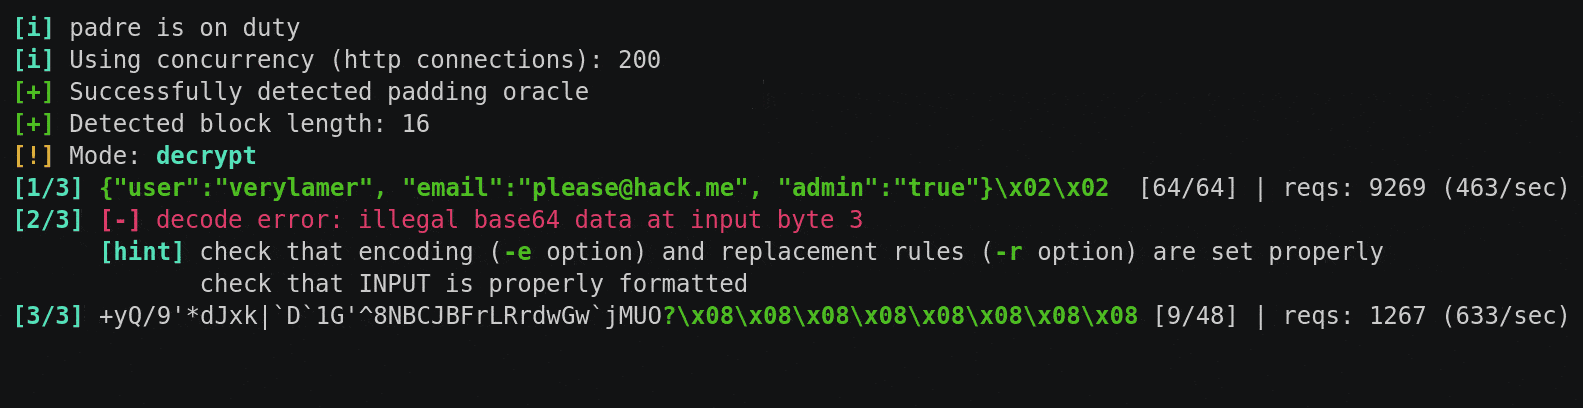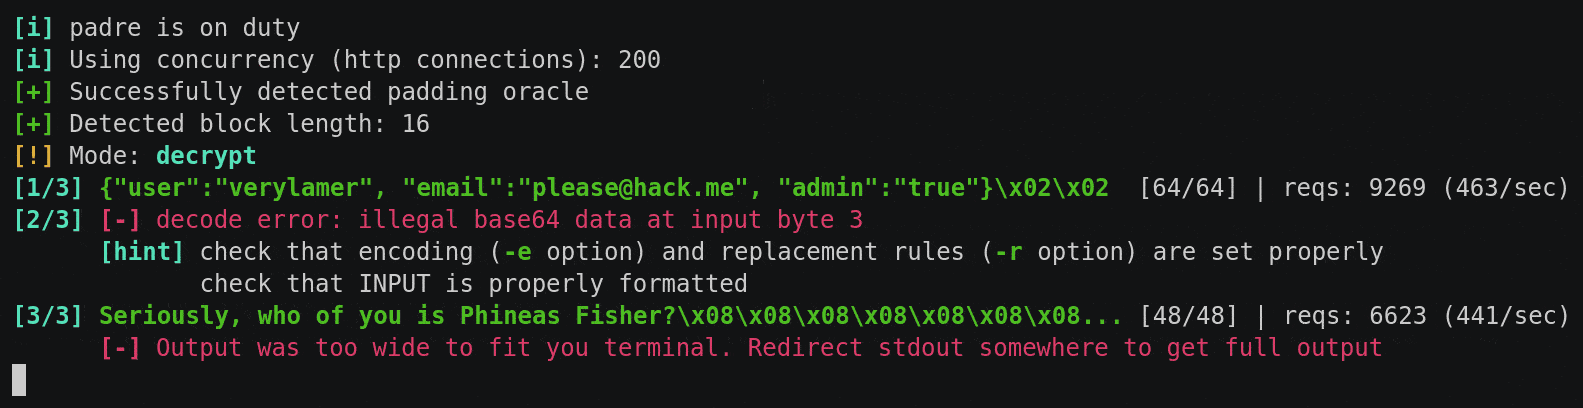 glebarez/padre
Exploit de Padding Oracle ultra-rapide et avancé
 orange-cyberdefense/grepmarx
Une plateforme d'analyse statique de code source pour les passionnés de sécurité applicative (AppSec).
 slowql/slowql
Analyseur statique SQL de nouvelle génération écrit en Rust. 282+ règles. Zéro faux positifs. Sécurité, performance, fiabilité, coût, conformité,…
 xepor/xepor
Framework de routage similaire à Flask pour mitmproxy permettant d'intercepter, modifier et usurper les requêtes/réponses HTTP. Permet le…
 rsrdesarrollo/generator-burp-extension
Tout ce qu'il faut savoir sur la génération d'extensions Burp
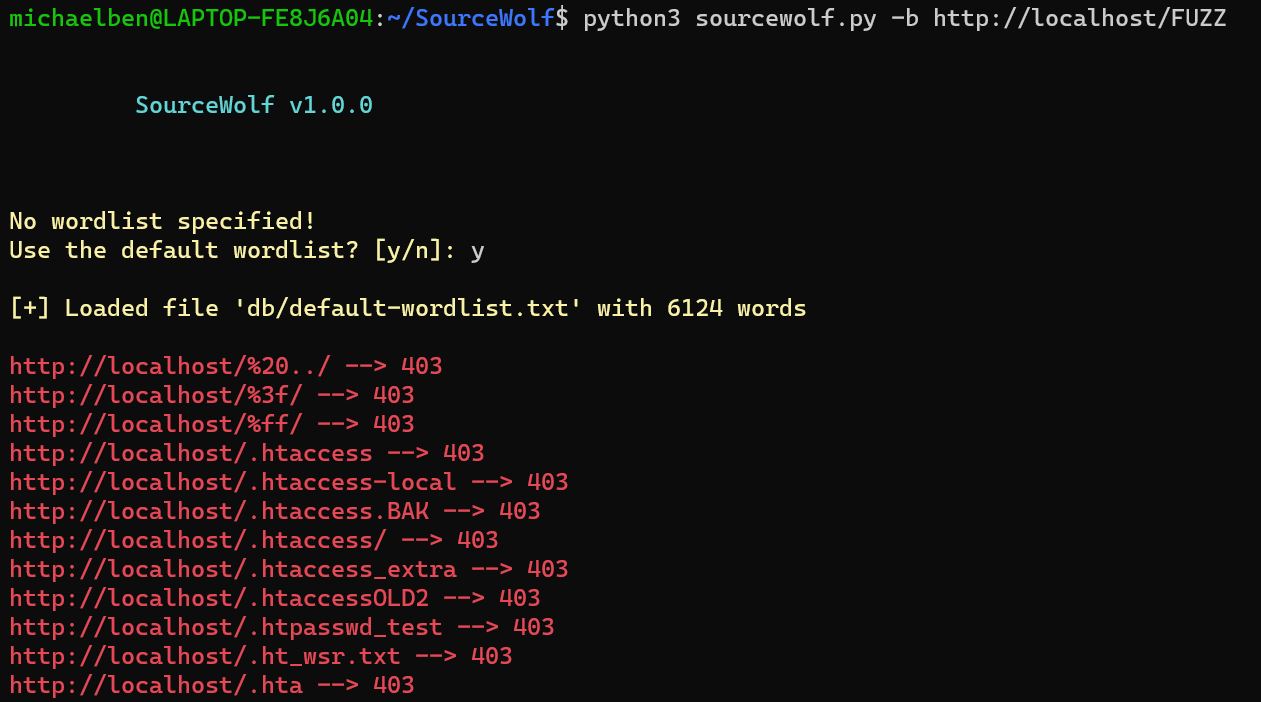 ksharinarayanan/sourcewolf
Incroyablement rapide crawler de réponses pour trouver des trucs juteux dans le code source ! 😎🔥
 dobin/burpsentinel
Plugin GUI Burp pour faciliter la découverte de failles de sécurité dans les applications web
 nccgroup/collaboratorplusplus
Extension Burp Suite améliorant Collaborator avec capture de contexte, historique des sondages, et authentification optionnelle chiffrée par AES pour…
 pruzko/hakuin
Un framework d'optimisation et d'automatisation d'injection SQL aveugle, extrêmement rapide et entièrement configurable.
 cybervelia/graphicator
Outil automatisé d'énumération de schémas GraphQL et d'extraction de données qui parcourt les documents d'introspection, reconstruit les requêtes et…
 ethicalhackingplayground/erebus
Erebus est un outil rapide pour le scan de vulnérabilités basé sur les paramètres, utilisant un moteur de templates basé sur Yaml comme nuclei.
 malqr/malqr.github.io
MalQR est une collection de codes QR et de codes-barres malveillants que vous pouvez utiliser pour tester la sécurité de vos scanners.