

CVE-2026-XXXX-atlassian-email-enumeration
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX : Oracle d'énumération d'e-mails Atlassian GraphQL (CWE-204, CVSS 5.3 MEDIUM)
osintphishing-toolsreconnaissance+5
wh4l3x/cve-2026-xxxx-atlassian-email-enumerationCVE-2026-XXXX : Oracle d'énumération d'e-mails Atlassian GraphQL (CWE-204, CVSS 5.3 MEDIUM)
 purpleteam-labs/purpleteam-server-scanner
Composant de scan de serveur de purpleteam
 purpleteam-labs/purpleteam-app-scanner
Composant de scan d'applications de purpleteam
 kcl04/xss-pocs
Cross-Site Scripting Preuves de concept
 eyesecurity/wp2shell-compromise-scanner-plugin
Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 PHP CGI Argument Injection - Labo de détection avec des machines virtuelles Vagrant et des règles Wazuh SIEM
 ikarolaborda/cve2026-42926
Laboratoire contrôlé d'injection de trames HTTP/2 NGINX pour la validation du correctif CVE-2026-42926 et la recherche défensive
 bybravehq/ip2
Fork maintenu de node-ip ayant corrigé l'avis SSRF non corrigé (CVE-2024-29415).
 opfour/coeus-ci
Intelligence concurrentielle à partir de sources de données publiques. Nommé d'après Coeus, le Titan grec de l'esprit curieux.
 pentagridsec/pentagridresponseoverview
Aperçu de l'extension Response Overview pour BurpSuite - Trouvez des réponses exotiques en regroupant les corps de réponse
 virologi-info/chrome-vuln-scanner
Vérifiez la CVE-2026-79266. Une use-after-free dans le composant DevTools permet l'exécution de code arbitraire dans le sandbox via une extension…
 shizuku198411/cve-2026-0300
Outil d'enquête d'exposition non destructif pour évaluer les surfaces du portail d'authentification User-ID de PAN-OS liées à CVE-2026-0300,…
 qassam-315/cve-2026-23918-elite-auditor
Script de reconnaissance élite pour auditer la pile HTTP/2 d'Apache contre les corruptions mémoire (CVE-2026-23918). Fonctionnalités : forçage de…
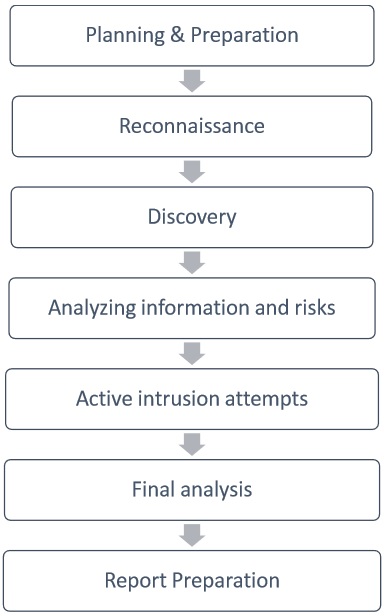 sundowndev/hacker-roadmap
Une collection d'outils de hacking, de ressources et de références pour pratiquer le hacking éthique.
 thehackingsage/hacktronian
Outils pour le Pentesting
 dwisiswant0/crlfuzz
Un outil rapide pour scanner la vulnérabilité CRLF écrit en Go
 eonraider/violent-python3
Code source du livre « Violent Python » de TJ O'Connor. Le code a été entièrement converti en Python 3, reformaté pour se conformer aux normes PEP8…
 ine-labs/azuregoat
AzureGoat : Une infrastructure Azure vulnérable à souhait