

 rastating/joomlavs
Un scanner de vulnérabilités Joomla en boîte noire, propulsé par Ruby.
 grahamcampbell/laravel-security
Un wrapper de voku/anti-xss pour Laravel
 ebryx/gitdump
Un outil de pentest qui extrait le code source de .git même lorsque le parcours de répertoire est désactivé.
 ustayready/python-pentesting
Juste un dépôt de scripts Python aléatoires pour initier les pentesteurs au langage Python lors d'engagements.
 0xteles/jsleak
un code Go pour détecter les fuites dans les fichiers JS via des motifs regex
 noptrix/lulzbuster
Un brute-forceur de répertoires et fichiers HTTP(S) multithreadé, très rapide et intelligent, écrit en C sur la base de libcurl.
 s0md3v/predator
Système anti-automatisation
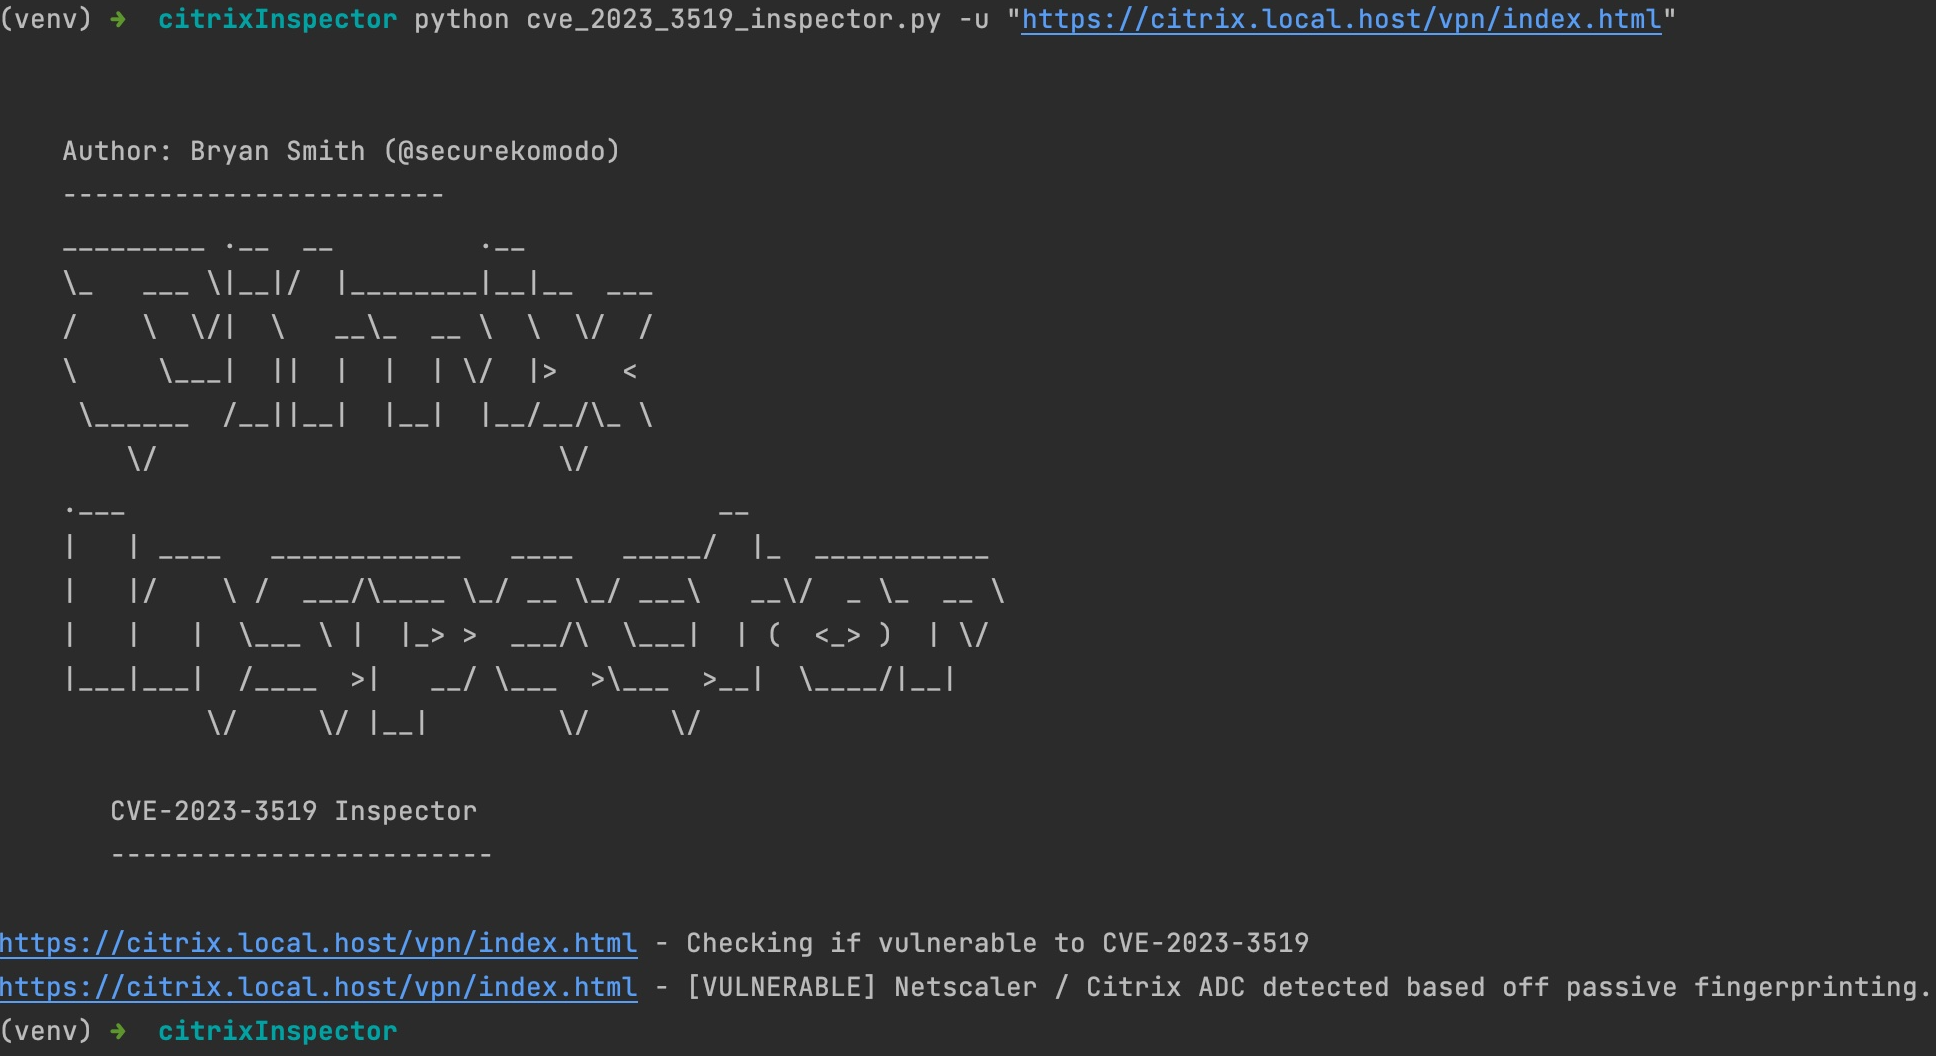 securekomodo/citrixinspector
Empreinte passive des builds Citrix ADC / NetScaler ADC & Gateway et détection des CVE connues — CVE-2023-3519, CitrixBleed 2/3, CVE-2026-8452 et…
 himazawa/bento
Bento Toolkit est un conteneur minimal basé sur Fedora pour les tests de pénétration et les CTF avec l'agréable ajout d'applications GUI.
 black-scorp10/url-status-checker
Outil CLI Python asynchrone pour la vérification en masse du statut d'URL avec catégorisation des réponses HTTP par code couleur, suivi IP et suivi…
 jas502n/dbconfigreader
L'interface du système OA de Weaver (泛微) présente une vulnérabilité de fuite d'informations de configuration de base de données
 zcyberseclab/zscan
Un outil de détection de services rapide et personnalisable, alimenté par un système d'empreintes flexible. Il vous aide à identifier les services,…
 gursev/flash-xdomain-xploit
Preuve de concept ActionScript pour effectuer des lectures inter-domaines.
 shopify/ssllabs.rb
Client Ruby pour l'API Qualys SSL Labs permettant l'évaluation automatisée des serveurs SSL/TLS, la détection de vulnérabilités (par ex., BEAST) et…
 nccgroup/vbrute
Brute forceur d'hôtes virtuels
 zilbonn/owasp-wstg-rag
Système RAG du Guide de test de sécurité Web OWASP avec ChromaDB, MCP pour Claude Code
 alectrocute/honeyprompt
Cadre de leurre axé sur les LLM : "Le honeypot qui répond !™"