
AcuAutomate
 danialhalo/acuautomate
Outil CLI non officiel d'Acunetix pour le pentesting automatisé et la chasse aux bugs sur de larges périmètres.
vulnerability-scannersapi-security-testingweb-security+1
danialhalo/acuautomateOutil CLI non officiel d'Acunetix pour le pentesting automatisé et la chasse aux bugs sur de larges périmètres.
 josh-blythe/bordair-multimodal
Suite de tests open-source d'injection de prompts cross-modale et multimodale. 250 000+ payloads d'attaque couvrant les modalités texte, image,…
 coffinxp/gemini-api-key-hunter
Analyse les sites web et les fichiers JS à la recherche de clés API Gemini exposées, les vérifie en direct, énumère les services accessibles et…
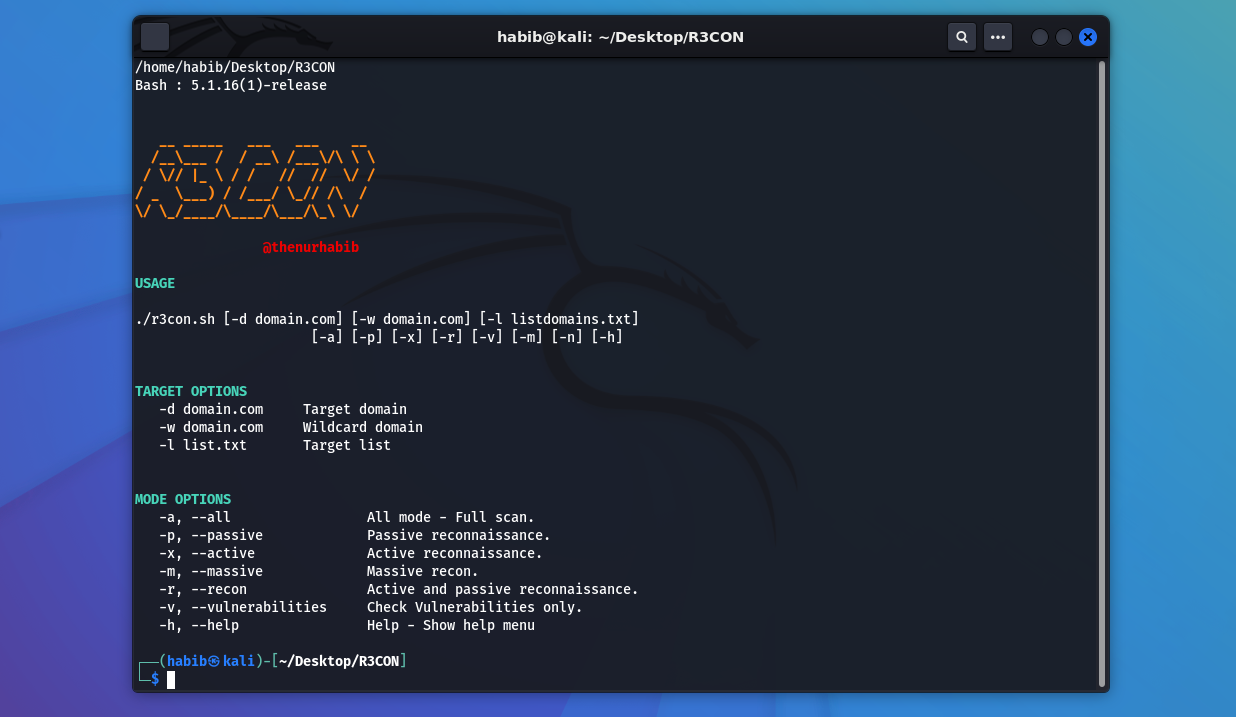 thenurhabib/r3con
Outil multifonctionnel de reconnaissance Web et de scan de vulnérabilités
 emo-crab/slinger
Un client HTTP spécifiquement développé pour les chercheurs en sécurité
 infobyte/faraday_bugbounty
Espaces de travail Faraday pour les chasses aux bugs
 zenexer/safeshell
Prévenir les vulnérabilités PHP similaires à CVE-2016-10033 et CVE-2016-10045.
 ageofalgorithms/mahoraga-webapp-defender
Système de défense de site web réactif alimenté par l'IA qui détecte les attaques, les analyse, et corrige automatiquement le code source en temps…
 cappricio-securities/cappriciosec-university
Une application d'apprentissage en ligne pour les hackers, destinée aux Tamouls
 abdugafforov-bobur/cve-2026-67620-poc
CVE-2026-67620 - SSRF de Flowise via une liste de blocage incomplète des métadonnées cloud (Oracle OCI 192.0.0.192 + Alibaba 100.100.100.200…
 mateosec/ghostcatch
Désactive les connecteurs AJP pour remédier à CVE-2020-1938 !
 limo57640-crypto/wp-user-registration-vuln-checker
Vérificateur en lecture seule de la CVE-2026-1492 pour l'enregistrement d'utilisateurs WordPress, détectant les administrateurs cachés, la version du…
 itskill-jp/wordpress-upgrade-check
Vérification en lecture seule de chaque version du cœur de WordPress sur un serveur. Signale CVE-2026-87902 (corrigée dans 7.1.2 et les…
 timborin0/log4j-dork-scanner
Un script pour rechercher, scraper et analyser les fichiers affectés par Apache Log4j CVE-2021-44228 à l'aide de Google dorks.
 cybertix-pvt-ltd/one-liner-collections
Ce dépôt contient une liste de One Liners avec des descriptions et les exigences d'installation.
 kathanp19/howtohunt
Collection de méthodologie et de cas de test pour diverses vulnérabilités web.

 cavi-au/consent-o-matic
Extension de navigateur qui remplit automatiquement les fenêtres contextuelles de cookies en fonction de vos préférences