

Nuclei-Templates-Collection
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
vulnerability-scannersweb-vulnerability-scannersweb-application-exploitation+6
1.2k
emadshanab/nuclei-templates-collectionNuclei Templates Collection
 dolevf/graphql-cop
Utilitaire Python léger pour l'audit de sécurité automatisé des API GraphQL. Détecte les erreurs de configuration, les fuites d'informations et les…
 0ca/boxpwnr
Un cadre modulaire pour évaluer les LLM et les stratégies agentiques sur des défis de sécurité à travers HackTheBox, TryHackMe, PortSwigger Labs,…
 portswigger/pentest-mapper
Une extension Burp Suite pour les tests d'intrusion d'applications afin de cartographier les flux et les vulnérabilités.
 priyanshu-rawa/cybersecurity-handbook
Base de connaissances open source en cybersécurité avec plus de 400 notes, labs et aide-mémoire couvrant l'offensive, la défensive, la cryptographie,…
 projectdiscovery/research
Dépôt central de la recherche en sécurité de ProjectDiscovery, des modèles de vulnérabilités et des exploits PoC pour l'analyse et la détection…
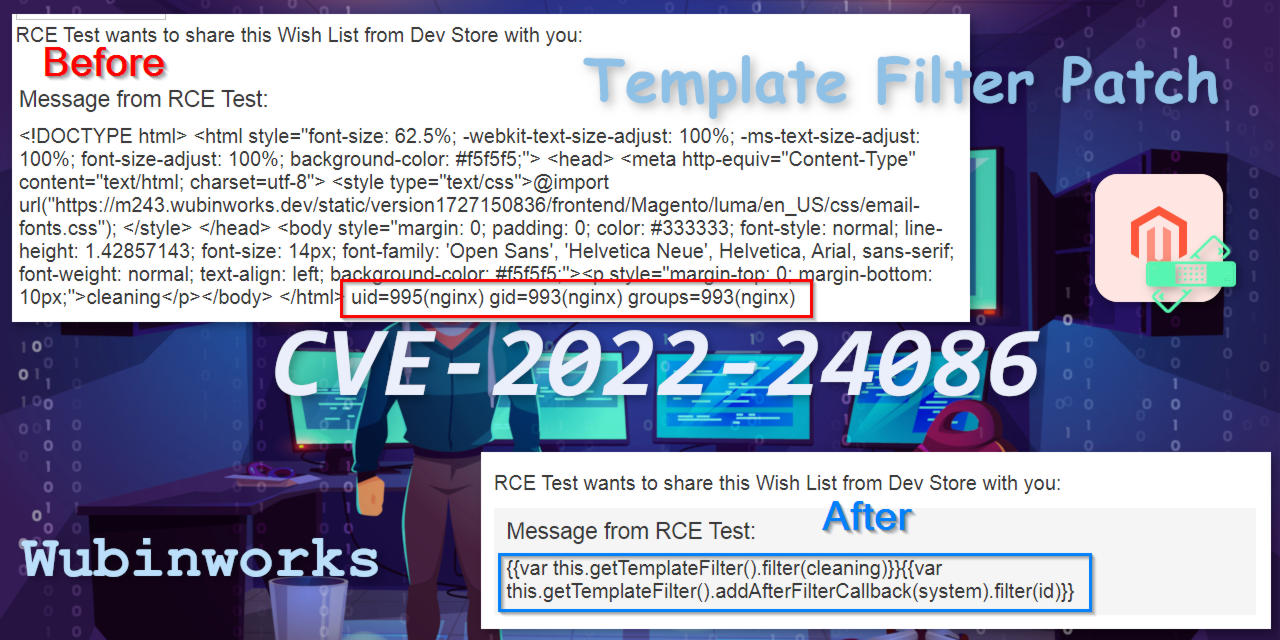 wubinworks/magento2-template-filter-patch
Correctif Magento 2 pour CVE-2022-24086, CVE-2022-24087. Corrige la vulnérabilité RCE et les bogues associés en effectuant un échappement profond des…
 alzeaty1/security-writeups
CTF writeups et scripts pédagogiques pour la sécurité web, les techniques de bug bounty et la forensique réseau, avec des versions à valeurs vides…
 symfony/symfony
Le framework PHP Symfony
 lc/gau
Récupérer les URLs connues depuis l'Open Threat Exchange d'AlienVault, la Wayback Machine et Common Crawl.
 cujanovic/ssrf-testing
Ressources de test SSRF (Server Side Request Forgery)
 al0ne/vxscan
Outil de scan complet écrit en python3, principalement utilisé pour la vérification de l'état de fonctionnement (survie), la détection de fichiers…
 jenish-sojitra/jsanalyzer
Extension Burp Suite pour l'analyse statique JavaScript : extrait les points de terminaison d'API, les URL, les secrets et les e-mails avec filtrage…
 gal-nagli/shockwave-oss
Collection organisée de conseils de bug bounty, de one-liners et de workflows d'automatisation pour la reconnaissance, le fuzzing et l'exploitation…
 blackarrowsec/pivotnacci
Un outil pour établir des connexions SOCKS via des agents HTTP
 typeerror/domained
Multi Tool Subdomain Enumeration
 fcavallarin/htcap
htcap est un scanner d'applications web capable d'explorer récursivement les applications monopages (SPA) en interceptant les appels AJAX et les…
 takito1812/web-hacking-playground
Application web avec des vulnérabilités trouvées dans des cas réels, à la fois lors de tests d'intrusion et dans des programmes Bug Bounty.