

waf-detector
 ammarion/waf-detector
🛡️ Outil de détection WAF & CDN haute performance. Identifiez les couches de protection (Cloudflare, Akamai, AWS, Fastly, et plus encore), exécutez…
defensive-toolsreconnaissancevulnerability-scanners+8
132
ammarion/waf-detector🛡️ Outil de détection WAF & CDN haute performance. Identifiez les couches de protection (Cloudflare, Akamai, AWS, Fastly, et plus encore), exécutez…
 grapheneos/vanadium
Build Chromium renforcé pour la confidentialité et la sécurité, fournissant la WebView et le navigateur par défaut pour GrapheneOS, avec un…
 abraxas/gofilex
Brute-forceur de listes de mots pour les mots de passe de téléchargement GoFile (gofile.io)
 skyvern-ai/skyvern
Automatisez les workflows basés sur navigateur avec l'IA
 six2dez/reconftw
reconFTW est un outil conçu pour effectuer des reconnaissances automatisées sur un domaine cible en exécutant le meilleur ensemble d'outils pour…
 therealaleph/masterhttprelayvpn-rust
Portage en Rust du MasterHttpRelayVPN de @masterking32 — tout le crédit revient à @masterking32 pour l'idée originale et l'implémentation en Python.…
 hackinglz/ip-obfuscation
Génère des adresses IP et des URL obfusquées à l'aide d'astuces DWORD, octales, hexadécimales, IPv6-mapped et de faux domaines @ pour les tests…
 jaeles-project/jaeles
Le couteau suisse pour les tests automatisés d'applications Web
 proviesec/google-dorks
Dorks Google utiles pour la sécurité web et le Bug Bounty
 forefy/reburp
Une extension Burp Suite qui expose l'intégralité de l'API Montoya sous forme d'API REST locale, avec Swagger UI
 wapiti-scanner/wapiti
Scanner de vulnérabilités web écrit en Python3
 0xmaximus/galaxy-bugbounty-checklist
Conseils et tutoriels pour le Bug Bounty et aussi pour les tests de pénétration.
 trimstray/the-book-of-secret-knowledge
Une collection de listes inspirantes, de manuels, d'aide-mémoire, de blogs, d'astuces, de one-liners, d'outils CLI/web et plus encore.
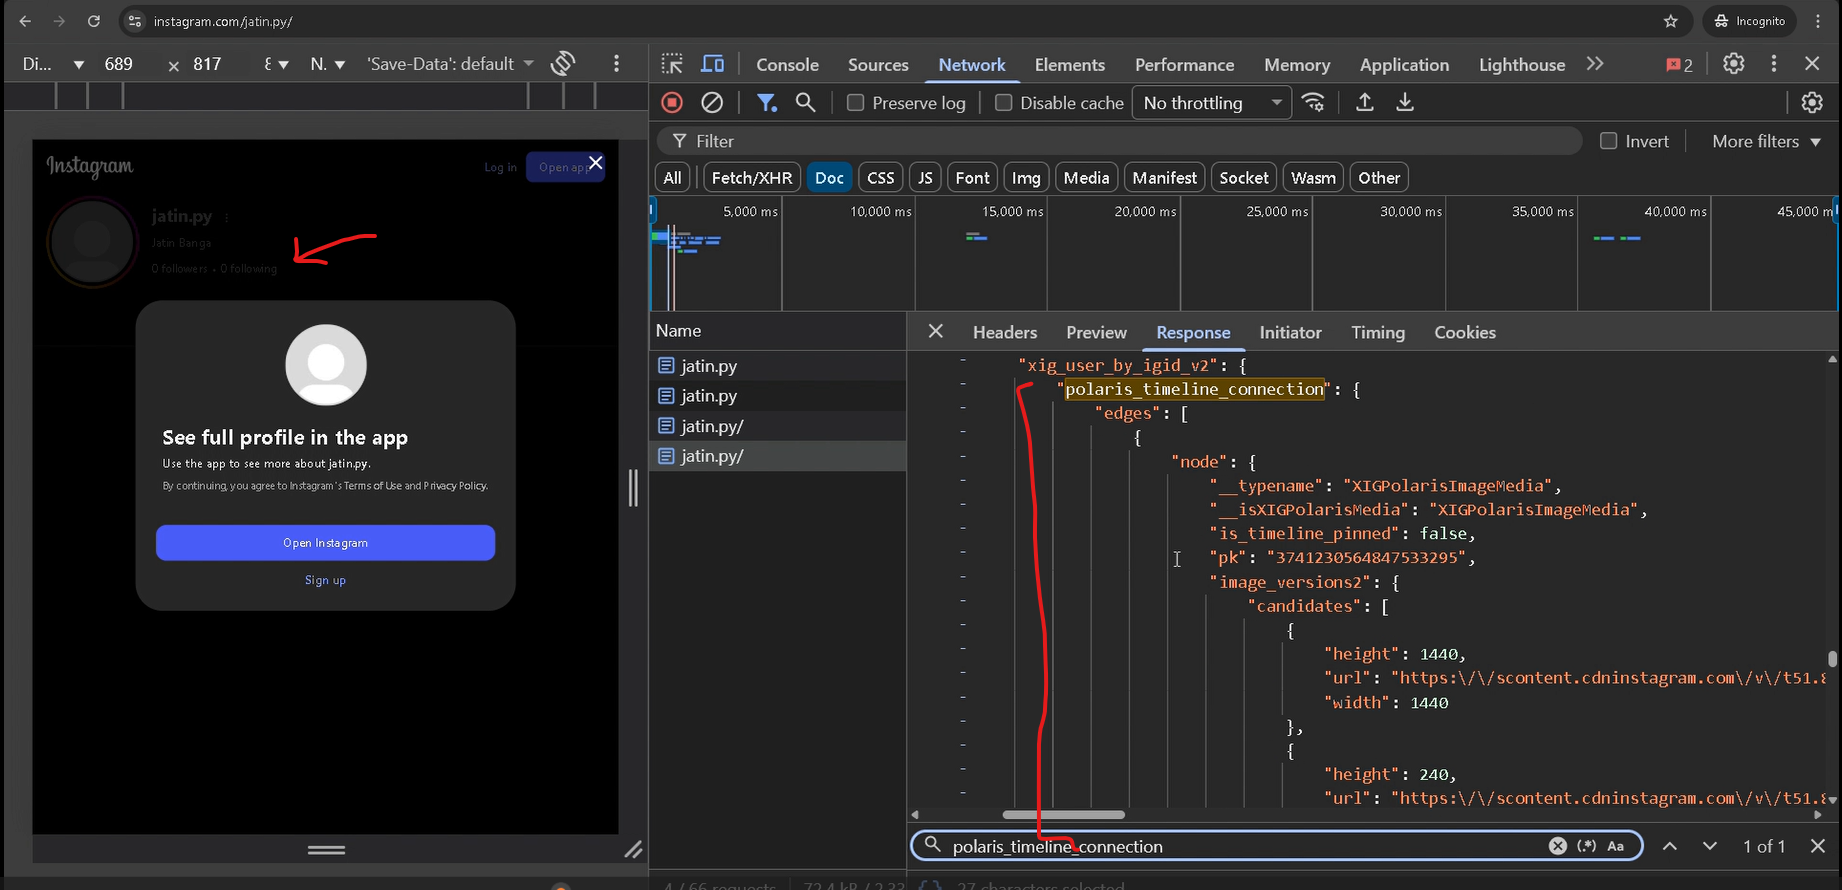 jatin-dot-py/instagram-private-bypass
Ce dépôt divulgue une faille d'autorisation côté serveur dans Instagram, qui permettait un accès non authentifié aux timelines privées ; il semble…
 divinelabio/argus
La boîte à outils ultime de collecte d'informations
 adamkadaban/ctfs
CTF Cheat Sheet + Writeups / Fichiers pour certains des CTF de sécurité auxquels j'ai participé
 future-architect/vuls
Scanner de vulnérabilités sans agent pour Linux, FreeBSD, Conteneur, WordPress, Bibliothèques de langages de programmation, Équipements réseau
 magercode/list-cve-2025-2026
Liste des CVE 2025-2026 mise à jour