

Gixy-Next
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
static-analysisvulnerability-scannersconfiguration-auditing+5
184
megamansec/gixy-nextGixy-Next: NGINX Configuration Security Scanner & Performance Checker
 opsxcq/docker-tor-hiddenservice-nginx
Configurer facilement un service caché dans le réseau Tor
 ramadhanamizudin/lazyweb
LazyWeb est une application web de démonstration conçue pour illustrer les vulnérabilités courantes côté serveur. Chaque vulnérabilité est classée…
 offxec/pavelow
PAVELOW Exploit Toolbox est un script BASH qui fonctionne avec votre distribution KALI pour mieux vous aider dans votre chasse aux vulnérabilités et…
 coreruleset/coreruleset
Ensemble de règles génériques de détection d'attaques pour les pare-feux d'applications web, protégeant contre le Top Ten OWASP et les vulnérabilités…
 terjanq/tiny-xss-payloads
Une collection de minuscules charges utiles XSS qui peuvent être utilisées dans différents contextes. https://tinyxss.terjanq.me
 umputun/reproxy
Serveur HTTP(S) de périphérie léger et proxy inverse avec SSL automatique, découverte Docker/Consul, authentification par route, limitation de débit,…
 notsosecure/blacklist3r
Audite les applications ASP.NET pour les clés machine pré-publiées afin de détecter les vulnérabilités de désérialisation ViewState et le chiffrement…
 vmware-archive/burp-rest-api
API REST/JSON pour l'outil de sécurité Burp Suite.
 cagataycali/hstp
Cadre de protocole applicatif pour une communication chiffrée de bout en bout basée sur la confiance à travers des réseaux hétérogènes, permettant…
 ethicalhackingplayground/wordlistgen
Génère des listes de mots spécifiques à la cible pour le Fuzzing avec fuff
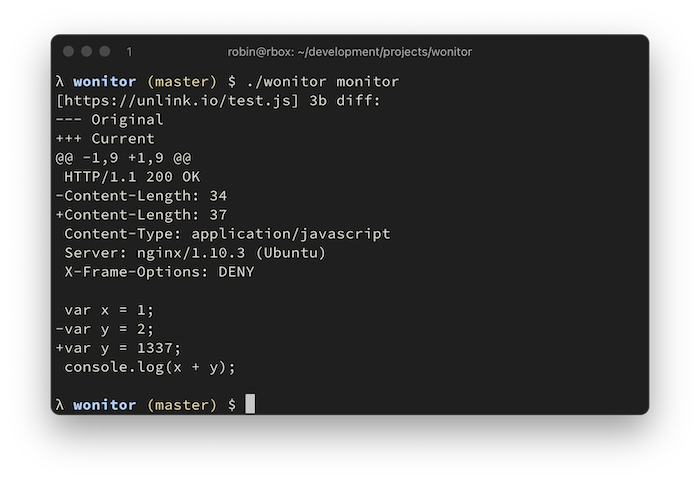 rverton/wonitor
moniteur de changement d'endpoint web rapide et sans configuration
 raikia/nmap-scripts
Une collection de scripts nmap que j'ai écrits
 hakluke/hakrawler
Crawler web simple et rapide conçu pour la découverte aisée et rapide des points de terminaison et des actifs au sein d'une application web.
 w-digital-scanner/w12scan
🚀 Un moteur simple de découverte d'actifs pour la cybersécurité. (Moteur de découverte d'actifs réseau)
 m4dm0e/dirdar
DirDar est un outil qui recherche les répertoires (403-Forbidden) pour les contourner et obtenir la liste de ces répertoires.
 ameenmaali/wordlistgen
Générez rapidement des listes de mots spécifiques au contexte pour la découverte de contenu à partir de listes d'URLs ou de chemins.
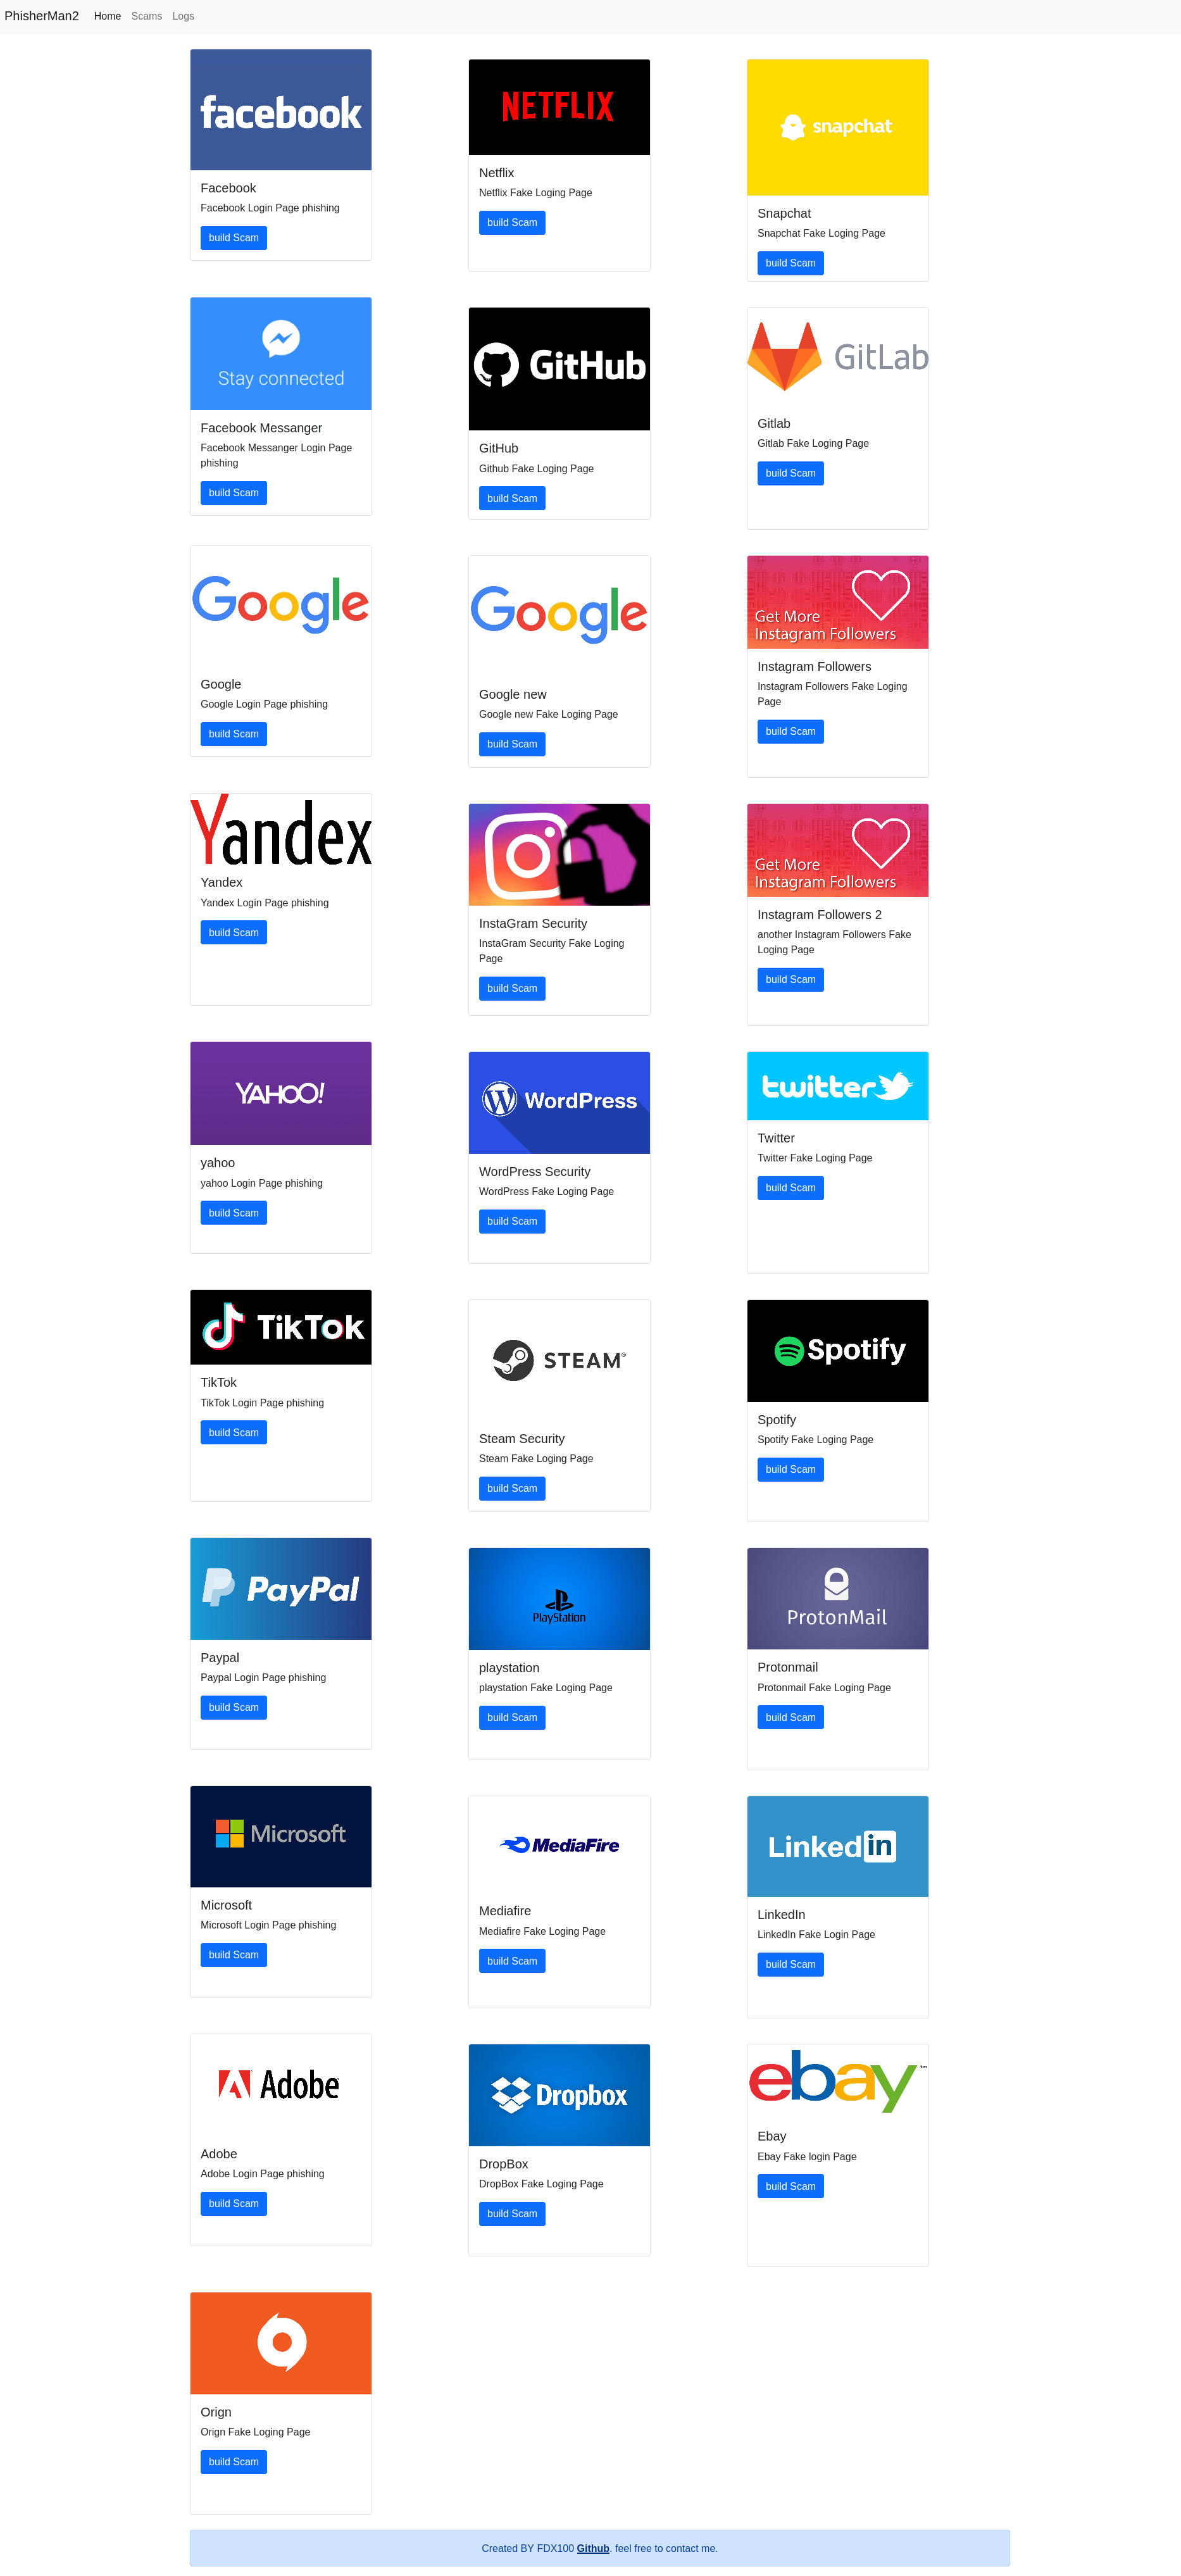 fdx100/phisher-man
Exemples d'outils de phishing conçus pour Linux, contenant 30 types différents de pages de phishing réalisées avec Flask.