

shellsum
 manhnho/shellsum
Un outil de défense - détecter les shells web dans les répertoires locaux via md5sum
defensive-toolsvulnerability-scannersweb-security+1
32
manhnho/shellsumUn outil de défense - détecter les shells web dans les répertoires locaux via md5sum
 01rabbit/pakuri-thon
PAKURI-THON est un outil qui aide les testeurs d'intrusion avec divers outils de pentesting et un serveur C4 (serveur de commande et contrôle et de…
 owasp-modsecurity/modsecurity
ModSecurity est un moteur de pare-feu pour applications web (WAF) open source et multiplateforme pour Apache, IIS et Nginx. Il dispose d'un langage…
 bst04/cybersources
Une liste organisée d'outils et de ressources de cybersécurité.
 s0md3v/corsy
Scanner de mauvaise configuration CORS
 vulnerscom/burp-vulners-scanner
Scanner de vulnérabilités basé sur l'API de recherche de vulners.com
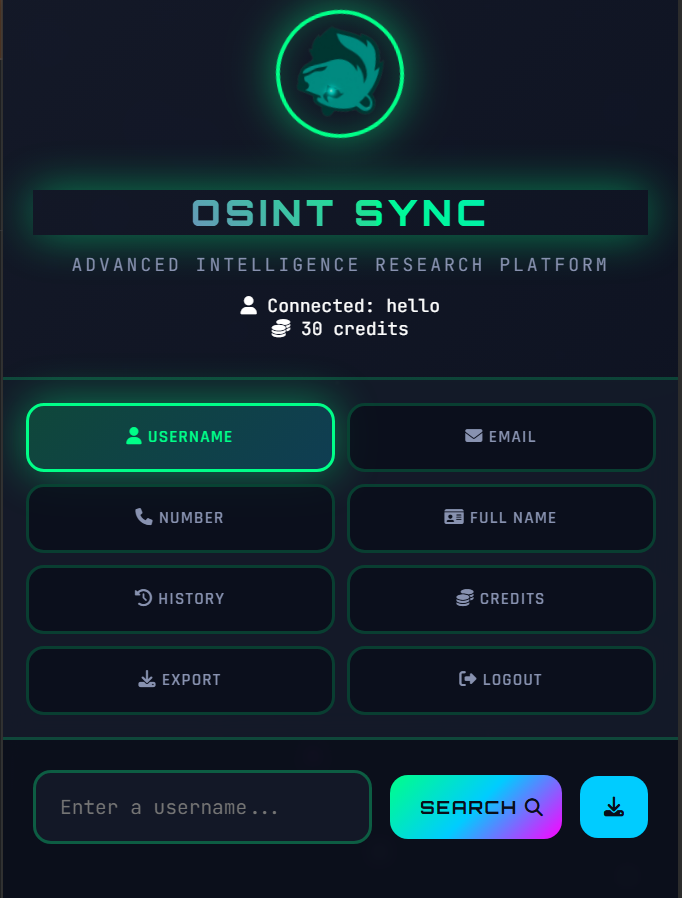 mixaoc/osint-sync
Extension de navigateur pour la recherche OSINT permettant des recherches de noms d'utilisateur, d'emails et de numéros de téléphone sur plus de 20…
 nu11secur1ty/cve-nu11secur1ty
Répertoire organisé d'enregistrements CVE avec notation CVSS, fournissant une référence structurée pour l'analyse des vulnérabilités, la recherche…
 osmankandemir/web-wordlist-generator
Scanne les applications web pour générer des listes de mots spécifiques au contexte pour les tests de sécurité, la découverte d'actifs et l'analyse…
 yangyang-research/whale-sentinel-services
The Whale Sentinel Services
 lu1sdv/wafmeow
Empreintes de wafw00f. Vitesse de Go. Natif pour les pipelines. Détection de WAF à partir de captures HTTP en direct et hors ligne.
 cloudflare/svg-hush
Rendez sûr le service de fichiers SVG non fiables
 mlily2024/final-project-sql-injection-pipeline
Hybrides pipelines d'apprentissage automatique pour détecter les injections SQL dans le trafic web, combinant les modèles DistilBERT et BERT-GNN avec…
 osxninja/cybersecurity-projects
Ce dépôt contient l’enregistrement complet de mon parcours de recherche de trois ans, couvrant le projet des concepts fondamentaux au développement…
 portswigger/bambdas
Collection de Bambdas pour Burp Suite Professional et Community.
 hisxo/jspector
Une simple extension Burp Suite pour parcourir les fichiers JavaScript (JS) en mode passif et afficher les résultats directement dans les problèmes.
 urbanesec/zackattack
Dévoilé lors du DEF CON 20, Relais NTLM vers TOUTES LES CHOSES !
 cckuailong/pocsploit
un framework de vérification de poc open source, léger, flexible et innovant