
Stevos-AI-Blocklist
 stevoisiak/stevos-ai-blocklist
A filter list that hides website features which use Generative AI & content labeled as AI Generated.
web-securityprivacyeducation+2
848
stevoisiak/stevos-ai-blocklistA filter list that hides website features which use Generative AI & content labeled as AI Generated.
 nu11secur1ty/kousei
Framework Python/Go qui génère des requêtes PoC d'injection SQL, automatise les attaques sqlmap et gère des scripts d'exploitation modulaires avec…
 irbis-sh/zen-desktop
Bloqueur de publicités et garde de confidentialité à l'échelle du système pour Windows, macOS et Linux.
 devploit/awesome-ctf-resources
Liste sélectionnée de frameworks, bibliothèques, outils et ressources pédagogiques de Capture The Flag (CTF) pour résoudre des défis en…
 nu11secur1ty/complete-google-dorks
Collection organisée de requêtes Google dork pour une reconnaissance avancée via les moteurs de recherche, révélant des bases de données exposées,…
 bromite/bromite
Fork Chromium pour Android avec blocage de publicités intégré, mesures anti-empreinte numérique, DNS-over-HTTPS et paramètres de confidentialité et…
 nxenon/h2spacex
Synchronisation de dernière trame HTTP/2 (également connue sous le nom d'attaque par paquet unique) bibliothèque/outil de bas niveau basé sur Scapy +…
 lumoslab-innovation/openhunterai
Équipe rouge IA locale d'abord pour la sécurité des applications web, API et LLM. Raisonnement de type attaquant, constats étayés par des preuves et…
 ginlix-ai/langalpha
Automated OSINT framework for reconnaissance, data harvesting, and threat intelligence gathering with modular crawlers, scanners, and extraction…
 securecodebox/securecodebox
Orchestrateur de scan de sécurité natif Kubernetes qui automatise la détection continue de vulnérabilités en intégrant plusieurs scanners open source…
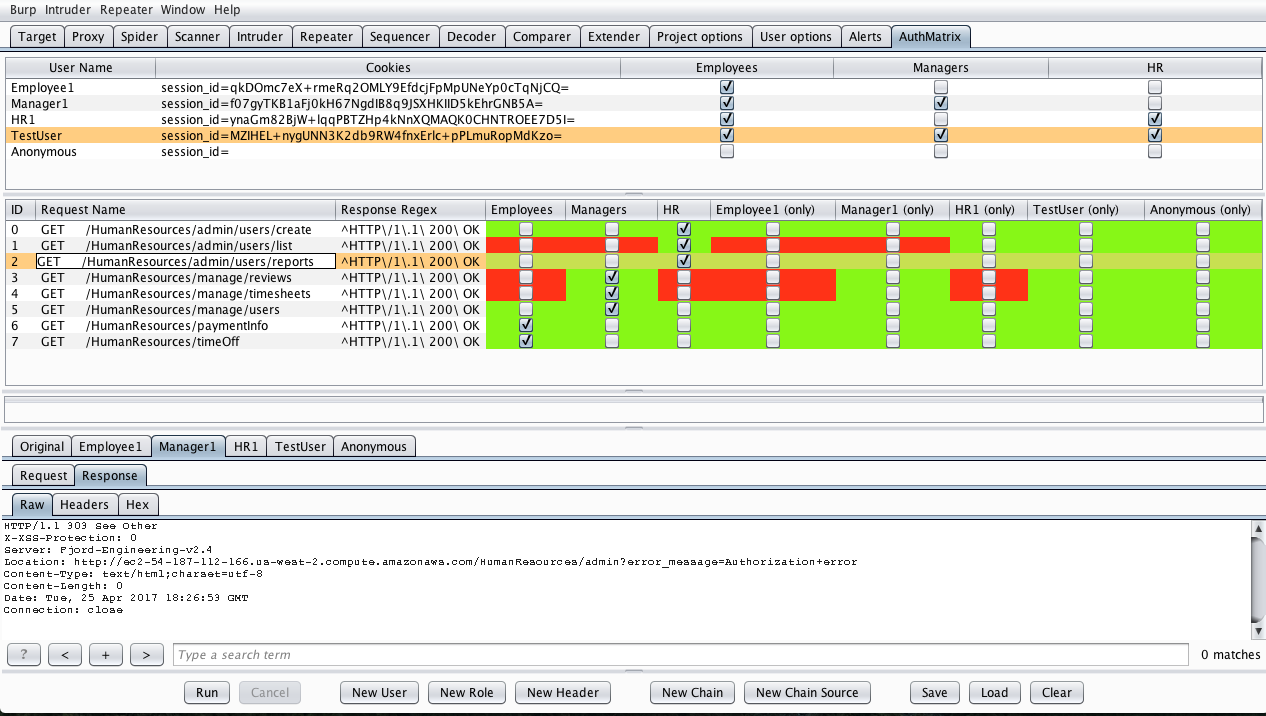 securityinnovation/authmatrix
AuthMatrix est une extension Burp Suite qui offre un moyen simple de tester l'autorisation dans les applications web et les services web.
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
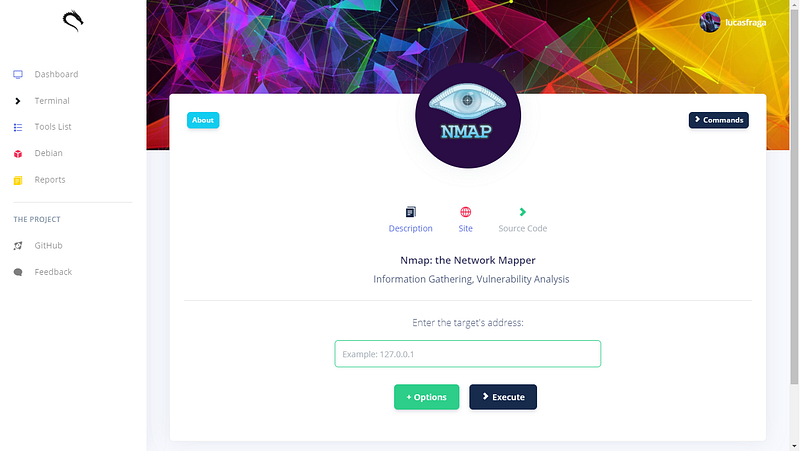 lucasfrag/kali-linux-tools-interface
Interface Web graphique développée pour faciliter l'utilisation des outils d'information de sécurité.
 whgojp/javaseclab
Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…
 mplsllc/macsurf
Un navigateur web moderne pour Classic Mac OS 9 PowerPC. Véritable CSS3, JavaScript ES5, HTTPS natif. Conçu avec CodeWarrior sur l'API Carbon.
 chaudharyarjun/jwtxposer
Un outil avancé d'extraction et de décodage JWT pour les chasseurs de primes de bugs ! 🏴☠️
 check-risk-waf/check-risk-waf
Proxy inverse avec pare-feu applicatif web (WAF), protection anti-bot et anti-DDoS aux niveaux L3/L4/L7, règles personnalisées, limitation de débit,…
 cumakurt/mudos
Outil de test DDoS multi-vecteurs en ligne de commande avec 129 vecteurs d'attaque volumétriques, protocolaires, applicatifs et par amplification…