xss-cheatsheet-data
Jeu de données JSON alimenté par la communauté, contenant des vecteurs de payloads XSS qui alimentent l'aide-mémoire XSS de PortSwigger, avec prise…

Jeu de données JSON alimenté par la communauté, contenant des vecteurs de payloads XSS qui alimentent l'aide-mémoire XSS de PortSwigger, avec prise…

Recherche avancée de dork & Scanner d'exploitation de masse

Extension Burp Suite qui découvre des paramètres cachés et non liés en utilisant le diffing avancé et la recherche binaire, permettant la détection…

Passerelle d'application unifiée offrant un proxy inverse, WAF, protection CC, authentification OAuth2, automatisation de certificats ACME et GSLB…

Shells htaccess autonomes et attaques

VEUILLEZ UTILISER LA NOUVELLE VERSION: https://github.com/kgretzky/evilginx2

TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things

Signatures d'injection de produits, entrées malveillantes, XSS, injection d'en-têtes HTTP, XXE, RCE, Javascript, XSLT

Scanner de sécurité d'applications Web créé par lcamtuf pour google - Miroir non officiel

Browser-in-the-Middle (BitM) armé pour les testeurs de pénétration

Créer des archives tar/zip pouvant exploiter des vulnérabilités de traversée de répertoire

Version améliorée de WeblogicScan, résultats de détection plus précis, plugin, ajout de la détection CVE-2019-2618, CVE-2019-2729, support Python3.

Plugin HackBar pour Burpsuite

Outil automatisé de test de sécurité des API qui génère des tests à partir de spécifications OpenAPI, fuzz les entrées et vérifie la présence de…

Outils de création/injection de payloads dans les images

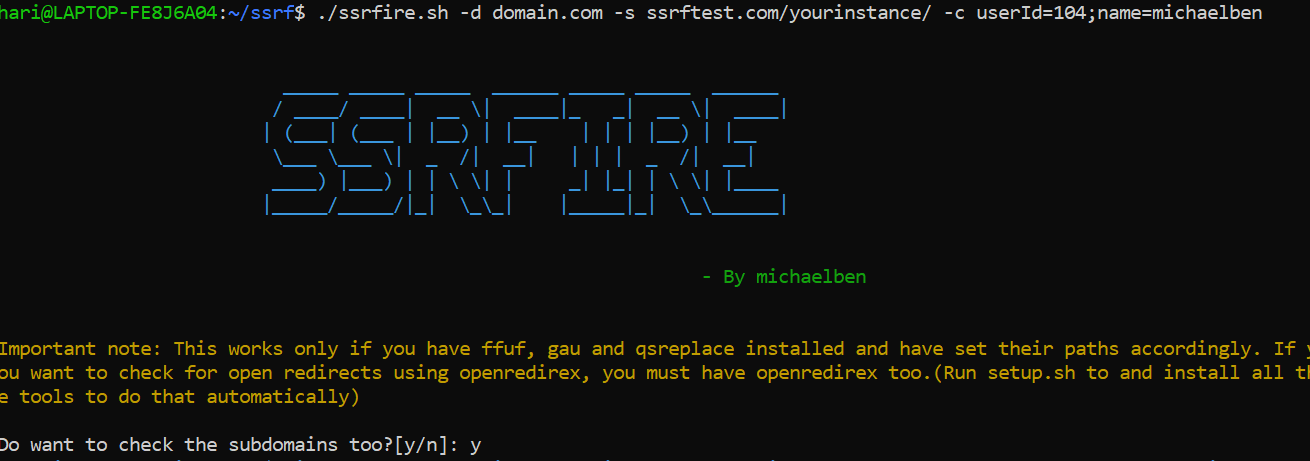
Un chercheur de SSRF automatisé. Donnez simplement le nom de domaine et votre serveur et détendez-vous ! ;) Il propose également des options pour…

Scanner de vulnérabilités pour CMS Joomla basé sur Perl, automatisant l'énumération des versions, la détection des composants, la correspondance des…

Outil d'exploitation d'inclusion de fichiers locaux