
Shiro-basic
 al1ex/shiro-basic
Ceci est un projet simple basé sur Shiro. Conçu uniquement pour un environnement de pentest.
authentication-authorizationvulnerability-analysisexploitation+2
al1ex/shiro-basicCeci est un projet simple basé sur Shiro. Conçu uniquement pour un environnement de pentest.
 spiralbl0ck/cve2024-49740
cve2024-49740
 shanika04/nextcloud_android
SQLi CVE-2019-5454
 kcl04/xss-pocs
Cross-Site Scripting Preuves de concept
 cristiano-corrado/f5_scanner
Scanneur de masse F5 et vérificateur CVE-2020-5902
 lemoncraftru/jndiremover
Un petit mod visant à corriger la vulnérabilité CVE-2021-44228
 fuzzlove/cisco-ucs-manager-2.2-1d-remote-command-execution
Bug Cisco: CSCur90888 - Vulnérabilité d'exécution de commandes à distance de Cisco UCS Manager
 mbadanoiu/magnolia-8348
MAGNOLIA-8348 : Contournement de restriction FreeMarker 3 dans Magnolia CMS
 mbadanoiu/mal-005
MAL-005 : Zip Slip dans les applications Add Carbon de WSO2 ESB
 jet-pentest/commend_sqli
Exploit de preuve de concept pour l'injection SQL aveugle basée sur le temps dans l'appareil Commend VoIPRec G8-VOIPREC, ciblant le paramètre Code…
 mbadanoiu/wso2-2021-1258
WSO2-2021-1258 : Vulnérabilité Zip Slip dans WSO2 ESB
 mbadanoiu/mal-007
MAL-007 : Entité externe XML via les entrées du registre local dans WSO2 ESB
 randomrobbiebf/health-check
Health Check & Troubleshooting <= 1.2.3 - Traversée de chemin authentifiée
 swammers8/wbce-v1.6.3-authenticated-rce
Exploit RCE authentifié pour WBCE CMS <= 1.6.3 qui crée une archive zip de module malveillant avec un reverse shell PHP et un listener netcat.
 mbadanoiu/magnolia-8281
MAGNOLIA-8281 : Contournement de restriction FreeMarker 2 dans Magnolia CMS
 h3x0v3rl0rd/webmin1.910_exploit
Webmin 1.910 Exploit d'exécution de code à distance
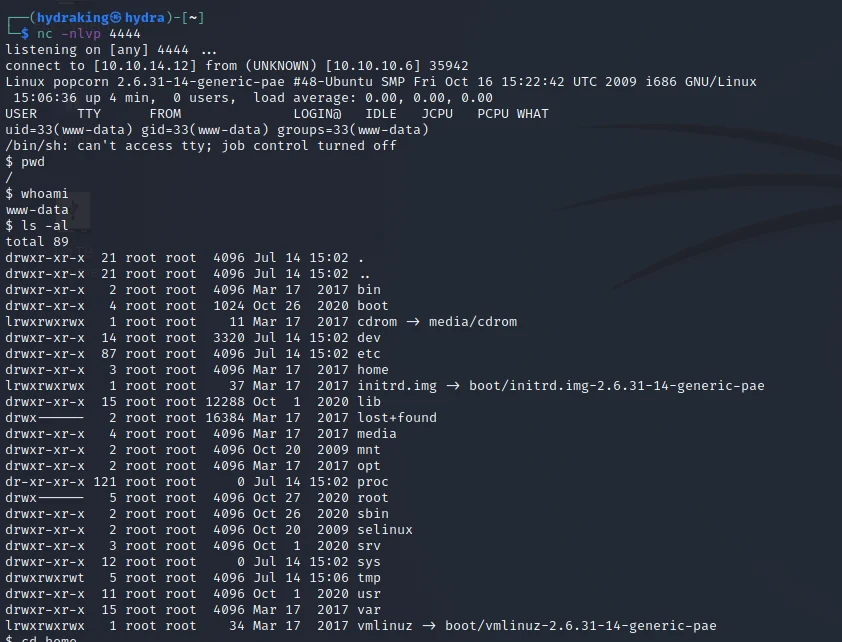 h3x0v3rl0rd/php_reverse_shell
Script PHP simple de reverse shell pour établir l'exécution de commandes à distance sur les systèmes cibles. Idéal pour les tests d'intrusion et les…
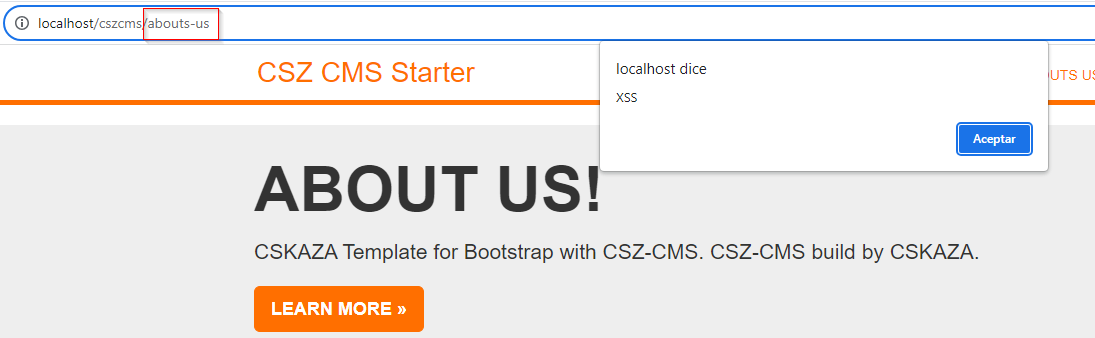 sromanhu/csz-cms-stored-xss---site-settings
CSZ CMS 1.3.0 est affecté par une vulnérabilité de type Cross-Site Scripting (XSS) qui permet à des attaquants d'exécuter du code arbitraire via un…